F5 Distributed Cloud API Security
Découvrez automatiquement les points de terminaison associés à vos applications, autorisez ou bloquez les connexions indésirables, et surveillez les comportements anormaux ainsi que les données sensibles.
Découvrez et cartographiez les API, bloquez le trafic et les connexions indésirables, et empêchez les fuites de données
Améliorez la visibilité et la protection des API
Les API évoluent fréquemment. Avec F5, identifiez facilement et en continu tous les points de terminaison d’API associés à vos applications, testez-les et surveillez en permanence les activités anormales ou les API fantômes, tout en bloquant les requêtes et les points de terminaison suspects. Notre solution génère automatiquement des fichiers de spécification OpenAPI afin de limiter le suivi manuel des points de terminaison d’API et de réduire le temps consacré à la configuration et au déploiement des politiques de sécurité des API.
Limitez la perte de données
Comprenez mieux les données exposées par vos API et surveillez-les. Simplifiez la découverte, le balisage et la création de rapports sur les données exposées, notamment les données personnelles courantes, les types de données soumis à des exigences de conformité (PCI DSS, HIPAA, RGPD, etc.) et les modèles personnalisés, grâce à des fonctionnalités permettant de limiter, de masquer ou d’empêcher l’exposition de ces données par les API.
Réduisez l’exposition aux vulnérabilités des API en production
Intégrez facilement la solution aux dépôts de code de vos API afin de commencer à les découvrir, les tester et les surveiller plus tôt dans le cycle de développement. Vous bénéficiez ainsi d’une meilleure visibilité sur vos API et leurs éventuelles vulnérabilités avant leur mise en production, tout en vous assurant qu’elles respectent vos normes de sécurité et/ou de conformité. Les API qui ne répondent pas à vos exigences peuvent être protégées par des mesures compensatoires pendant la mise en œuvre des correctifs dans le code, ce qui limite le nombre de vulnérabilités non contrôlées déployées en production.
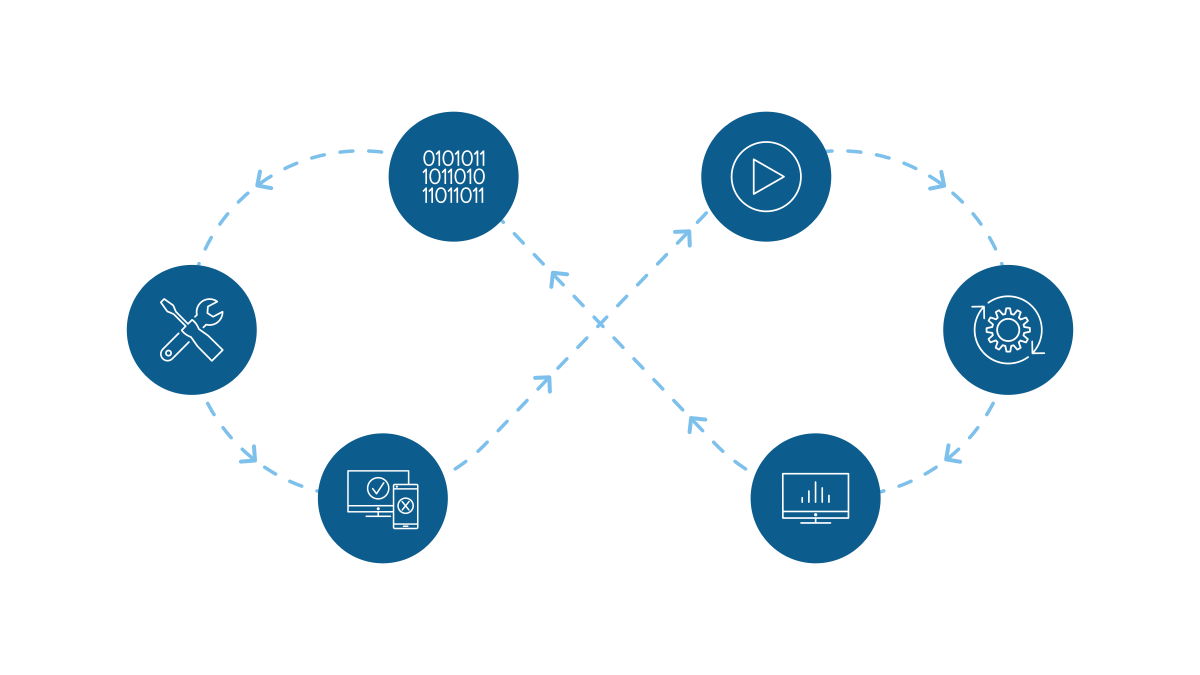
Sécurisez l’ensemble du cycle de vie des API
Intégrez la sécurité au processus CI/CD grâce à une approche complète visant à protéger vos API lors des phases de conception, de développement et de test, puis tout au long de leur mise en production. Notre solution garantit la sécurité de vos API à chaque étape, en identifiant et en corrigeant les vulnérabilités potentielles en amont, avant leur publication, puis en assurant une surveillance et une protection continues contre les menaces et les utilisations abusives une fois en production.
Présentation du produit
Découvrez, détectez et protégez vos API avec Distributed Cloud API Security
Distributed Cloud API Security associe la puissance de l’analyse des données aux informations approfondies fournies par l’IA et le machine learning pour découvrir, détecter et protéger vos API. Identifiez et bloquez facilement les attaques visant les API, éliminez les vulnérabilités et empêchez les fuites de données sensibles via les API. Le portail SaaS permet aux utilisateurs de mieux comprendre l’ensemble de leur inventaire d’API et d’analyser en profondeur les menaces, d’effectuer des analyses forensiques et de résoudre les problèmes liés aux communications API des applications modernes.
Cloud public
Gérez et protégez les charges de travail applicatives hébergées dans différents clouds, notamment AWS, Azure, GCP, etc.
Sur site
Gérez et protégez les applications dans le centre de données et sur les sites périphériques.
PoP mondiaux de F5
Protégez les charges de travail applicatives depuis n’importe quel point de présence (PoP) du réseau mondial de F5.
Fonctionnalités principales
Offre une approche globale de la sécurité des API combinant une découverte complète, la détection des vulnérabilités et des menaces, une surveillance continue et des fonctionnalités de mise en application des politiques afin d’aider les organisations à détecter et à bloquer les attaques répertoriées dans le Top 10 des risques de sécurité des API de l’Open Worldwide Application Security Project (OWASP).
Prise en charge des plateformes et intégrations
Prise en charge étendue des plateformes et des fournisseurs de services cloud
Prise en charge étendue des plateformes et des fournisseurs de cloud
Les services Distributed Cloud peuvent être fournis aux applications exécutées sur n’importe quelle plateforme, dans n’importe quel cloud public ou privé. Ils permettent de connecter et de sécuriser les applications exécutées dans des machines virtuelles, des conteneurs, sur des serveurs physiques ou dans des environnements sans serveur.
Intégrations de découverte de services et de maillage de services
Intégrations de découverte de services et de maillage de services
Distributed Cloud Services prend en charge simultanément plusieurs protocoles de découverte de services. Consul, Kubernetes et DNS fonctionnent immédiatement, sans configuration supplémentaire. Les maillages de services Istio ou Linkerd peuvent s’intégrer à une passerelle d’entrée/sortie de Distributed Cloud Services.
Prix et distinctions

Ressources
À la une
Présentation de la solution Distributed Cloud API Security
Combinez la puissance de l’analyse des données et les informations approfondies fournies par l’IA et le machine learning pour découvrir les API de vos applications et atténuer les menaces.
Lire la présentationPrésentation des solutions
Comment découvrir, tester et surveiller en continu les API ›
Comment surveiller, contrôler et protéger les API en continu ›
Livres blancs
F5 Distributed Cloud API Security — Sécurité complète sur l’ensemble du cycle de vie des API ›
Articles
F5 Distributed Cloud WAAP - Présentation de Distributed Cloud API Security ›