F5 BIG-IP 제로 트러스트 액세스(이전 명칭: BIG-IP Access Policy Manager)
확장성이 뛰어난 ID 및 컨텍스트 기반 액세스 제어를 통해 레거시 앱과 최신 앱을 포함한 모든 앱에 제로 트러스트 액세스를 지원하세요.
제로 트러스트는 모든 애플리케이션에 대한 안전한 액세스에서 시작됩니다
제로 트러스트 앱 액세스
세분화된 컨텍스트를 기반으로 제로 트러스트 모델 검증을 적용하여 모든 앱 액세스 요청을 보호하세요.
- Identity-Aware Proxy - 사용자 인증 및 권한 부여를 세분화하여 요청별 컨텍스트와 ID를 인식한 액세스만 허용함으로써 앱에 대한 액세스를 안전하게 보호합니다.
- 싱글 사인온(SSO) 및 액세스 페더레이션 - 기존 SSO 및 ID 페더레이션 솔루션과 통합하여, 사용자는 앱의 SAML 지원 여부와 관계없이 한 번의 로그인으로 모든 비즈니스 앱에 액세스할 수 있습니다.
- OAuth 2.0 및 OIDC 지원 - Google, LinkedIn, Okta, Azure AD 등 신뢰할 수 있는 타사 ID 공급자의 소셜 로그인을 활성화하여 액세스 권한 부여를 간소화합니다.
- 동적 클라이언트 등록(DCR) - 안전한 등록 엔드포인트를 생성하여 클라이언트 메타데이터를 처리하고 클라이언트 자격 증명을 발급하며 신규 클라이언트를 원활하게 등록합니다. 이를 통해 수동 구성의 필요성을 없애고 모델 컨텍스트 프로토콜(MCP) 서버와 AI 에이전트의 등록 절차를 간소화하는 동시에 안전한 권한 부여를 지원합니다.
강력한 엔드포인트 보안
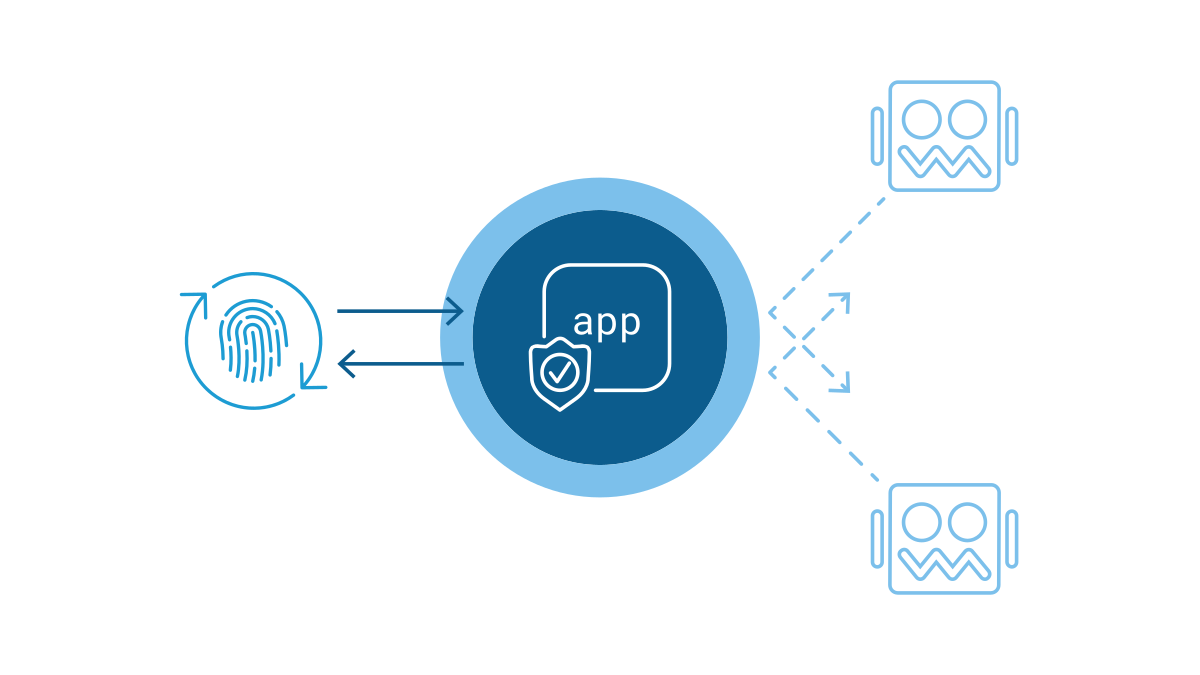
사용자 개입 없이 기기의 보안 및 무결성을 검사하고 앱별 VPN 액세스를 제공합니다.
- 단계별 강화 인증 - 사용자의 디바이스 위치나 앱 데이터의 민감성으로 인해 추가 분석이 필요한 경우 다단계 인증(MFA) 등의 추가 인증 수단을 요청합니다.
- 모바일 기기 관리 통합 - VMware Horizon ONE(AirWatch), Microsoft Intune, IBM MaaS360을 비롯한 주요 MDM 및 엔터프라이즈 모빌리티 관리(EMM) 솔루션과 통합합니다.
- 제로 트러스트 액세스 클라이언트의 PQC 지원 - BIG-IP 제로 트러스트 액세스 및 해당 클라이언트에서 널리 사용되는 PQC 암호화 알고리즘(ML-KEM)에 대한 클라이언트 측 및 서버 측 지원을 제공하여 현재의 위협은 물론 미래의 양자 컴퓨팅 기반 위협으로부터 보호합니다.
안전한 원격 액세스
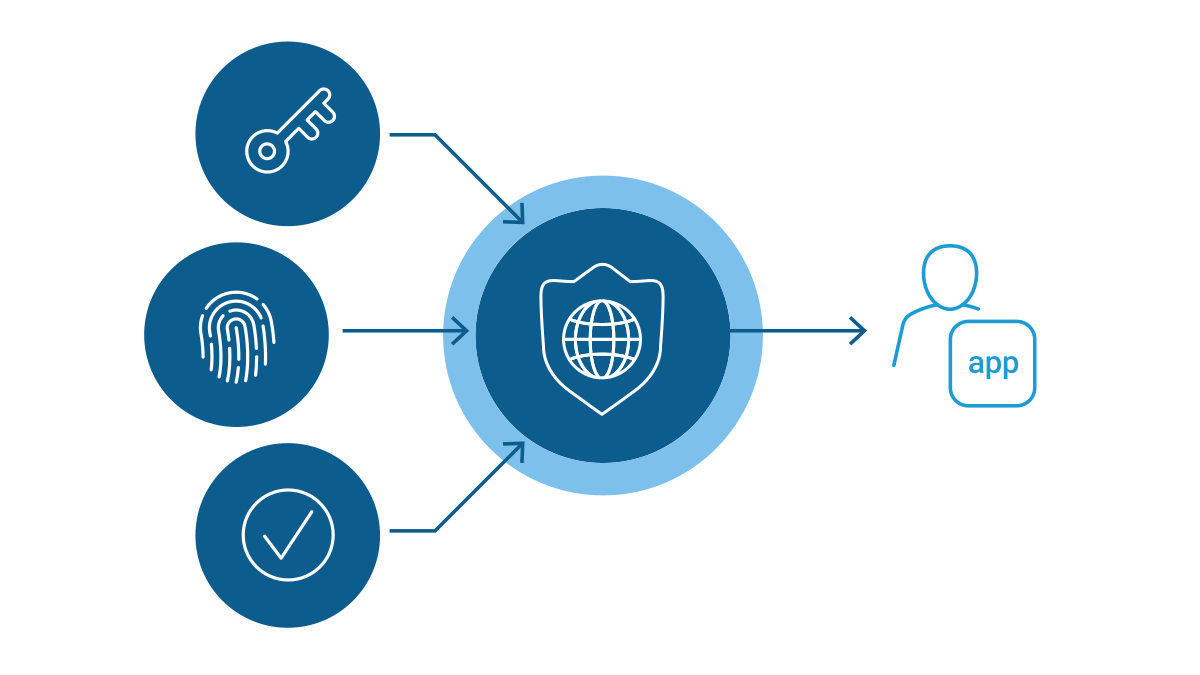
고도로 맞춤화된 인증과 개별 앱, 네트워크 및 리소스에 대한 액세스 제어를 통해 엔드투엔드 데이터 암호화를 구현하세요.
- 앱별 VPN - 관리형 앱에서 전송되는 데이터가 별도의 VPN 터널만 통과하도록 하여 기업 네트워크 액세스를 세밀하게 제어할 수 있습니다.
- 시각적 정책 편집기(VPE) - 고급 그래픽 인터페이스를 통해 개인 또는 그룹 단위의 세분화된 액세스 제어 정책을 빠르고 간편하게 설계하고 관리할 수 있습니다.
- 액세스 안내형 구성 - 사용하기 쉬운 단일 인터페이스를 활용하여 레거시 앱을 온보딩하고 Azure AD 조건부 액세스 정책을 배포할 수 있습니다.
- IPSec VPN - 공용 네트워크를 통해 구축되는 안전한 전용 터널로, 사이트 간 및 클라이언트-사이트 간 연결에 종단 간 보안을 제공합니다.
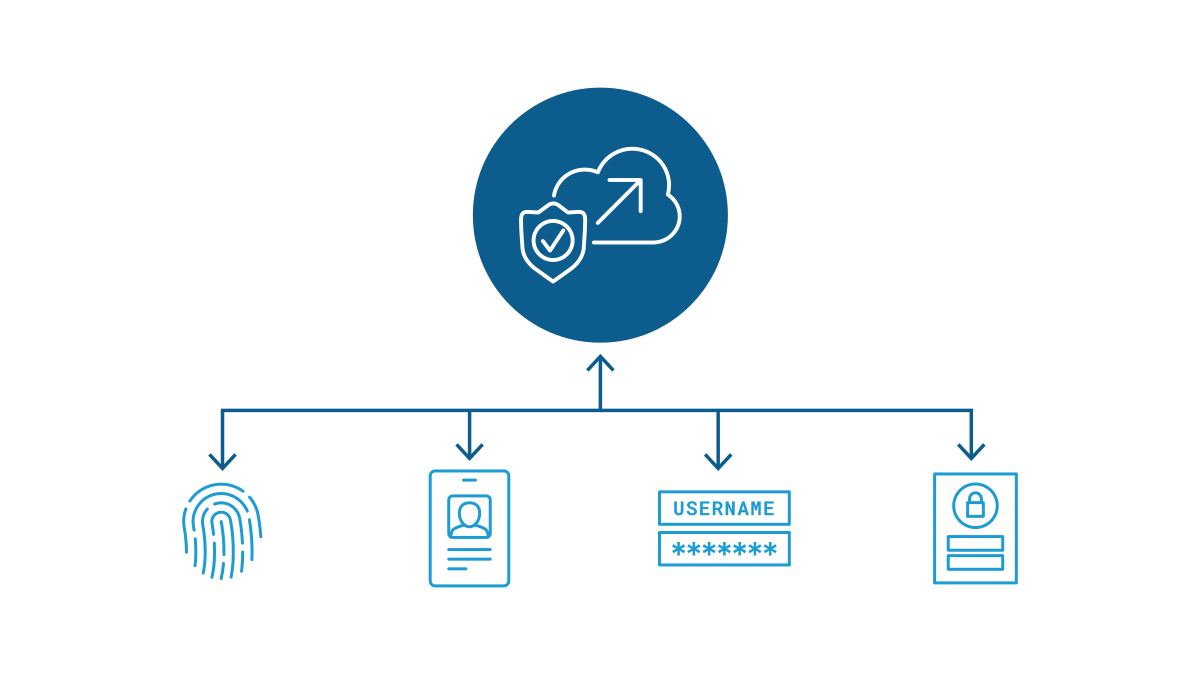
하이브리드 앱 액세스
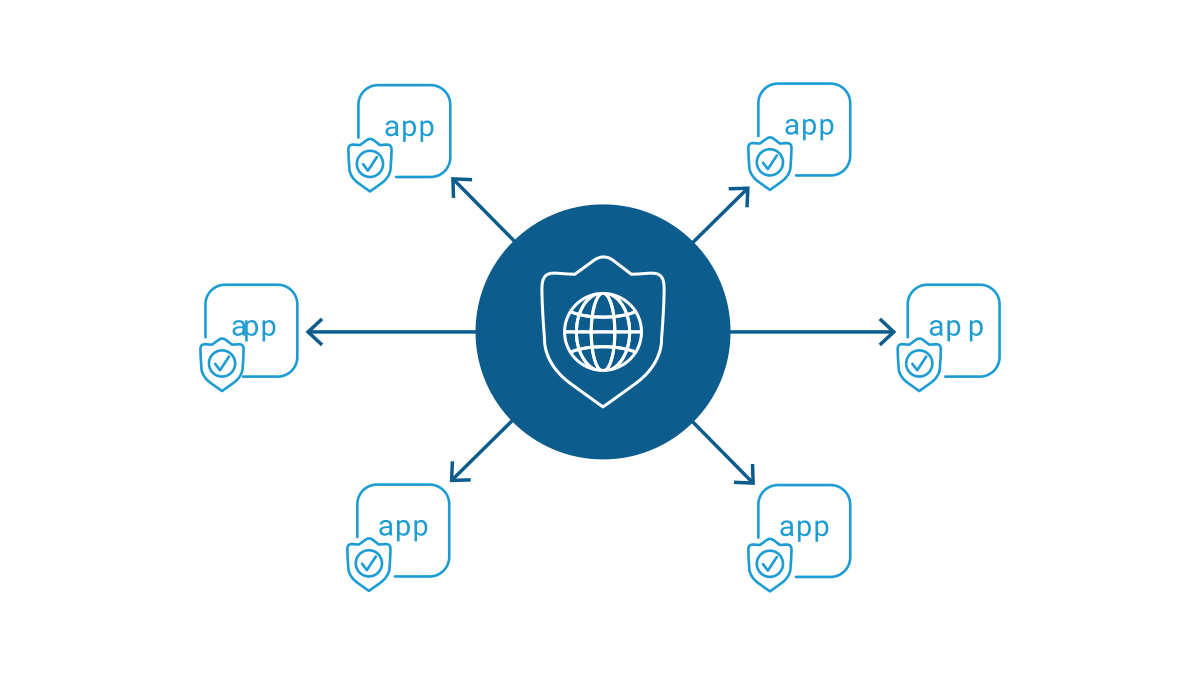
Azure AD와 같은 IDaaS 공급자와 통합하면 클라우드 네이티브 앱, SaaS 앱, 온프레미스 앱 등 모든 앱의 인증을 중앙에서 관리할 수 있습니다.
- Identity-Aware Proxy - 사용자 인증 및 권한 부여를 세밀하게 제어하여 앱에 대한 액세스를 보호합니다. IAP는 각 요청의 컨텍스트와 ID를 인식하여 액세스를 허용합니다.
- Azure AD 조건부 액세스 통합 - BIG-IP APM의 AGC(Access Guided Configuration)를 활용하여 조건부 액세스 정책을 손쉽게 배포할 수 있습니다.
- 타사 위험 평가 엔진과의 통합 - REST API를 통해 타사 UEBA 및 위험 엔진을 활용하고, API Connector를 사용하여 정책 기반 액세스 제어에 반영함으로써 더욱 다층적인 보안을 구현합니다.
제품 개요
보안을 강화하고, 간소화하고, 중앙 집중화하세요
F5 BIG-IP Zero Trust Access는 모든 앱, API 및 데이터에 대한 액세스를 안전하게 보호하고 간소화하며 중앙 집중화하여, 사용자의 위치나 앱이 호스팅되는 위치에 관계없이 보안성이 뛰어나면서도 사용자 친화적인 앱 액세스 환경을 제공합니다.
BIG-IP Zero Trust Access는 영구 라이선스, 구독, 퍼블릭 클라우드 마켓플레이스, ELA를 비롯한 모든 비즈니스 모델로 제공됩니다.
핵심 기능
ID 인식 프록시(IAP)
세분화된 컨텍스트를 기반으로 제로 트러스트 모델 검증을 적용하여 모든 애플리케이션 액세스 요청을 보호합니다.
최신 인증
모든 앱에서 원활하고 안전한 사용자 경험을 제공하기 위해 SAML, OAuth 및 OIDC를 사용합니다.
동적 분할 터널링
대역폭을 절약하기 위해 인터넷 트래픽을 VPN에서 동적으로 제외합니다.
중앙 집중식 관리 및 배포
F5 BIG-IQ Centralized Management와 통합되어 배포를 간소화하고 대규모 환경에서 비용 효율성을 높입니다.
성능 및 확장성
단일 BIG-IP 디바이스에서 최대 100만 개의 액세스 세션을 지원하고, 단일 VIPRION 섀시에서 최대 200만 개를 지원합니다.
PKCE 지원
OAuth 2.0을 기반으로 한 더욱 안전한 권한 부여 흐름을 통해 공개 및 모바일 앱에 보안 계층을 한층 더 강화하세요.
IPSec VPN
사이트 간 및 클라이언트-사이트 간 연결에 비공개 터널링 방식의 엔드투엔드 보안을 제공합니다.
동적 클라이언트 등록
새 클라이언트를 원활하게 등록할 수 있도록 지원하여 모델 컨텍스트 프로토콜(MCP) 서버와 AI 에이전트의 등록 및 안전한 권한 부여를 간소화합니다.
플랫폼 지원 및 통합
기술 제휴
F5는 선도적인 보안, IT 및 인프라 제공업체와 협력하여 차세대 ID 및 액세스 솔루션을 지원합니다.

리소스
추천
Motorists Insurance Group, F5 + Okta 솔루션으로 고객에게 원활한 경험 제공
Motorists Insurance Group은 하이브리드 멀티 클라우드 환경에서 맞춤형 F5 및 Okta 보안 솔루션을 활용하여 보험 설계사와 고객에게 원활한 경험을 제공할 수 있었습니다.
사례 보기솔루션 개요
BIG-IP Access Policy Manager 개요 ›
BIG-IP 제로 트러스트 액세스(이전 명칭: Access Policy Manager(APM)): 제로 트러스트 아키텍처로 향하는 게이트웨이 ›
F5 BIG-IP APM 및 Azure Active Directory 조건부 액세스 ›
데이터시트
BIG-IP Access Policy Manager 데이터시트 ›
DevCentral 및 F5 Labs
F5 BIG-IP Access Policy Manager (APM) ID 기반 트래픽 조정 및 SSL Orchestrator(SSLO) ›
간편한 AWS 콘솔 페더레이션 액세스: F5 BIG-IP Access Policy Manager 액세스 안내형 구성 ›