F5 Distributed Cloud API Security
Descubre automáticamente los endpoints asociados a tus aplicaciones, permite o bloquea conexiones no deseadas y supervisa comportamientos anómalos y datos sensibles.
Descubre y mapea las API, bloquea el tráfico y las conexiones no deseados y evita las fugas de datos
Mejore la visibilidad y la protección de las API
Las API cambian con frecuencia. Con F5, puede identificar de forma sencilla y continua todos los endpoints de API asociados a sus aplicaciones, probarlos y supervisarlos continuamente para detectar actividades anómalas o API en la sombra, así como bloquear solicitudes y endpoints sospechosos. Nuestra solución genera automáticamente archivos de especificación OpenAPI para minimizar el seguimiento manual de los endpoints de API, lo que reduce el tiempo dedicado a configurar e implementar políticas de seguridad de API.
Limite la pérdida de datos
Comprenda mejor y supervise los datos expuestos por sus API. Agilice la detección, el etiquetado y la generación de informes sobre los datos expuestos, incluida la información de identificación personal (PII) habitual, los tipos de datos sujetos a normativas (p. ej., PCI-DSS, HIPAA, RGPD, etc.) y los patrones personalizados, con funciones para limitar, enmascarar o impedir que las API expongan estos datos.
Reduce la exposición a vulnerabilidades de las API en producción
Integre la solución fácilmente en los repositorios de código de las API para empezar a descubrir, probar y supervisar sus API en fases más tempranas del ciclo de vida de desarrollo. Así podrá obtener visibilidad y comprender mejor sus API y sus posibles vulnerabilidades antes de que se publiquen en producción, garantizando que cumplan sus estándares de seguridad o conformidad. Las API que no cumplan sus estándares pueden protegerse mediante controles compensatorios mientras se implementan correcciones en el código, lo que limita el número de vulnerabilidades no verificadas que llegan a producción.
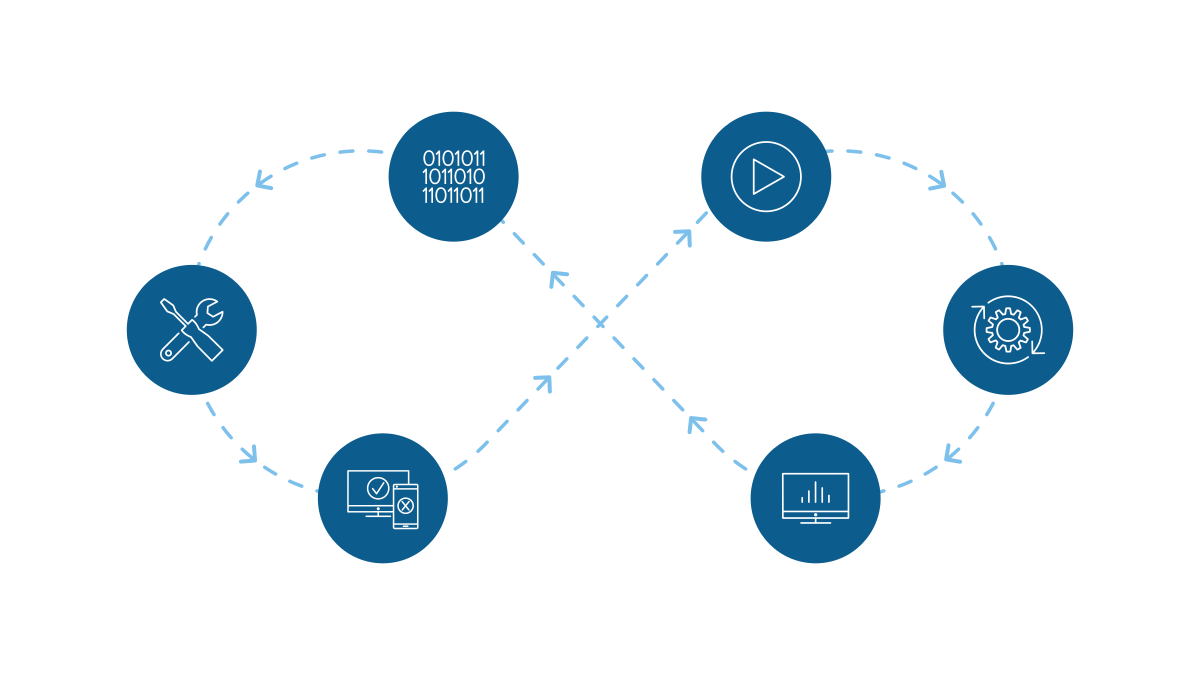
Consigue una seguridad integral durante todo el ciclo de vida de las API
Integre la seguridad en el proceso de CI/CD mediante un enfoque integral que proteja sus API durante las fases de diseño, desarrollo y pruebas, así como a lo largo de toda la etapa de producción. Nuestra solución garantiza la seguridad de sus API en cada fase, identificando y corrigiendo posibles vulnerabilidades antes del lanzamiento, y supervisándolas y protegiéndolas continuamente frente a amenazas y usos indebidos una vez desplegadas en producción.
Descripción general del producto
Descubra, detecte y proteja sus API con Distributed Cloud API Security
Distributed Cloud API Security combina la potencia del análisis de datos con la información detallada que proporcionan la IA y el aprendizaje automático para descubrir, detectar y proteger sus API. Identifique y bloquee fácilmente los ataques a las API, elimine vulnerabilidades y evite la filtración de datos confidenciales a través de las API. El portal basado en SaaS permite a los usuarios conocer mejor todo su inventario de API y profundizar en el análisis de amenazas, el análisis forense y la resolución de problemas relacionados con las comunicaciones mediante API de las aplicaciones modernas.
Nube pública
Gestione y proteja las cargas de trabajo de las aplicaciones alojadas en distintas nubes, como AWS, Azure, GCP, etc.
En las instalaciones
Gestiona y protege las aplicaciones en el centro de datos y en las ubicaciones perimetrales.
PoP globales de F5
Proteja las cargas de trabajo de las aplicaciones desde cualquiera de los puntos de presencia (PoP) de la red global de F5.
Capacidades principales
Ofrece un enfoque integral de la seguridad de las API mediante una combinación de detección completa, identificación de vulnerabilidades y amenazas, supervisión continua y funciones de aplicación de políticas para ayudar a las organizaciones a detectar y bloquear los ataques incluidos en el Top 10 de API del Open Web Application Security Project (OWASP).
Compatibilidad e integraciones de la plataforma
Amplia compatibilidad con plataformas y proveedores de servicios en la nube
Amplia compatibilidad con plataformas y proveedores de servicios en la nube
Distributed Cloud Services puede ofrecerse a aplicaciones que se ejecutan en cualquier plataforma y en cualquier nube pública o privada. Distributed Cloud Services ayuda a conectar y proteger aplicaciones que se ejecutan en máquinas virtuales, contenedores, servidores físicos o entornos sin servidor.



Integraciones de descubrimiento de servicios y malla de servicios
Integraciones de descubrimiento de servicios y malla de servicios
Distributed Cloud Services admite varios protocolos de descubrimiento de servicios simultáneamente. Consul, Kubernetes y DNS funcionan sin necesidad de configuración adicional. Las mallas de servicios Istio o Linkerd pueden integrarse con una puerta de enlace de entrada/salida de Distributed Cloud Services.
Premios y reconocimientos

Recursos
Destacado
Descripción general de la solución Distributed Cloud API Security
Combine la potencia del análisis de datos con la información detallada que proporcionan la IA y el aprendizaje automático para descubrir las API de sus aplicaciones y mitigar las amenazas.
Lee la descripción generalDescripciones generales de las soluciones
Cómo descubrir, probar y supervisar continuamente las API ›
Cómo supervisar, controlar y proteger las API de forma continua ›
Libros blancos
F5 Distributed Cloud API Security: seguridad completa durante todo el ciclo de vida de las API ›
Artículos
F5 Distributed Cloud WAAP - Presentamos Distributed Cloud API Security ›