6 principios de una estrategia integral de seguridad de API
RESUMEN EJECUTIVO
Aunque la experiencia de usuario (UX) es la cara visible de sus aplicaciones, las API son la columna vertebral de su organización. Un error habitual que han cometido muchas empresas es considerar una API como una mera capa de interfaz sobre una aplicación. En realidad, las API actúan como tejido conectivo entre sus aplicaciones y los ecosistemas de terceros, cada vez más distribuidos en arquitecturas híbridas y multinube. Aunque las API están expuestas a algunos de los mismos riesgos que las aplicaciones web —como la explotación de vulnerabilidades, el abuso de la lógica de negocio y los errores de configuración—, también existen otros riesgos importantes. Entre ellos se incluyen los ataques que eluden controles de autenticación y autorización deficientes, una gestión inadecuada del inventario y el uso inseguro de API de terceros. El riesgo aumenta aún más debido a la velocidad de los negocios digitales, impulsada por complejas cadenas de suministro de software y canalizaciones automatizadas de CI/CD que pueden dar lugar a API desconocidas, no supervisadas y no seguras. En concreto, se incluyen las API en la sombra y zombis, desconocidas para los equipos de seguridad o sin mantenimiento por parte de los equipos de desarrollo. En este artículo analizaremos seis principios para adoptar un enfoque integral y equilibrado de la seguridad de las API.
1. Comprende tus API y endpoints
Es muy probable que, aunque lo intentara, ahora mismo no pudiera identificar todos los endpoints de API de su entorno. Por desgracia, puede que no pueda decir lo mismo de los actores maliciosos. Si existe un endpoint, puede utilizarse como vía de entrada o para interrumpir funciones empresariales críticas.
Además, exponer públicamente las API implica recibir solicitudes de multitud de clientes, socios y aplicaciones. Esta exposición también aumenta el riesgo de que su organización se vea comprometida, por lo que es fundamental conocer y supervisar las API. Es necesario tener en cuenta una serie de controles de riesgos para proteger a sus organizaciones frente a las vulnerabilidades y posibles amenazas que pueden introducir las API y que podrían provocar brechas de seguridad e interrupciones del servicio.
Para cualquier profesional de la ciberseguridad, el descubrimiento de API es el primer paso fundamental para protegerlas. Puede parecer obvio, pero nada es más cierto que el dicho «no se puede proteger lo que no se puede ver». Disponer de un inventario completo de API sirve como punto de partida para desarrollar o mejorar cualquier estrategia de seguridad de API, ya que permite comprender y cuantificar toda la superficie de ataque de las API. Constituye la base para:
- Visibilidad: Al catalogar todas las API disponibles, obtiene una visión más completa del panorama de amenazas de sus API, incluidas las vulnerabilidades, la exposición de datos confidenciales y los endpoints no autorizados u olvidados.
- Control de versiones: Crear un inventario facilita la gestión de versiones: conocer el historial y las distintas versiones de las API permite retirar las versiones obsoletas o vulnerables, o protegerlas adecuadamente.
- Supervisión: Un inventario de API centralizado y completo permite supervisar y registrar mejor el uso de las API, lo que facilita la detección y la respuesta ante actividades sospechosas (anomalías) y posibles incidentes de seguridad. Además, en caso de que se produzca un incidente, disponer de un inventario claro puede ayudar a responder adecuadamente.
- Controles y políticas de seguridad coherentes: Disponer de esta visibilidad, incluido un inventario completo de las API, le permite implementar controles y políticas de forma eficaz en toda la superficie de amenazas de sus API.
2. Encuentra un equilibrio entre la innovación y la seguridad
Es un dilema clásico. Por un lado, el afán de ser audaz, de superar los límites y de hacer lo que la competencia no puede hacer es uno de los pilares de cualquier empresa de éxito. Pero, por otro, mantener la seguridad no siempre es compatible con las innovaciones más recientes.
La clave para lograr el equilibrio se basa en tres aspectos:
- Diseñe una estrategia de gobernanza de API para cada tipo de API con el fin de establecer los controles de seguridad adecuados.
- Implemente políticas de seguridad de API que puedan aplicarse de forma coherente dondequiera que se implementen las API.
- Adáptese a las amenazas emergentes, los comportamientos anómalos y los usuarios malintencionados que intentan explotar o hacer un uso indebido de las API mediante IA para reducir la carga de trabajo de los equipos de seguridad.
En función de su sector, las normas de cumplimiento variarán, y algunas exigirán medidas de seguridad más estrictas que otras. En cualquier caso, es fundamental que la estrategia de seguridad de sus API sea lo suficientemente sólida como para hacer frente a una avalancha de vectores de amenaza.
“Desde los clientes externos hasta la infraestructura interna de backend, cada parte de la arquitectura debe contar con sus propias medidas de protección.”
3. Gestiona los riesgos durante todo el ciclo de vida del desarrollo
Las pruebas de seguridad de las API no son algo que se haga una sola vez. Es fundamental realizar pruebas antes, durante y después del despliegue. Al integrar las pruebas en todas las etapas del desarrollo, se multiplican las oportunidades de detectar puntos débiles y vulnerabilidades antes de que se produzca una brecha de seguridad. Y, aunque las herramientas específicas para realizar pruebas de seguridad son muy útiles, tampoco hay que olvidar el modelado de casos de uso de seguridad.
La seguridad debe formar parte del mismo ciclo de vida continuo que las propias aplicaciones, lo que implica una estrecha integración con los pipelines de CI/CD, el aprovisionamiento de servicios y los ecosistemas de supervisión de eventos.
4. Aplicar capas de protección desde el back-end hasta el cliente final
Desde los clientes externos hasta la infraestructura interna de backend, cada parte de la arquitectura debe contar con sus propias medidas de protección.
Además, siguen siendo aplicables las prácticas de seguridad de eficacia probada: arquitecturas de denegación por defecto, cifrado robusto y acceso con privilegios mínimos.
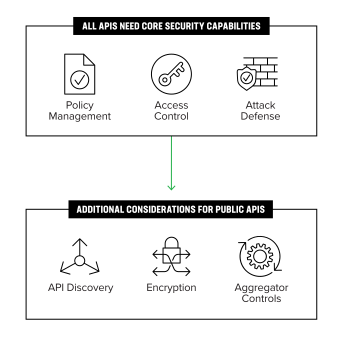
Al plantearse la protección en la capa de API, resulta útil clasificar primero las API en dos categorías: internas y externas. Las API internas son más fáciles de proteger, ya que el proveedor de la API puede coordinar las medidas de seguridad con los equipos de las aplicaciones. En el caso de las API externas, la evaluación de riesgos es diferente. Puede (y debe) implementar medidas de protección en la capa de API que cumplan tres funciones:
- Reduzca las posibilidades de que se produzca una brecha de seguridad mediante inteligencia sobre amenazas en tiempo real y mecanismos de control de acceso, como tokens de sesión reforzados.
- Establezca patrones de referencia para el tráfico normal y anómalo.
- Restrinja el uso de la API y proporcione un control granular sobre los agregadores y las integraciones de terceros que se hayan aprobado.
En el entorno de producción, el enorme volumen de tráfico derivado de la proliferación de API hace necesario utilizar la IA para detectar comportamientos anómalos y usuarios maliciosos.
5. Contar con las estrategias y herramientas adecuadas
Al igual que no existe un único alimento que nos aporte todos los nutrientes que necesitamos, tampoco existe un único control de seguridad que proteja por completo las API. En su lugar, debe desarrollar una estrategia que emplee un ecosistema completo de herramientas como parte de una arquitectura integral de seguridad para aplicaciones y API. Esto incluye funciones de detección y aplicación de medidas en línea que le permitan controlar el comportamiento de las API, limitar las actividades no deseadas o maliciosas y evitar la exposición de datos confidenciales.
Esto puede incluir una combinación de funcionalidades y herramientas, entre ellas:
- Una puerta de enlace de API
- Pruebas de seguridad de aplicaciones (SAST y DAST)
- Un firewall de aplicaciones web (WAF)
- Prevención de pérdida de datos (DLP)
- Gestión de bots
- Mitigación de DDoS
Las puertas de enlace de API ofrecen sólidas funciones de inventario y gestión, pero solo proporcionan medidas de seguridad básicas, como la limitación de solicitudes, que no disuadirán a los atacantes sofisticados. Además, la proliferación de API está provocando una expansión descontrolada de las herramientas, incluidas las puertas de enlace de API.
Las pruebas de seguridad de las aplicaciones siempre son fundamentales, pero las metodologías «shift-left», que garantizan una seguridad sólida de las aplicaciones durante el desarrollo, deben complementarse con prácticas «shield-right», es decir, protegiendo los endpoints de las API en producción.
Los firewalls de aplicaciones web constituyen una medida provisional crucial para mitigar mediante firmas la explotación de vulnerabilidades de las aplicaciones. Las API son susceptibles a los mismos tipos de ataques de inyección que las aplicaciones a las que dan soporte, cuyo objetivo es ejecutar comandos no previstos o acceder a datos. Sin embargo, los WAF suelen carecer de las capacidades de detección dinámica necesarias para identificar continuamente API desconocidas (en la sombra o zombis), así como problemas como anomalías de comportamiento en las API y posibles vulnerabilidades explotables en la lógica de negocio.
Detección de datos confidenciales y prevención de la pérdida de datos ayudan a proteger las API y los datos a los que acceden y que transmiten mediante la detección y el enmascaramiento de datos críticos confidenciales, incluida la información de identificación personal (PII) y la información financiera. Esto permite a las organizaciones crear reglas de protección de datos para limitar o enmascarar la transmisión de datos y evitar por completo que los endpoints de las API expongan datos, lo que ayuda a prevenir las filtraciones de datos a través de las API.
Gestión de bots para las API no puede depender de controles de seguridad de uso habitual, como la autenticación multifactor (MFA) y los CAPTCHA, ya que el tráfico de las API suele producirse entre máquinas y no existe una interacción humana directa, salvo a través de las interfaces de usuario de los sistemas basados en API.
La mitigación tradicional de DDoS se centra en los ataques de red y volumétricos, mientras que las API pueden ser objeto de ataques dirigidos de capa 7 que explotan la lógica empresarial crítica. El resultado final es el mismo: degradación del rendimiento y, potencialmente, tiempo de inactividad.
El descubrimiento dinámico de API, la aplicación de esquemas (seguridad positiva), el control de acceso, así como la detección automatizada de anomalías y las protecciones basadas en aprendizaje automático se han convertido en capacidades esenciales del ecosistema para proteger las API. Es importante disponer de una o varias herramientas que sean compatibles con los protocolos de API y permitan aplicar un comportamiento adecuado de las API y crear reglas para protegerlas. Las organizaciones deben poder crear reglas personalizadas que regulen específicamente las API y su comportamiento. Esto incluye controles mediante listas de permitidos y denegados, limitación de solicitudes, filtrado por geolocalización de IP y creación de reglas personalizadas para actuar sobre las solicitudes de API, como el enmascaramiento de datos confidenciales y la aplicación de criterios de coincidencia y restricciones de solicitudes a grupos o endpoints de API específicos.
6. Seguridad híbrida y multinube
La proliferación de las API está provocando una expansión arquitectónica insostenible en entornos híbridos y multicloud. A su vez, la proliferación de las API ha dado lugar a la proliferación de las puertas de enlace de API, ya que muchas herramientas de seguridad no pueden ofrecer una protección uniforme en distintas arquitecturas, como centros de datos, nubes privadas o públicas y entornos perimetrales. La visibilidad y el control del tráfico de las API en todo el ecosistema digital son fundamentales para mitigar la próxima vulnerabilidad crítica y evitar los errores de configuración que pueden producirse cuando los endpoints están distribuidos entre distintos proveedores de servicios en la nube.
Proteja las API allí donde estén
Las API están en todas partes: en el centro de datos, en distintas nubes y en el extremo de la red. Además, están interconectadas tras aplicaciones web, aplicaciones móviles y las integraciones de terceros asociadas. Las API deben estar protegidas dondequiera que se encuentren, y la seguridad nunca debe descansar. Por ello, asegúrese de que su estrategia incluya soluciones que protejan continuamente la lógica empresarial crítica que hay detrás de las API y garanticen de forma coherente la seguridad de su infraestructura digital conectada mediante API, para que pueda optimizar las operaciones e innovar con confianza.
Recursos
Destacado
Los ocho componentes de la seguridad de las API
Consulta el nuevo informe de Forrester, que profundiza en los temas tratados en este artículo.
Obtén el informe