
La economía digital global requiere interfaces de programación de aplicaciones (API) para conectar los servicios basados en aplicaciones con clientes, consumidores, socios y empleados. Las aplicaciones heredadas, modernizadas y nuevas están evolucionando hacia arquitecturas basadas en API para acelerar el desarrollo de aplicaciones y reducir el tiempo de comercialización. Acercar las funcionalidades de las aplicaciones al cliente para reducir las fricciones es el origen de las arquitecturas descentralizadas y del movimiento «API-first».
Lamentablemente, las ventajas que aportan las API al desarrollo de aplicaciones están quedando eclipsadas por el riesgo que suponen para las empresas de TI. Los hackers han descubierto que es fácil vulnerar las API cuando cuentan con poca o ninguna protección. Nadie discutiría que las API requieren prácticas de seguridad; sin embargo, no existe un consenso en el sector sobre la mejor forma de protegerlas. A continuación, se exponen algunos de los principales motivos por los que las API requieren más protección de la que suelen recibir.
Las vulnerabilidades de las API siguen en gran medida sin abordarse
Cada vez se producen más brechas de seguridad importantes debido a la escasa visibilidad y protección de las API, y esta tendencia continuará en el futuro próximo.1 La carrera por digitalizar las organizaciones hará que se pongan en producción más API con una protección inadecuada. Muchas organizaciones intentarán resolver las vulnerabilidades de las API mediante un mejor diseño y desarrollo, pero acabarán encontrándose con los mismos fallos de seguridad que afectan a las aplicaciones en general, en parte porque la seguridad no suele ser una competencia esencial de los desarrolladores de aplicaciones y porque es posible que los equipos de seguridad no conozcan todas las interconexiones con terceros que existen en su entorno.
La proliferación de API está sorprendentemente extendida
La causa principal de la proliferación de API es la falta de una estrategia integral que incluya la gobernanza y las buenas prácticas. El desarrollo ágil de aplicaciones ha dado lugar a múltiples versiones de una misma API sin las ventajas que ofrece el control de versiones de API. La transición a los microservicios da como resultado una aplicación compuesta por decenas de API.
Las API no gestionadas dan lugar a API no autorizadas, ocultas y zombis. El número de API se acercará a los 2.000 millones en 2030, lo que agravará aún más el problema.2
Las puertas de enlace de API no bastan para proteger las API en ecosistemas complejos
Hoy en día, operar en un entorno de nube distribuida es lo habitual. Sin embargo, utilizar una puerta de enlace de API dedicada como punto de entrada único para controlar la seguridad presenta limitaciones, como los puntos únicos de fallo y la degradación del rendimiento. Dado que actualmente las puertas de enlace de API son un componente esencial de la infraestructura de API, resulta evidente que la proliferación de las API incrementa el despliegue de puertas de enlace de API, lo que provoca su expansión descontrolada.
Los firewalls de aplicaciones web (WAF) solo protegen parcialmente las API
Los WAF modernos ofrecen una protección y seguridad sólidas para los protocolos de API, incluidos GraphQL y gRPC, y sirven como medida provisional frente a vulnerabilidades críticas del software. Sin embargo, a menudo no proporcionan la observabilidad de las API necesaria para detectar amenazas avanzadas en arquitecturas híbridas y multinube. Muchos WAF carecen de funciones de detección dinámica de API, detección y mitigación automatizadas de amenazas, pruebas, así como automatización y aplicación de las especificaciones de documentos OpenAPI.
Ahora que sabemos por qué a los hackers les encantan las API, ¿cómo podemos protegerlas?
Aproveche las normativas y los estándares para obtener apoyo para proyectos de protección de API
Los organismos reguladores han tomado conciencia del riesgo que plantean las API y han instado a las empresas a mitigarlo en toda su infraestructura de TI, incluidos los terceros. El Departamento del Tesoro de Estados Unidos y la Oficina para la Protección Financiera del Consumidor (CFPB) han publicado directrices firmes para las entidades sujetas a su cumplimiento que necesitan proteger las API. Desde el punto de vista de las normas, el requisito 6.3.2 de PCI DSS v4 exige proteger las API, mientras que la guía NIST 800-95 Guide to Secure Web Services, recomendada desde 2007, y la publicación 800-24 Security Strategies for Microservices-based Application Systems establecen una gestión segura de las API.
Céntrese en la arquitectura
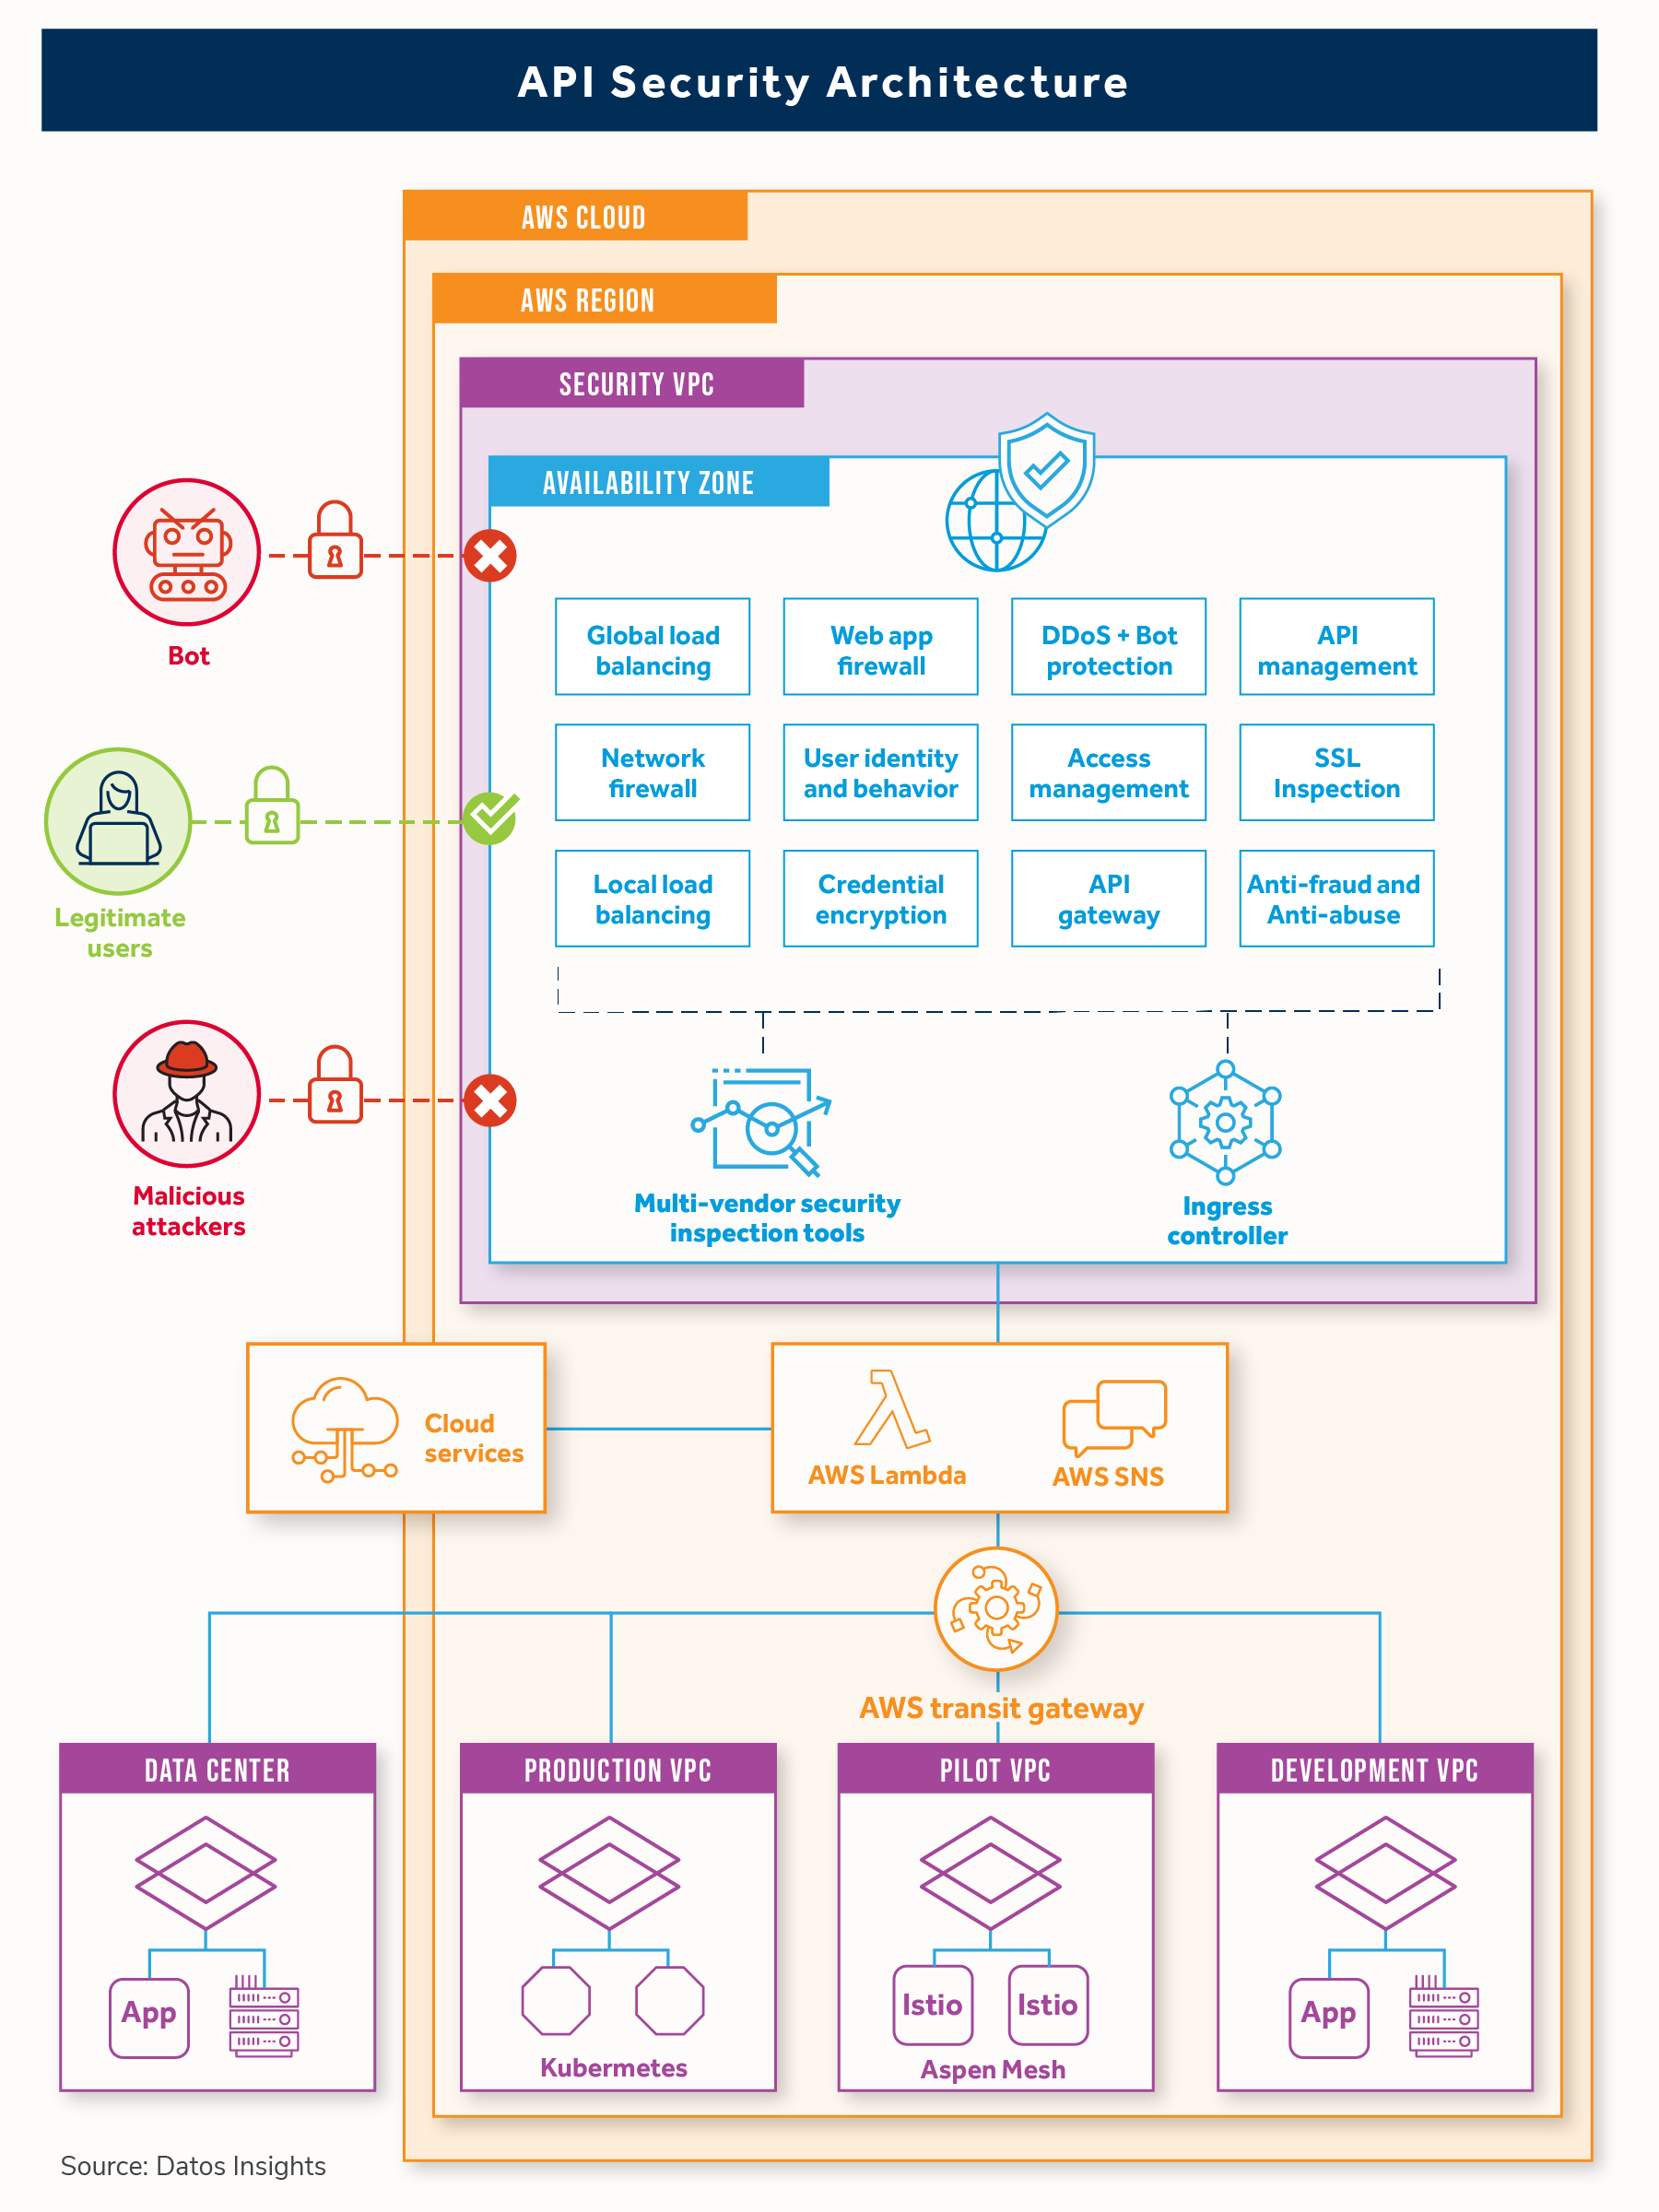
Una arquitectura de seguridad de API debe contemplar la integración con una infraestructura de TI distribuida, incluidos entornos multinube, perímetros regionales y niveles de servicio. La solución debe poder implementarse en cualquier hardware, entorno virtualizado, Docker, Kubernetes, etc. Además, debe permitir que las políticas de seguridad acompañen a la API en todo su ecosistema. A continuación se muestra un ejemplo de arquitectura de referencia para proteger las API.
Reflexiones finales
Hace tiempo que los hackers se dieron cuenta de que las API adolecen de los mismos problemas de seguridad que las aplicaciones web, incluidos unos controles de autenticación y autorización deficientes. Se han vuelto expertos en explotar vulnerabilidades de las API, abusar de la lógica de negocio y crear exploits de día cero para acceder a los sistemas informáticos de las empresas sin apenas resistencia.
Los datos personales son propiedad del individuo, no de una aplicación ni de un proveedor de servicios. La economía digital impulsa el intercambio abierto de datos. Las API permiten ofrecer datos y servicios privados, públicos, de socios y de terceros. Es necesario aplicar tecnologías de protección de la privacidad a las API para cumplir la normativa sobre privacidad de los datos.
Implementar una solución de seguridad de API requiere integrar la infraestructura y utilizar conectores, algunos de ellos personalizados, para desplegarla correctamente en un entorno de TI. Comprender los pormenores de la implementación requiere una planificación de la arquitectura. Elegir una solución que funcione de forma inmediata en la arquitectura empresarial de TI existente reduce el tiempo de implementación.
Para obtener más información sobre cómo defenderse de los ataques a las API, consulta mi reciente informe encargado por F5, «Guía de evaluación de soluciones de seguridad para API». Este informe analiza los aspectos más importantes que deben tenerse en cuenta al seleccionar una solución de protección de API.
Por Tari Schreider, C|CISO, CRISC – Asesor estratégico, Datos Insights
Notas al pie:
2 Rajesh Narayanan, Mike Wiley, Proliferación continua de API, F5, 4 de noviembre de 2021
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.