Guía de compra de protección de aplicaciones web y API (WAAP)
Protección integral para aplicaciones y API en cualquier entorno
INTRODUCCIÓN
Las arquitecturas de aplicaciones descentralizadas basadas en API e IA están impulsando una nueva generación de innovación digital. Sin embargo, estos entornos dinámicos y distribuidos también amplían la superficie de ataque y aumentan las posibilidades de que se produzcan vulneraciones, interrupciones del servicio y abusos de la lógica de negocio. Descubra cómo las soluciones de seguridad eficaces protegen las aplicaciones tradicionales, modernas y de IA frente a riesgos críticos —desde el código, pasando por las pruebas, hasta el entorno de ejecución— en centros de datos, nubes y el edge.
¿Cómo hemos llegado a la protección de aplicaciones web y API (WAAP)?
El mercado de la seguridad de las aplicaciones web ha evolucionado para seguir el ritmo de la nueva economía digital. Aunque el firewall de aplicaciones web (WAF) ha demostrado ser una herramienta eficaz para mitigar las vulnerabilidades de las aplicaciones, la proliferación de las API y los ecosistemas de terceros, junto con los avances en la sofisticación de los atacantes, ha impulsado la convergencia del WAF, la seguridad de las API, la gestión de bots y la mitigación de ataques DDoS en soluciones WAAP destinadas a proteger las aplicaciones y los endpoints de las API frente a diversos riesgos, como los exploits de día cero, los ataques a la lógica de negocio y las amenazas automatizadas que pueden provocar la apropiación de cuentas (ATO).
Un panorama digital altamente competitivo ha llevado a las organizaciones a adoptar el desarrollo de software moderno para aventajar a la competencia, lo que se traduce en ciclos de lanzamiento rápidos para introducir nuevas funciones y en una combinación de integraciones, interfaces de usuario de front-end y API de back-end. Aunque disponer de un carrito de la compra o un programa de fidelización no constituye una debilidad ni un defecto, los endpoints que facilitan el comercio y la interacción con los clientes son un objetivo prioritario para los atacantes. Por ello, es necesario proteger todas las interacciones de los usuarios y la lógica de negocio frente a las vulnerabilidades del software, así como frente a las vulnerabilidades inherentes que pueden dar lugar al uso indebido de las funciones de inicio de sesión, creación de cuentas y adición de productos al carrito mediante bots y automatización maliciosa.
Las API, al igual que las aplicaciones web tradicionales, están expuestas a numerosos riesgos, como controles de autenticación y autorización deficientes, errores de configuración y falsificación de solicitudes del lado del servidor (SSRF). Incluso las empresas que aplican buenas prácticas de seguridad de API pueden seguir estando expuestas. Las integraciones de terceros y los ecosistemas de IA que abarcan entornos híbridos y multicloud aumentan considerablemente la superficie de ataque que deben proteger los equipos de seguridad. Los endpoints de API no autorizados, a menudo denominados API en la sombra y API zombis, hacen necesarios el descubrimiento continuo y la protección automatizada, idealmente en el código, durante las pruebas y en tiempo de ejecución.
Hoy en día, los clientes disponen de una capacidad de elección sin precedentes y toleran muy poco las malas experiencias. Cualquier incidente de seguridad o fricción durante una transacción, incluidos los retrasos en el rendimiento y las solicitudes de autenticación excesivas, puede provocar una pérdida de ingresos e incluso el abandono de la marca.
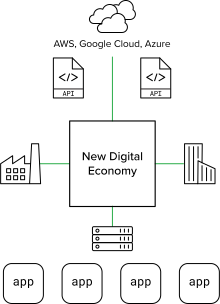
Por tanto, la nueva economía digital exige una nueva era en la seguridad de las aplicaciones que permita impulsar la innovación de forma segura, gestionar eficazmente los riesgos y reducir la complejidad operativa.
«El statu quo sencillamente ya no sirve: con más de 40.000 vulnerabilidades (CVE) divulgadas en 2024 y el aumento de los ataques potenciados por la IA, las aplicaciones y las API están bajo asedio».
¿Por qué existe una necesidad tan urgente de WAAP?
La adopción generalizada de la nube, seguida del auge de la IA generativa, ha dado lugar a una gran variedad de arquitecturas e interdependencias entre los componentes de las aplicaciones. Las pilas web tradicionales de tres niveles se están adaptando o incluso sustituyendo por aplicaciones modernas que aprovechan arquitecturas descentralizadas basadas en microservicios para facilitar la comunicación entre API. La gestión de múltiples pilas de seguridad y conjuntos de herramientas nativas de la nube en distintos entornos ha generado una complejidad insostenible y ha planteado importantes retos para los equipos de respuesta a incidentes, ya que no resulta práctico corregir manualmente amenazas que se están convirtiendo rápidamente en armas mediante la IA. Sin embargo, las aplicaciones móviles de fácil acceso y las integraciones de terceros mediante API aceleran la comercialización y son fundamentales para mantener una ventaja competitiva en un mercado definido por la innovación digital constante.
La descentralización de las arquitecturas, el desarrollo ágil de software y las complejas cadenas de suministro de software han ampliado la superficie de ataque e introducido riesgos desconocidos, lo que exige volver a centrarse en los principios de Shift Left como el modelado de amenazas, el análisis de código y las pruebas de penetración, así como realizar esfuerzos coordinados para mantener una postura de seguridad coherente en todos los entornos. Además de mitigar las vulnerabilidades explotables y los errores de configuración, los equipos de seguridad de la información deben procurar proteger las aplicaciones y las API durante todo el ciclo de vida del desarrollo de software (SDLC) y defender la lógica empresarial crítica frente a usos indebidos.
La proliferación de las API y la dispersión de herramientas están tan extendidas que estamos llegando a un punto de inflexión. Los equipos de seguridad deberán adoptar la telemetría para obtener información práctica y emplear la inteligencia artificial para ajustar automáticamente las contramedidas de seguridad con el fin de mitigar adecuadamente los riesgos.
El objetivo principal es lograr que la seguridad de las aplicaciones sea intrínseca mediante defensas continuas que contrarresten sistemáticamente los riesgos —desde el código y las pruebas hasta el entorno de ejecución— en centros de datos, nubes y el edge.

Crecimiento de clientes e ingresos
Las organizaciones que ofrecen de forma constante experiencias digitales seguras lograrán aumentar su base de clientes y sus ingresos

Ventaja competitiva
Los incidentes de ciberseguridad y las dificultades que experimentan los clientes son los mayores riesgos para el éxito digital y la ventaja competitiva.

Superficie de ataque ampliada
La proliferación arquitectónica y las interdependencias han ampliado drásticamente la superficie de ataque a disposición de los atacantes más sofisticados.
¿Qué hace que una solución WAAP sea buena?
Debido a la complejidad que supone proteger las aplicaciones web y las API frente a una avalancha constante de vulnerabilidades explotadas y usos indebidos, las plataformas WAAP como servicio suministradas desde la nube están ganando popularidad. Estas plataformas han surgido de diversos proveedores, entre ellos empresas consolidadas de CDN, pioneros en la entrega de aplicaciones y proveedores especializados exclusivamente en seguridad que se han expandido a mercados adyacentes mediante adquisiciones.
«Tras 20 años aplicando las mejores prácticas de seguridad para aplicaciones web, los nuevos riesgos cambian radicalmente el planteamiento».
– Top 10 de OWASP
La eficacia y la facilidad de uso suelen citarse como criterios de compra clave para las soluciones WAAP, pero son aspectos subjetivos y difíciles de verificar durante el proceso de selección de proveedores.
Un enfoque más práctico consiste en definir y agrupar las propuestas de valor de WAAP en requisitos básicos, capacidades para la selección final y elementos diferenciadores, a fin de ayudar a las organizaciones a tomar la decisión mejor fundamentada.
Requisitos básicos
Incorporación sencilla y monitorización de bajo mantenimiento
Análisis integral de seguridad
Sofisticación más allá de las firmas, las reglas y la inteligencia sobre amenazas
Descubrimiento de API y aplicación de esquemas
Protección escalable contra bots y ataques automatizados
Capacidades para la selección final
Modelo de seguridad positiva con aprendizaje automatizado
Análisis del comportamiento y detección de anomalías
Corrección de falsos positivos
Integración con ecosistemas de seguridad y herramientas DevOps
Contramedidas contra la evasión
Diferenciadores
Visibilidad universal y aplicación coherente de políticas para aplicaciones y API en cualquier entorno
Tasa máxima de detección (eficacia)
Operaciones automatizadas
Seguridad de las API durante todo su ciclo de vida
Protección transparente que reduce la fricción para el usuario
¿Qué caracteriza a la mejor solución WAAP?
Una solución WAAP líder en su categoría ayuda a las organizaciones a mejorar su postura de seguridad al ritmo del negocio, mitigar los riesgos sin fricciones ni un exceso de falsos positivos y reducir la complejidad operativa para ofrecer experiencias digitales seguras a gran escala, dondequiera que deban estar las aplicaciones y las API.
Protección continua y seguridad uniforme
- Observabilidad universal en entornos híbridos y multinube
- Aplicación coherente de políticas y medidas correctivas
- Detección temprana de riesgos en el código y durante las pruebas
Mejore la postura de seguridad al ritmo del negocio
- Integración con el pipeline de CI/CD
- Descubrimiento dinámico de API y aplicación de esquemas
- Protección automatizada y seguridad adaptativa
Mitigue las vulneraciones con la mínima fricción y el menor número de falsos positivos
- Mitigación en tiempo real y análisis retrospectivo
- Detección precisa sin estrictos desafíos de seguridad
- Resiliencia ante la adaptación, la escalada y la evasión por parte de los atacantes
Reduzca la complejidad operativa
- Mitigue el riesgo de la «TI en la sombra» y de las integraciones inseguras de terceros
- Simplifique la seguridad en el centro de datos, las nubes y el extremo de la red
- Elimine las limitaciones arquitectónicas para implementar la seguridad bajo demanda donde sea necesario
«La proliferación de API está sorprendentemente extendida: hoy en día, las organizaciones utilizan una media de más de 20.000 API».
– Guía de evaluación de soluciones de seguridad de API de Datos Insights
La mejor solución WAAP ofrece una seguridad eficaz y fácil de gestionar en una plataforma distribuida.
Seguridad eficaz
Detección y mitigación continuas
Análisis retrospectivo
Baja fricción
Pocos falsos positivos
Plataforma distribuida
Visibilidad universal en todas las nubes y arquitecturas
Seguridad intrínseca para todas las aplicaciones y API
Postura de seguridad y respuesta ante incidentes coherentes
Corrección fluida de las amenazas emergentes
Fácil de operar
Implementación de autoservicio
Seguridad autoajustable
Paneles completos e información contextual
Operaciones asistidas por IA
La ventaja de F5 WAAP
F5 WAAP se adapta a medida que evolucionan las aplicaciones y los atacantes para proteger las experiencias de los clientes en la nueva economía digital.

Mitigación en tiempo real
Una seguridad sólida, la inteligencia sobre amenazas y la detección de anomalías protegen todas las aplicaciones y API frente a vulnerabilidades, bots y usos indebidos para evitar intrusiones, apropiaciones de cuentas (ATO) y fraudes en tiempo real.

Análisis retrospectivo
La correlación de información procedente de múltiples vectores y la evaluación mediante aprendizaje automático de eventos de seguridad, fallos de inicio de sesión, activaciones de políticas y patrones de comportamiento permiten un autoaprendizaje continuo.
Protección automatizada
El descubrimiento dinámico y el establecimiento de líneas base de políticas permiten automatizar la mitigación, el ajuste y la corrección de falsos positivos durante todo el ciclo de vida de desarrollo e implementación, y posteriormente.

Seguridad adaptativa
Las contramedidas de seguridad autónomas, que reaccionan a medida que los atacantes adaptan sus herramientas, engañan e identifican a los actores maliciosos sin depender de medidas de mitigación que alteren la experiencia del cliente.

Plataforma distribuida
La estructura unificada de aplicaciones implementa seguridad bajo demanda allí donde se necesita para ofrecer una protección uniforme desde la aplicación hasta el extremo de la red.

Integración con el ecosistema
Despliegue y mantenimiento basados en API que se integran fácilmente en marcos de desarrollo más amplios, canalizaciones de CI/CD y sistemas de gestión de eventos.
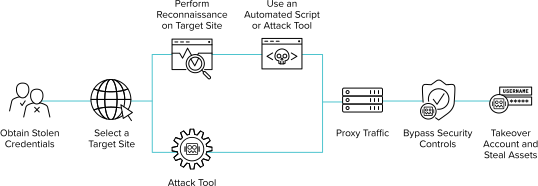
Ejemplo de ataque de relleno de credenciales
Estado
Abuso
Intención
Originación
Evasión
Identificación
Detección de anomalías
Análisis del comportamiento
ML de fase 1
Fase 2 de ML
Detección precisa y mitigación automática
Guía de respuesta ante el relleno de credenciales