
F5 y AWS: servicios avanzados de entrega de aplicaciones en la nube
Introducción
Amazon Web Services (AWS) se ha convertido en el mayor y más extendido proveedor de infraestructura como servicio (IaaS) en la nube pública. Ahora, las organizaciones pueden crear, probar e implementar pilas de aplicaciones completas sin necesidad de adquirir ni reconfigurar infraestructura local. Las aplicaciones de producción pueden beneficiarse de servicios avanzados de entrega de aplicaciones, como un firewall de aplicaciones web (WAF), aceleración SSL, enrutamiento basado en contenido, equilibrio de carga, mitigación de ataques DDoS, gestión de identidades y accesos y compatibilidad con distintos protocolos, que permiten que estas aplicaciones clave sean más rápidas, inteligentes y seguras. Para las implementaciones nativas de la nube en AWS, las soluciones de F5 permiten proporcionar estos servicios de aplicaciones en entornos de nube de AWS de forma sencilla y fácil.
¿Qué es Amazon Web Services?
Como proveedor de IaaS, Amazon Web Services (AWS) ofrece una infraestructura informática de alquiler suficiente para desarrollar aplicaciones. Es posible desarrollar e implementar un conjunto completo de aplicaciones sin invertir en gastos de capital ni mantenimiento. Además de proporcionar una infraestructura informática similar a la disponible en las instalaciones propias, AWS ofrece servicios de aplicaciones, escala automáticamente la infraestructura y aloja aplicaciones en numerosas ubicaciones. Debido a estas capacidades adicionales, las prácticas recomendadas para AWS difieren de las de un centro de datos convencional. Para comprender mejor las diferencias entre AWS y un centro de datos tradicional, es importante saber cómo presta AWS sus servicios.
Servicios de infraestructura
Para aprovechar al máximo las ventajas de AWS, veamos varios atributos importantes de su oferta de IaaS, como la distribución geográfica, las instancias de computación y los conceptos de redes y almacenamiento.
Geografía
Para comprender AWS, hay que empezar por una descripción física de cómo se distribuyen los recursos. En el nivel más alto, AWS cuenta con varias regiones, cada una de las cuales abarca una amplia zona geográfica, como la parte oriental de Estados Unidos. Cada región geográfica contiene varias zonas de disponibilidad, denominadas así porque están diseñadas para que los fallos de una no afecten a las demás. Un fallo en una zona de disponibilidad (AZ) no se propagará a otra AZ de la misma región. Aunque cada AZ está aislada, las AZ de una región están conectadas mediante enlaces de red de baja latencia. Para garantizar la disponibilidad, existen patrones de diseño que permiten disponer de capacidad redundante en varias AZ de una misma región.
Computación
Las instancias de computación parten de una imagen de disco de software, conocida como Amazon Machine Image (AMI). Cada AMI es inmutable, lo que significa que el equipo que la utiliza solo puede leerla. Al arrancar una instancia de computación a partir de una AMI, se crea una máquina virtual en ejecución en la nube. Las características del hardware virtual de la instancia de computación pueden variar, como el número de CPU y la cantidad de RAM disponibles para la instancia.
Redes
Cada instancia de computación se encuentra dentro de una nube privada virtual (VPC), que equivale aproximadamente a una red LAN en el mundo físico. Cada VPC está separada lógicamente. Una VPC puede constar de varias subredes con enrutamiento implícito entre ellas. Las subredes públicas son accesibles desde Internet, mientras que las privadas solo están disponibles internamente. Para desplegar una aplicación completa, se implementan una o varias instancias de computación dentro de una VPC. La comunicación entre distintas VPC puede establecerse cuando una instancia de computación o un equilibrador de carga tiene asignada una entrada DNS.
Almacenamiento
Como se ha indicado anteriormente, cada AMI es inmutable desde la instancia que la utiliza. Para el almacenamiento persistente, AWS ofrece numerosas soluciones, principalmente Simple Storage Service (S3) y Elastic Block Storage (EBS). S3 es un servicio de almacenamiento de objetos en el que estos se pueden almacenar y consultar por su nombre. El tamaño de un objeto puede oscilar entre cero bytes y 5 TB. De hecho, cada AMI es implícitamente un objeto de S3. Los objetos no se pueden modificar, sino únicamente crear y eliminar, lo que los hace ideales para contenido relativamente estático, como fotografías o imágenes de máquinas virtuales.
EBS proporciona un almacenamiento más similar al almacenamiento tradicional. Una instancia de computación conectada a EBS lo reconoce como un disco duro tradicional. Solo puede haber una instancia en ejecución conectada a un volumen de EBS a la vez, por lo que EBS no puede utilizarse como almacenamiento compartido.
Servicios de escalado
Además de proporcionar componentes de infraestructura esenciales, AWS ofrece servicios adicionales que permiten escalar las aplicaciones. Dado que AWS puede aprovisionar rápidamente recursos de infraestructura, Amazon ha desarrollado soluciones que permiten el escalado automático y el equilibrio de carga de dichos recursos.
Equilibrado de carga
AWS ofrece un servicio de Elastic Load Balancing (ELB). Inicialmente, ELB hacía referencia a un equilibrador de carga sencillo que operaba en la capa 4 y distribuía el tráfico entre varios nodos en buen estado de un grupo. El grupo podía abarcar varias zonas de disponibilidad, lo que proporcionaba redundancia automática en caso de fallo en una de ellas. Aunque este equilibrador de carga ofrece algunas funciones básicas de la capa de red 7, opera principalmente en la capa 4 y se limita a enrutar el tráfico TCP entre los nodos del grupo mediante un sistema de turno rotatorio. Las comprobaciones de estado determinan qué nodos están disponibles y, por tanto, pueden recibir tráfico. AWS denomina ahora a este equilibrador de carga original Classic Load Balancer para diferenciarlo del nuevo Application Load Balancer (ALB).
Escalado automático
Dado que AWS dispone de capacidad de reserva, ofrece la posibilidad de escalar los nodos de un grupo. El servicio AWS CloudWatch supervisa las métricas de rendimiento de cada nodo del grupo. Cuando se superan unos umbrales predefinidos —por ejemplo, si el uso de la CPU supera el 60 % durante 5 minutos—, se aprovisiona otro nodo. A la inversa, cuando se cruza un umbral inferior, se elimina un nodo. El diseñador puede determinar el número máximo y mínimo de nodos de un grupo, así como los umbrales que activan la creación o eliminación de nodos. El uso del escalado automático detrás de un equilibrador de carga permite que el grupo de nodos se amplíe o reduzca según sea necesario en función de la carga.
Servicios de entrega de aplicaciones de F5
Aunque las aplicaciones gestionan las reglas y la lógica de negocio, a menudo carecen del refuerzo de seguridad necesario para su despliegue, gestión y funcionamiento en entornos de producción a gran escala. Las soluciones de F5 permiten que las aplicaciones sean más rápidas, inteligentes y seguras al proporcionar los servicios avanzados de entrega de aplicaciones que se detallan en la tabla siguiente.
Servicios avanzados de entrega de aplicaciones de F5
Monitorización a nivel de aplicación
- Comprobaciones avanzadas del estado de la aplicación (mediante un monitor de varios pasos)
- Comprobaciones de estado multinivel (por ejemplo, comprobar que tanto la base de datos como la aplicación estén disponibles)
- Comprobaciones de estado no HTTP (como SIP, Microsoft Windows SQL Server y FTP)
- Algoritmos avanzados para distribuir mejor el tráfico entre los servidores que funcionan de forma óptima
Disponibilidad global
- Disponibilidad de las aplicaciones en una combinación heterogénea de distintos proveedores de servicios en la nube o centros de datos
- Integración con los monitores avanzados de BIG-IP
- Compatibilidad con DNSSEC
Más rápido
Optimización de redes y transporte
- Una pila TCP configurable que puede optimizarse para ofrecer un rendimiento óptimo en redes WAN y móviles
- Una puerta de enlace HTTP/2 que ofrece las ventajas de una compresión adicional y la multiplexación de solicitudes sin modificar la infraestructura de back-end
Optimización de aplicaciones y datos
- Optimización selectiva de imágenes sobre la marcha en función de las características detectadas de la red o del cliente
- Aceleración de WAN a través de túneles cifrados con SSL, con compresión adaptativa y optimización de TCP
Más inteligente
Programabilidad de la ruta de datos
- Control programático completo del tráfico de las aplicaciones, incluida la capacidad de leer, escribir e inspeccionar todos los aspectos de los datos de las aplicaciones
- Lenguaje completo y basado en eventos
Programabilidad del plano de control
- La capacidad de modificar la configuración en respuesta a eventos como cambios en la carga del servidor, el comportamiento de las aplicaciones o la infraestructura
- Activadores totalmente autónomos o controlados mediante una API externa
Más seguro
Servicios avanzados de firewall de red
- Decisiones sobre el control del tráfico basadas en criterios que van más allá de la simple combinación IP:puerto:protocolo, como la ubicación geográfica o la reputación del endpoint
- Validación del protocolo HTTP
- Horarios por día y hora
Servicios de firewall de aplicaciones web
- Herramientas integrales para identificar amenazas contra aplicaciones web y bloquear el tráfico malicioso
- Servicios de prevención de pérdida de datos (DLP) salientes
Servicios de acceso e identidad
- Servicios avanzados de autenticación, como tokens de autenticación de dos factores, CAPTCHA o restricciones geográficas
- Comprobación de certificados de cliente e inspección de endpoints
- Servicios de proveedor de servicios (SP) y proveedor de identidad (IdP) SAML
Mitigación de la denegación de servicio (DoS)
- Defensa proactiva contra bots
- Detección y mitigación de ataques DoS de capa 7
SSL y cifrado
- Descifrado SSL, inspección del tráfico y recifrado
- Descarga de las cargas de trabajo SSL de los recursos del nodo de computación
Los servicios avanzados de entrega de aplicaciones permiten que estas ofrezcan un mayor rendimiento, además de una mayor disponibilidad y seguridad. Estos servicios pueden ubicarse en un punto de control estratégico independiente de cada aplicación. Desvincular los servicios de la lógica de negocio de las aplicaciones permite que estas satisfagan las necesidades empresariales sin sobrecargar a los equipos de desarrollo con cuestiones relacionadas con la infraestructura, la gestión y el rendimiento. Un punto de control estratégico también permite abordar las cuestiones de gobernanza de manera uniforme e independiente de cada aplicación.
Integración de todos los elementos: F5 y AWS
Al proporcionar una integración nativa en la nube con la infraestructura de AWS, F5 permite a las organizaciones sacar el máximo partido a sus implementaciones de AWS, dotando a sus aplicaciones de un mejor rendimiento, una mayor disponibilidad y una seguridad más sólida. En la siguiente sección, analizaremos cómo funcionan conjuntamente AWS y F5.
Inicialización
Cuando una instancia de servidor arranca desde una imagen genérica, suele ser conveniente cambiar algunos parámetros o establecer determinadas configuraciones, como el nombre de host y la dirección IP. En los equipos cliente, estos parámetros se establecen mediante DHCP, pero configurar los parámetros del servidor mediante DHCP puede causar problemas con frecuencia. Además de los ajustes de red, a veces una instancia concreta requiere paquetes de software específicos o determinadas configuraciones de software.
En el caso de una implementación de BIG-IP, es posible que un administrador quiera automatizar la configuración de cada uno de los módulos, como los servidores virtuales y las configuraciones de grupos de BIG-IP Local Traffic Manager (LTM), configuraciones específicas de WAF para BIG-IP Application Security Manager o, quizá, la configuración del cortafuegos de BIG-IP Advanced Firewall Manager. Cualquiera que instale una instancia de servidor se enfrenta a los mismos problemas: la imagen base necesita una configuración adicional para funcionar correctamente.
AWS ofrece dos enfoques principales para configurar una instancia: crear una nueva AMI o utilizar cloud-init para modificar un servidor durante el proceso de arranque. Crear una nueva AMI resulta más adecuado para cambios comunes a varias instancias que probablemente no se actualicen con frecuencia. En cambio, cloud-init es más apropiado para cambios que afectan a menos instancias y tienen una vida útil más corta.
AMI
Para los cambios que se espera que persistan durante un periodo prolongado —y para aquellos comunes a varias instancias—, una buena opción es crear una nueva AMI iniciando una máquina desde una AMI similar a la configuración deseada. Una vez que el administrador haya realizado los cambios necesarios en la instancia en ejecución, esta se detiene y se genera y registra una nueva AMI en AWS. Todas las instancias que se inicien posteriormente desde esta AMI ya tendrán aplicados los cambios. Dado que este enfoque hace que los cambios sean prácticamente permanentes —y que generar la nueva AMI puede llevar tiempo—, los cambios incorporados en la AMI suelen ser aquellos que se mantendrán durante mucho tiempo y que pueden utilizarse en varias instancias. Otro motivo para utilizar una AMI es que permite reducir los tiempos de arranque, ya que algunos procesos de cloud-init pueden requerir bastante tiempo.
Cloud-init
Los cambios necesarios que no resulten adecuados para incorporarlos a una nueva AMI son buenos candidatos para cloud-init, que básicamente permite ejecutar un script de inicio cada vez que arranca la instancia. El uso de cloud-init permite integrar en la instancia cambios sencillos y específicos de esta.
Entre las desventajas de cloud-init se encuentra el hecho de que los cambios de configuración, como la instalación de paquetes, deben ejecutarse durante el arranque, lo que prolonga este proceso. Un tiempo de arranque prolongado tiene un impacto real en situaciones de escalado automático, en las que podría hacer que dicho escalado resultase ineficaz. Por estos motivos, los cambios que requieran mucho tiempo deben incluirse en una nueva AMI en lugar de realizarse mediante cloud-init.
La gestión de la configuración también puede resultar engorrosa cuando un cambio puede aplicarse a varias instancias, pero no a todas. Por ejemplo, supongamos que una implementación concreta de BIG-IP se utiliza en un grupo de escalado automático con una configuración específica de servidor virtual. Se podría utilizar una única AMI para esas máquinas y otra AMI distinta para otras máquinas BIG-IP de otro grupo de escalado automático. El uso de una única AMI para cada grupo de escalado automático garantiza que, dentro del proceso de cloud-init, solo sean necesarios los cambios específicos de cada host. Los cambios comunes al grupo pueden integrarse en la AMI. La desventaja de este enfoque es que requiere actualizar la AMI por cada cambio común a todas las máquinas.
Escalado automático
Las aplicaciones ofrecen una funcionalidad, generalmente a varios usuarios de forma simultánea. A medida que una aplicación tiene más éxito, puede superar la capacidad del equipo en el que se ejecuta. Cuando las necesidades de la aplicación exceden las capacidades del equipo, es necesario evaluar las opciones para aumentar la capacidad. Existen tres enfoques generales de escalado: escalado vertical, procesamiento en canalización y escalado horizontal.
Escalado vertical
El escalado vertical es la forma más sencilla de aumentar la capacidad, ya que solo implica sustituir el equipo existente por otro más rápido. Al instalar un equipo más rápido, mejoran el rendimiento de todos los componentes de la aplicación y el de cualquier otro servicio que se ejecute en él, sin necesidad de realizar cambios en la aplicación ni en la infraestructura. La desventaja del escalado vertical es que los costes tienden a aumentar exponencialmente a medida que mejora el rendimiento, hasta alcanzar un punto de rendimiento decreciente. Una vez superado cierto umbral, el escalado vertical resulta demasiado costoso.
Segmentación
La segmentación en etapas es el resultado de descomponer la carga de trabajo en pasos secuenciales, de forma similar a una cadena de montaje. Cuando distintos ordenadores pueden trabajar de manera independiente en cada paso, es posible aumentar el rendimiento global. Sin embargo, la segmentación en etapas solo aumenta el rendimiento y, a menudo, lo hace a costa de la latencia. Dicho de otro modo, puede mejorar el rendimiento global, pero reducirlo para un único usuario o una única solicitud. Otra desventaja es que requiere un conocimiento profundo del flujo de trabajo que se puede descomponer y que la infraestructura se ajuste a dicho conocimiento. Esto vincula estrechamente las decisiones sobre la infraestructura con la lógica de negocio, justo lo contrario de lo que muchas organizaciones intentan conseguir.
Escalado horizontal
El escalado horizontal consiste en no modificar ni la aplicación ni el equipo y, en su lugar, distribuir las solicitudes de manera uniforme entre un conjunto de servidores. Dado que las aplicaciones suelen procesar simultáneamente varias solicitudes independientes, estas pueden distribuirse de forma segura entre un conjunto de servidores de aplicaciones idénticos. El escalado horizontal ofrece además la ventaja de la redundancia, ya que el fallo de cualquiera de los miembros del conjunto no provocará la interrupción de toda la aplicación. Su desventaja es que requiere una orquestación externa compleja para garantizar que las solicitudes se distribuyan de forma equilibrada entre los nodos del conjunto.
Escalado automático de AWS
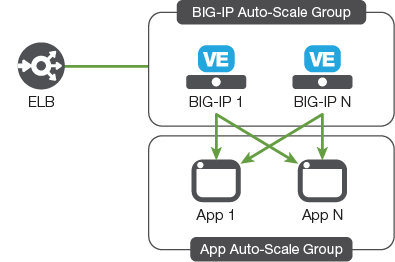
El escalado automático de AWS utiliza un enfoque de escalado horizontal para aumentar la capacidad de las aplicaciones que lo necesitan. El servicio CloudWatch supervisa los nodos de un grupo. Cuando los nodos superan los umbrales predefinidos, CloudWatch inicia automáticamente nuevos nodos o apaga nodos del grupo, según corresponda. Con la plataforma BIG-IP, este proceso puede llevarse a cabo de dos maneras: modificando el número de instancias de BIG-IP o modificando el número de nodos de un grupo situado detrás de una única instancia de BIG-IP. La diferencia entre ambos enfoques depende de lo que se escale: la instancia de BIG-IP o un grupo.
En el primer escenario, un grupo de BIG-IP se sitúa entre dos dispositivos ELB. El primer dispositivo ELB controla la creación y la finalización de los miembros de BIG-IP, mientras que el segundo dispositivo ELB es la única entrada de un grupo de servidores para cada una de las instancias de BIG-IP. Este enfoque resulta adecuado cuando la instancia de BIG-IP proporciona servicios avanzados de entrega de aplicaciones, como la terminación SSL o la función de cortafuegos de aplicaciones web. El primer dispositivo ELB realiza el equilibrio de carga y, al mismo tiempo, amplía o reduce el grupo según corresponda.
En el segundo escenario, el número de miembros del grupo de servidores back-end aumenta y disminuye mediante CloudWatch, pero la instancia de BIG-IP se encarga del equilibrio de carga. La instancia de BIG-IP se comunica con AWS para detectar los nodos que se añaden al grupo o se eliminan de él. Este enfoque resulta adecuado cuando se utilizan funciones avanzadas de equilibrio de carga, como el lenguaje de scripting iRules, o cuando se dirigen las solicitudes en función de la URL o del contenido. En estos casos, una única instancia de BIG-IP es suficiente para gestionar la carga de los servidores del grupo de back-end.
Seguridad e IAM
La instancia de BIG-IP debe interactuar con la infraestructura de AWS en al menos dos situaciones. En primer lugar, una implementación de AWS en varias zonas requiere modificar la dirección IP asociada a una dirección IP elástica de AWS. En segundo lugar, una instancia de BIG-IP necesita tener visibilidad de los miembros del pool que el servicio AWS CloudWatch añade y elimina al aumentar o reducir el número de servidores de un pool. Cada interacción con la infraestructura se realiza mediante llamadas a la API y, al igual que cualquier otro software que efectúe este tipo de llamadas, la instancia de BIG-IP debe autenticarse en AWS. Por lo general, existen dos métodos para autenticarse en AWS: mediante credenciales o mediante roles de IAM.
Credenciales
La forma más sencilla de autenticarse es incluir las credenciales adecuadas en la llamada a la API. Las credenciales de AWS constan de una clave de acceso y una clave secreta, que equivalen aproximadamente a un nombre de usuario y una contraseña. El administrador genera las credenciales, que el desarrollador incorpora posteriormente a la aplicación. De este modo, la aplicación puede acceder a las llamadas a la API correspondientes.
Aunque es sencillo, integrar credenciales en una aplicación conlleva riesgos de seguridad. Si el desarrollador no protege las credenciales en la aplicación, otras personas o programas podrían recuperarlas y utilizarlas con fines maliciosos. Este enfoque también dificulta la modificación de las credenciales sin tener que modificar también el software. Aunque el uso de credenciales es una opción razonable para realizar pruebas rápidas, en un entorno de producción se debería utilizar otro método de autenticación. Por este motivo, las prácticas recomendadas de AWS desaconsejan el uso de credenciales almacenadas en una aplicación.
Gestión de identidades y accesos
Un enfoque más seguro para autenticarse en las llamadas a la API consiste en utilizar roles de IAM. AWS Identity and Access Management (IAM) permite a los usuarios gestionar el acceso a la infraestructura de AWS. A cualquier instancia de computación, como una máquina BIG-IP, se le puede asignar un rol de IAM que autorice un conjunto específico de capacidades. Cuando se inicia la instancia, IAM genera un conjunto temporal de credenciales para ella. Estas credenciales permanecen vigentes mientras la instancia está en funcionamiento y solo habilitan las capacidades de la API especificadas. Cuando se configura con un rol de IAM, la instancia BIG-IP no almacena credenciales, sino que solo tiene acceso a las API de infraestructura necesarias, lo que proporciona mayor seguridad que la autenticación basada en credenciales.
Disponibilidad multizona
Como se ha mencionado anteriormente, los centros de datos de AWS se encuentran en regiones geográficas, cada una de las cuales puede contener una zona de disponibilidad (AZ). Cada AZ de una región no comparte ningún recurso con las demás AZ: ni suministro eléctrico, ni redes, ni edificios. De hecho, cada AZ está separada geográficamente de las demás dentro de una región. Gracias a esta separación entre zonas, los suscriptores de AWS pueden tener la certeza de que un incidente que afecte a una AZ no afectará a otra. En otras palabras, por regla general, como máximo una AZ de una región debería dejar de estar disponible en un momento dado. Esto significa que cualquier servicio implementado en dos o más zonas de disponibilidad debería estar disponible de forma continua.
La plataforma BIG-IP admite alta disponibilidad entre las zonas de disponibilidad (AZ) de AWS mediante una IP elástica de AWS, que es una dirección IP que no está asociada de forma intrínseca a una instancia informática. En su lugar, la dirección IP puede redirigirse dinámicamente a una dirección IP privada de una instancia informática en ejecución. Para habilitar la alta disponibilidad multizona, se implementan conjuntos idénticos de instancias de BIG-IP y servidores de aplicaciones, cada uno en su propia zona de disponibilidad. Inicialmente, la IP elástica se asigna a una de las instancias de BIG-IP. Las conexiones de cada cliente se establecen con la IP elástica, que a su vez las redirige a la dirección IP privada de una de las instancias de BIG-IP. Si se produce un fallo, la otra instancia de BIG-IP asumirá las funciones mediante una llamada a la API de AWS para solicitar que se le redirija la dirección IP elástica.
Equilibrador de carga elástico
Al integrarse con el ELB, la plataforma BIG-IP puede proporcionar servicios de aplicaciones que se integran a la perfección con funcionalidades de AWS, como varias zonas de disponibilidad y el escalado automático de nodos BIG-IP.
Colocar el ELB delante de una instancia de BIG-IP simplifica la implementación en varias zonas de disponibilidad, ya que el ELB puede equilibrar el tráfico de forma transparente entre las distintas pilas de aplicaciones de cada zona de disponibilidad en la que una instancia de BIG-IP presta servicios de aplicaciones. Este enfoque simplifica el equilibrio de carga entre varias zonas de disponibilidad.
Cuando se necesita elasticidad en las instancias de BIG-IP, un ELB con escalado automático puede aumentar o reducir automáticamente un conjunto de dispositivos virtuales BIG-IP, proporcionando servicios de aplicaciones como un firewall de aplicaciones web, gestión de identidades o terminación SSL. Mediante una arquitectura ELB en sándwich, el tráfico se dirige al primer ELB, que lo equilibra y escala automáticamente entre un conjunto de instancias de BIG-IP. Para simplificar la configuración del conjunto de BIG-IP, cada instancia de BIG-IP tiene una única dirección ELB en el conjunto de servidores. A continuación, el segundo ELB dirige el tráfico al conjunto de servidores situado en el nivel posterior.
Las distintas combinaciones de topologías de ELB y BIG-IP ofrecen escalado automático, disponibilidad y servicios de aplicaciones que ninguno de ellos puede proporcionar por separado. Al aprovechar las ventajas tanto de ELB como de la plataforma BIG-IP, el arquitecto puede ofrecer el nivel de servicios necesario para una implementación concreta.
Plantillas de CloudFormation
Para permitir implementaciones repetibles y automatizadas mediante scripts, AWS proporciona plantillas de Cloud Formation (CFT), que simplifican tanto la implementación como la gestión continua. Una vez creada una CFT para la arquitectura de servicio o aplicación deseada, AWS puede utilizarla para aprovisionar una aplicación de forma rápida y fiable. Las CFT resultan especialmente útiles en entornos DevOps, ya que permiten a los equipos crear fácilmente procesos repetibles para las pruebas y la implementación en producción.
F5 no solo permite usar CFT para implementar instancias de BIG-IP, sino que también proporciona varios archivos CFT de referencia para implementaciones habituales de BIG-IP.
Ajustar los parámetros de los archivos CFT de referencia permite implementar mediante scripts soluciones BIG-IP para distintos escenarios, como el escalado automático de instancias de BIG-IP o de servidores back-end situados detrás de instancias de BIG-IP, además de otros escenarios más complejos. Al automatizar implementaciones repetibles en AWS mediante CFT y soluciones de F5, es posible implementar entornos de aplicaciones complejos de forma rápida y con poco esfuerzo.
Documentación
Por supuesto, la tecnología sirve de poco si no se puede aprovechar al máximo. Para ello, F5 ofrece una amplia documentación. Hay documentación disponible tanto sobre la plataforma BIG-IP en general como sobre los aspectos específicos de una instancia de BIG-IP en AWS. Un buen punto de partida para cualquier consulta es Ask F5.
La pestaña de documentación proporciona información sobre módulos específicos de BIG-IP, así como una sección completa sobre la integración con AWS. El portal de AWS ofrece una interfaz de búsqueda para consultar documentación, artículos, la comunidad y recursos que abarcan desde los primeros pasos hasta escenarios de implementación complejos.
Para aquellas preguntas que no estén resueltas en la documentación, la comunidad de F5 DevCentral está preparada para ofrecer respuestas y asistencia.
Conclusión
El avance hacia la adopción de la nube pública ya no es una moda pasajera, sino una tendencia duradera en el ámbito de las TI. Amazon Web Services, como el mayor y más completo proveedor de servicios de nube pública del mundo, permite a las organizaciones crear, probar e implementar aplicaciones sin necesidad de disponer de equipos en sus propias instalaciones. F5 ha puesto sus servicios avanzados de entrega de aplicaciones a disposición de los usuarios como parte del ecosistema de AWS y los ha configurado para que las aplicaciones funcionen de forma más rápida, inteligente y segura en los entornos de nube de AWS.
PUBLICADO EL 14 DE MARZO DE 2017