Soluciones de acceso a aplicaciones de confianza cero
Mejore la seguridad y la experiencia de usuario al gestionar el acceso a su cartera de aplicaciones corporativas.
Por qué es importante contar con un modelo de seguridad de confianza cero
Gestionar de forma segura el acceso a las aplicaciones corporativas es fundamental para evitar filtraciones de datos. Una gestión eficaz también puede mejorar la eficiencia de los procesos empresariales y la productividad de los usuarios. Un modelo de seguridad de confianza cero puede aportar este valor empresarial al permitir que los usuarios accedan a sus aplicaciones de forma fluida y segura desde cualquier lugar, independientemente de dónde estén alojadas.
100 % Zero Trust
Las soluciones de F5 se integran de forma nativa en una arquitectura de confianza cero y refuerzan la seguridad mediante el acceso con privilegios mínimos, la verificación explícita, la evaluación continua y la corrección basada en el riesgo.
Seguridad dinámica y adaptativa
F5 combina una visibilidad inigualable en nubes y arquitecturas con un aprendizaje automático altamente entrenado para automatizar las medidas de protección y adaptar las políticas de seguridad a medida que cambia el riesgo.
Defensas resilientes
Disuada a adversarios motivados y sofisticados, y contenga las amenazas que eludan los controles de seguridad antes de que se propaguen por toda la infraestructura de aplicaciones.
Learn more about zero trust
Cómo encontrar el enfoque de confianza cero adecuado
Comprender la confianza cero
Aunque no existe una solución mágica única para un modelo de seguridad de confianza cero, F5 proporciona varios componentes clave relacionados con el acceso, la seguridad de las aplicaciones y la visibilidad del tráfico cifrado. Las soluciones de F5 ofrecen un acceso seguro y adaptado a la identidad y al contexto a cualquier aplicación, independientemente de su ubicación o del método de autenticación que utilice. Protegen frente a las amenazas para las aplicaciones identificadas en el OWASP Top 10, así como frente a otras vulnerabilidades del código y del software. También proporcionan visibilidad del tráfico cifrado y lo gestionan de forma inteligente en toda la infraestructura de seguridad y rendimiento.
Leer el blogCómo ayuda F5
Acceso seguro a aplicaciones
Protégete frente a los ataques basados en el acceso y mejora al mismo tiempo la experiencia del usuario
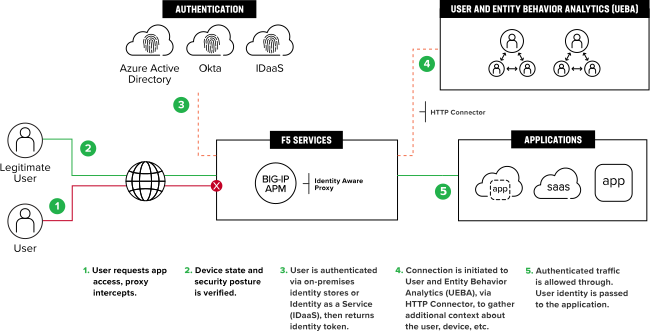
Los ataques contra el inicio de sesión con contraseña son el tipo de ataque más frecuente. La prevalencia y el éxito del phishing para robar credenciales, junto con los miles de millones de credenciales robadas anteriormente que se encuentran en la web oscura, permiten a los atacantes iniciar sesión en las aplicaciones sin ser detectados. La funcionalidad «Identity Aware Proxy» de F5 BIG-IP Access Policy Manager protege, simplifica y centraliza el acceso a aplicaciones, API y datos, al tiempo que mejora la experiencia del usuario mediante el inicio de sesión único. Para entornos híbridos, F5 permite aplicar políticas comunes y ofrecer acceso federado seguro tanto a aplicaciones nativas de la nube y de software como servicio (SaaS) como a aplicaciones clásicas y personalizadas locales.
Protege la infraestructura de las aplicaciones
Protege la infraestructura de red que sustenta tus aplicaciones
El cifrado SSL/TLS es ya un estándar. Aunque esto es muy positivo para la privacidad, los atacantes pueden utilizar ese mismo cifrado para ocultar malware y otras cargas maliciosas y eludir los controles de seguridad. F5 SSL Orchestrator es una solución específica para orquestar el tráfico cifrado entrante y saliente que impide que las amenazas ocultas en dicho tráfico ataquen sus aplicaciones, datos y red. SSL Orchestrator elimina los puntos ciegos de seguridad al detectar el malware oculto en el tráfico cifrado entrante. También detiene la exfiltración de datos robados a través del tráfico cifrado saliente.
Protégete contra las vulnerabilidades de las aplicaciones
Evite la explotación de vulnerabilidades en el código y en las bibliotecas de software
Aunque el acceso seguro es un aspecto central de un modelo de seguridad de confianza cero, se presupone que las aplicaciones se encuentran en redes no fiables y potencialmente vulnerables a ataques contra aplicaciones web y API. Teniendo esto en cuenta, es importante protegerse frente a vulnerabilidades como los ataques de inyección y el scripting entre sitios (XSS). F5 ofrece soluciones de firewall de aplicaciones web (WAF) que protegen a las empresas frente a las amenazas identificadas en las listas OWASP Web App Top 10 y API Top 10, así como frente a otras amenazas de seguridad, y que se integran perfectamente en cualquier arquitectura de aplicaciones y proceso del ciclo de vida del desarrollo de software.
Integraciones con el ecosistema
Un modelo de seguridad de confianza cero no se consigue mediante un único producto o proveedor, por lo que es fundamental que los componentes se integren para ofrecer una cobertura completa. F5 colabora con los principales proveedores de identidad como servicio (IDaaS) para subsanar las carencias de identidad y autenticación entre la nube nativa, las aplicaciones SaaS y las aplicaciones clásicas y personalizadas alojadas en las instalaciones. Esto permite ofrecer una experiencia de acceso unificada y segura a los usuarios de cualquier aplicación.
Recursos
Destacado
Mesa redonda de F5 sobre confianza cero
Incluso los profesionales de la ciberseguridad más experimentados pueden sentirse abrumados al abordar por primera vez las arquitecturas de confianza cero. Únase a F5 en el debate sobre confianza cero que estaba esperando.
Ver el webinar bajo demandaBlogs
En las agencias federales de EE. UU., ha llegado el momento de adoptar la confianza cero ›
Zero Trust: preguntas que debe plantearse antes de iniciar su recorrido ›
Artículos
Cómo usar Zero Trust para proteger tu empresa al adoptar el trabajo remoto ›
Cómo resolver los retos de DevSecOps y los microservicios con Zero Trust ›
Cómo implementar un proxy basado en la identidad en la nube pública ›
Seminarios web y talleres
WWT y F5: confianza cero para servicios financieros globales ›
Libros blancos y descripciones generales de soluciones
Configure fácilmente el acceso seguro a todas sus aplicaciones mediante Azure Active Directory ›
Proxy con reconocimiento de identidad: la puerta de entrada a una arquitectura de confianza cero ›