Face à une nouvelle technologie, il est facile de s’enthousiasmer. Tout le monde se souvient de ce qu’il a ressenti en saisissant sa première requête dans un grand modèle de langage (LLM), en utilisant un navigateur web pour la première fois ou en découvrant cette idée folle selon laquelle ses données seraient stockées dans un « cloud ». Mais chaque nouvelle innovation s’accompagne d’une équipe de professionnels de la sécurité qui s’arrache les cheveux pour trouver comment permettre au reste d’entre nous d’utiliser ces technologies en toute sécurité. Il est facile de se laisser emporter par les gros titres et les perspectives d’avenir, qui ne manquent pas dans le domaine de l’IA. Toutefois, alors que nous définissons le rôle que F5 jouera dans la sécurité de l’IA, nous avons décidé qu’il était temps de prendre du recul et de nous demander : que pense la communauté de la sécurité de l’IA ?
Parce que chez F5, nos clients sont au cœur de toutes nos préoccupations, nous avons analysé tous les commentaires liés à l’IA publiés au cours de l’année écoulée (de juillet 2024 à juin 2025) par les principaux utilisateurs de la plus grande communauté en ligne de professionnels de la sécurité, le subreddit r/cybersecurity de Reddit Nous avons classé chaque commentaire et chaque utilisateur par catégorie de sentiment, puis identifié pour chacun les difficultés exprimées ou sous-jacentes.
Les équipes SecOps sont partagées à 50/50 sur l’IA
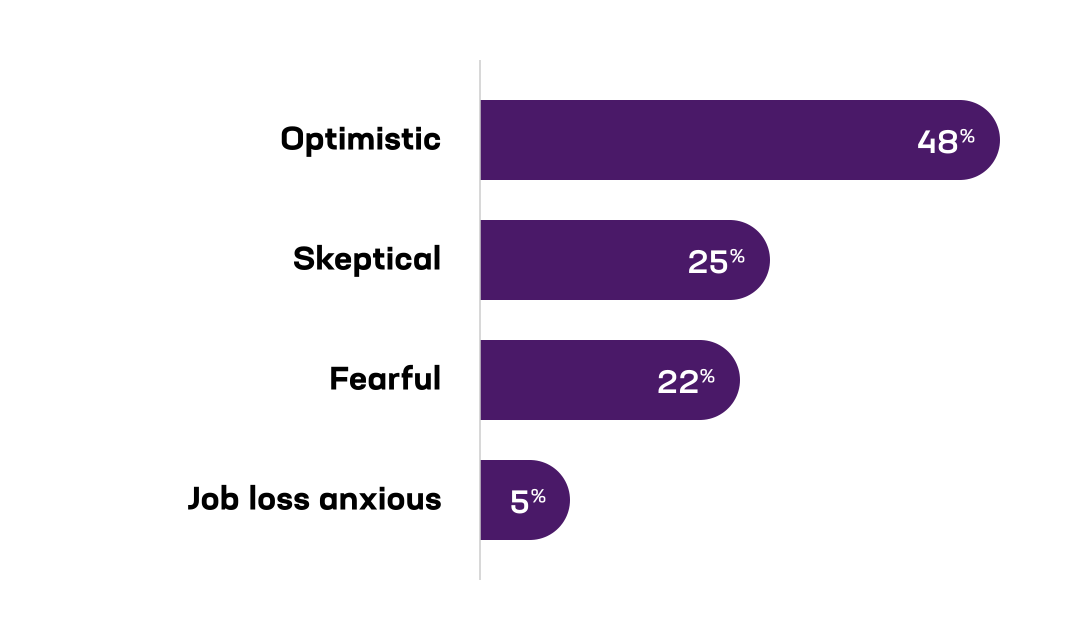
La moitié des commentaires des équipes SecOps étaient optimistes quant à l’IA. Elles utilisent des outils basés sur l’IA dans leurs environnements technologiques, automatisent les tâches répétitives ou font appel à des assistants IA pour hiérarchiser les alertes.
“Je suis impressionné par son efficacité à reconnaître de nouveaux schémas d’intrusion. » « L’IA est là pour durer : utilisez-la comme un complément, comme un assistant.”
Commentaires publiés sur le subreddit r/cybersecurity de Reddit
L’autre moitié des commentaires se partageait entre la crainte, liée à la difficulté de sécuriser les systèmes d’IA, et le scepticisme quant à la possibilité que l’IA progresse encore beaucoup au-delà de son niveau actuel.
“IA = Des applications que nous comprenons très peu, bâties sur des applications que nous sécurisons très mal depuis des décennies.”
Commentaire publié sur le subreddit r/cybersecurity de Reddit
IA fantôme et sécurité des données
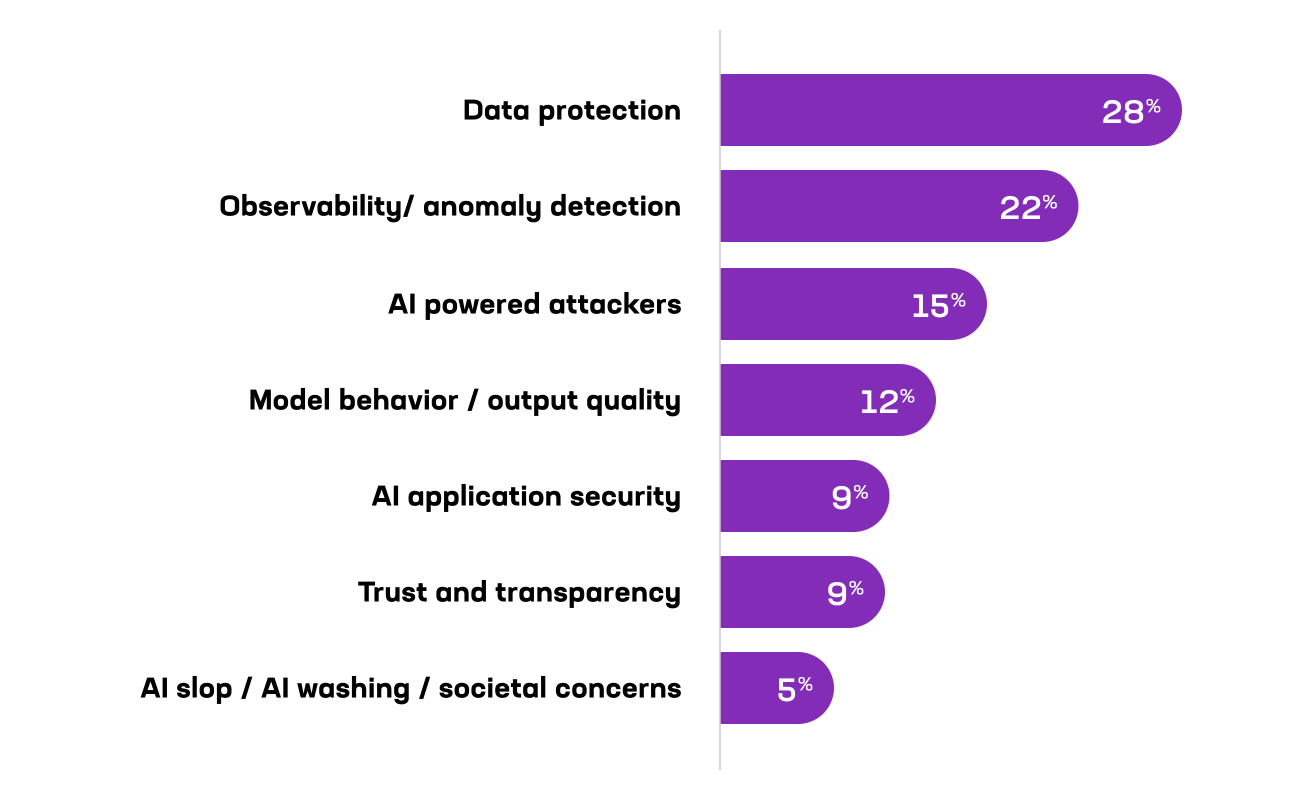
La tension entre les besoins en données de l’IA et les principes directeurs de la cybersécurité a placé la sécurité des données au cœur des débats. Déjà principale préoccupation des professionnels de la sécurité en 2025, elle n’a fait que s’intensifier à mesure que les entreprises ont accéléré leur adoption de l’IA.
“Ce sont les données qui font l’efficacité de l’IA. Plus elle a accès à des données, plus elle est efficace. Ce modèle est en contradiction directe avec la sécurisation de l’accès aux données au moyen de contrôles d’accès, de la segmentation du réseau et du principe du moindre privilège. Toute entreprise qui adopte l’IA à grande échelle doit, dans les faits, supprimer de nombreux contrôles de sécurité qui empêcheraient les modèles d’IA d’accéder aux données. Aujourd’hui, les entreprises doivent choisir entre une IA efficace ET la sécurité.”
Commentaire publié sur le subreddit r/cybersecurity de Reddit
Le principal problème qui se pose dans ce domaine est l’IA fantôme, c’est-à-dire les interactions non autorisées des utilisateurs avec les systèmes d’IA. Quel que soit le stade d’adoption de l’IA d’une organisation, qu’il soit précoce ou avancé, ce problème persiste indépendamment de son niveau de maturité en matière d’IA.
L’observabilité est une exigence fondamentale, et non une fonctionnalité
La sécurité des données domine peut-être les débats, mais l’observabilité et la détection des anomalies constituent les autres grandes préoccupations liées à l’IA dans l’ensemble des opérations de sécurité. Alors que les fournisseurs vantent les capacités de l’IA à prendre en charge les processus de sécurité, les professionnels insistent sur la nécessité de trouver un équilibre : « Les agents de sécurité basés sur l’IA ont leurs limites et doivent toujours être supervisés par un humain. » Un analyste a expliqué avoir utilisé l’IA pour automatiser le triage de niveau 1 des alertes EDR et ainsi réduire le délai moyen de prise en charge (MTTT) de 45 minutes à moins de deux minutes, tout en précisant : « Cela n’a été possible qu’avec des garde-fous, encore des garde-fous et toujours plus de garde-fous. » La demande est claire : assurer une visibilité et une traçabilité continues de toutes les interactions avec l’IA, automatiser les tâches répétitives et laisser aux humains les décisions stratégiques.
Les modes opératoires des attaquants évoluent
“La meilleure façon d’envisager l’IA est d’imaginer que vos attaquants disposent de dizaines, voire de centaines d’employés supplémentaires… Aujourd’hui, j’estime que les 5 % d’attaquants les plus performants ont accru leur efficacité de 50 à 300 %.”
Commentaire publié sur le subreddit r/cybersecurity de Reddit
Il ne s’agit pas d’une menace théorique, mais d’un multiplicateur de force qui accroît les capacités minimales des opportunistes tout en repoussant les limites des acteurs malveillants les plus sophistiqués. En pratique, ces évolutions sont abordées sous deux formes : de nouvelles techniques d’IA adversariale, telles que l’injection de prompts ou les attaques par contournement des garde-fous visant les systèmes d’IA, et une démocratisation malveillante des attaques d’ingénierie sociale, comme le phishing et les deepfakes. Les inquiétudes concernant ces dernières n’ont fait que croître à mesure que les modèles et les agents se connectent à davantage d’outils et de données.
Le comportement des modèles doit être encadré
Par ailleurs, 12 % des difficultés identifiées désignaient le comportement des modèles et la qualité de leurs résultats comme un risque pour la sécurité. Les principales préoccupations concernaient les hallucinations, les problèmes de précision et les résultats préjudiciables, mais surtout l’élévation de privilèges, c’est-à-dire l’accès par l’IA à des données ou l’exécution de tâches pour lesquelles elle ne dispose pas des autorisations nécessaires. C’est dans ce domaine que les équipes SecOps réclament des garde-fous concrets : une modération des contenus adaptée aux risques métier, le respect des politiques et des autorisations clairement définies pour les modèles et les agents.
Ce que les équipes SecOps attendent de la sécurité de l’IA
En lisant entre les lignes, et parfois même très explicitement, les équipes de sécurité attendent des fournisseurs qu’ils répondent à des exigences plus élevées :
- Donner la priorité à la sécurité des données : Prévention de la perte de données (DLP) pour faire respecter les politiques relatives à l’IA et mettre en place des contrôles d’accès fondés sur le principe du moindre privilège.
- Pas d’« AI-washing » : Démontrez vos capacités en matière de sécurité et de conformité à l’aide de preuves concrètes plutôt que de promesses fallacieuses.
- Rendre l’observabilité exploitable et prête pour les audits: Simplifiez et optimisez l’intégration aux workflows SIEM/SOAR existants, et assurez une visibilité sur l’ensemble des interactions.
- Flexibilité pour l’intervention humaine : Concevoir en privilégiant l’impact, et pas seulement la rapidité.
- Résilience face aux attaques adverses : La surface d’attaque de l’IA évolue constamment, et les solutions doivent s’adapter à mesure que de nouvelles menaces apparaissent.
- Simplifiez la gestion des politiques. Alignez-vous sur les politiques à l’échelle de l’entreprise et les cadres réglementaires sans intervention manuelle.
Nous répondons à l’appel
Donner la priorité à la protection des données, adapter la sécurité aux nouvelles menaces adverses, faire de l’observabilité un principe fondamental dans toutes les interactions et concevoir les solutions en tenant compte d’une gouvernance responsable de l’IA. Nous continuerons à partager les enseignements tirés de tests en conditions réelles, à publier des recommandations pratiques que les équipes de sécurité pourront mettre en œuvre et à privilégier la transparence quant à la manière dont nous réduisons les risques.
Pour reprendre le commentaire Reddit ci-dessus sur une IA sécurisée OU efficace, nous avons hâte de remplacer ce « ou » par un « et ».
Nous avons entendu l’appel ; voici notre réponse.
À propos de l’auteur
Articles de blog associés
Analyse des modèles de sécurité de l’IA par F5 Labs : quand les agents IA exposent des données sans l’intervention d’un attaquant
Des agents cherchant à accomplir des tâches anodines peuvent entraîner des divulgations inattendues de données et des risques pour l’entreprise si les limites qui leur sont imposées ne sont pas rigoureusement appliquées.

Les progrès en matière de cryptographie post-quantique masquent un manque de préparation plus général
Un nouveau rapport 2026 de F5 Labs sur l’état de préparation à la cryptographie post-quantique (PQC) du million de sites web les plus consultés fait état de progrès, mais aussi d’un manque préoccupant de mesures d’atténuation proactives.

Comment les RSSI peuvent mesurer les risques de sécurité liés à l’IA
Découvrez comment CASI, ARS et les renseignements sur les menaces de F5 Labs aident les RSSI à mesurer les risques de sécurité liés à l’IA tout au long de son cycle de vie.

Inférence : l’élément le plus important de l’IA dont vous faites semblant d’ignorer l’existence
Faire évoluer l’IA à grande échelle implique de faire évoluer l’inférence. Découvrez pourquoi les serveurs d’inférence sont essentiels pour gérer les performances, la télémétrie et la sécurité des charges de travail d’IA en production.

Que pensent les équipes SecOps de l’IA ? Partie 2 : Protection des données
F5 a mené une analyse approfondie des opinions exprimées par les professionnels de la sécurité sur Reddit au sujet de l’IA.
Que pensent les équipes SecOps de l’IA ?
F5 a mené une analyse approfondie des opinions exprimées par les professionnels de la sécurité sur Reddit concernant l’IA.