
Qu’est-ce que la sécurité multicloud ?
La sécurité multicloud protège les données et les applications déployées sur plusieurs plateformes cloud de différents fournisseurs de services cloud.
À mesure que les organisations utilisent davantage de services et de fournisseurs cloud, leur surface d’exposition aux risques s’étend et elles sont confrontées à des menaces de sécurité toujours plus sophistiquées. Une approche traditionnelle de la sécurité fondée sur le périmètre ne suffit plus à protéger une architecture décentralisée et distribuée. La sécurité multicloud est une stratégie visant à assurer une gestion cohérente et complète des risques afin de protéger l’ensemble des applications, API et charges de travail de l’environnement d’une organisation, quel que soit leur lieu d’hébergement.
Les environnements multicloud gagnent rapidement en popularité auprès des entreprises, car ils offrent davantage de flexibilité et d’évolutivité, ainsi que des économies supérieures à celles des clouds hybrides. La sécurité multicloud s’impose de plus en plus comme la stratégie privilégiée des entreprises qui ont besoin de l’agilité et de l’évolutivité du cloud tout en maîtrisant les risques.
La sécurité multicloud aide les organisations à renforcer leur posture de sécurité en intégrant des fonctionnalités et des politiques de sécurité tierces à plusieurs services cloud, tout en tirant parti des atouts des fonctionnalités de sécurité natives de chaque fournisseur de cloud. Le recours à plusieurs couches de sécurité offre une approche de défense en profondeur qui peut améliorer la résilience face aux pannes et aux interruptions, tout en apportant l’agilité nécessaire à mesure que les applications et les API évoluent.
Il existe des différences majeures entre la sécurité du cloud hybride et la sécurité multicloud. La sécurité du cloud hybride vise à sécuriser les applications et les API dans les clouds publics et les clouds privés/centres de données. La sécurité multicloud est une stratégie qui permet d’assurer une visibilité, des politiques, une sécurité et une gouvernance cohérentes dans plusieurs environnements cloud à partir d’un point de gestion unique. Cette stratégie peut également être appliquée à un environnement de cloud hybride.
Architecture de sécurité multicloud
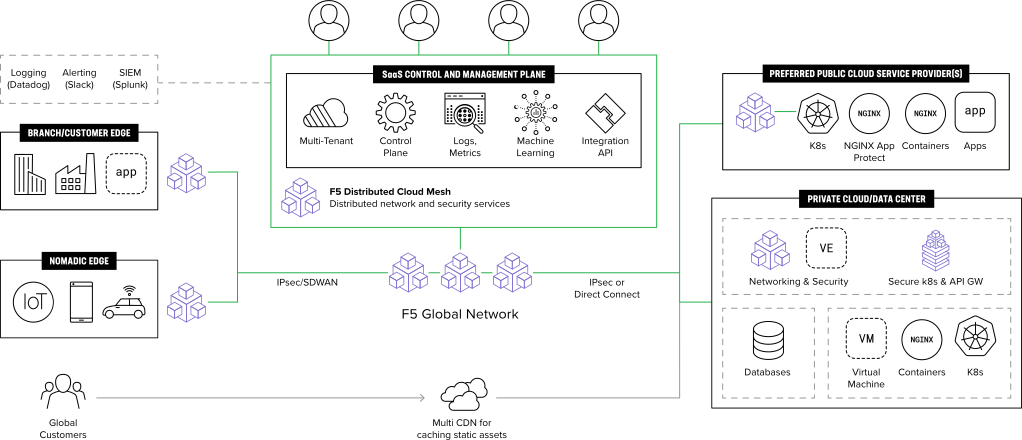
L’architecture de sécurité multicloud est un cadre permettant de sécuriser les données et les applications dans un environnement multicloud. Elle comprend généralement les composants suivants pour mettre en place des défenses multicouches dans le cloud :
- Gestion centralisée, notamment des tableaux de bord, des rapports et des journaux pour faciliter la gouvernance et la résolution des problèmes dans des environnements par ailleurs disparates et faiblement interconnectés.
- Services de base, tels que la mise en réseau, la segmentation, l’insertion de services et l’orientation du trafic.
- Services avancés, tels que l’équilibrage de charge, le réseau de diffusion de contenu (CDN), le pare-feu, le pare-feu d’application web (WAF) et l’accès réseau Zero Trust (ZTNA).
- Gestion des identités et des accès (IAM), qui contrôle l’accès des utilisateurs et des applications aux ressources cloud. Les politiques et procédures IAM doivent être mises en œuvre auprès de tous les fournisseurs de services cloud afin de garantir des pratiques de sécurité cohérentes.
- Protection des données, qui comprend le chiffrement des données au repos et en transit, ainsi que des plans de sauvegarde et de reprise après sinistre afin de garantir la disponibilité des données en cas d’interruption de service.
- Network security, qui est essentielle dans un environnement multicloud, car les données et les applications sont réparties entre différents fournisseurs de services cloud. Cela implique de mettre en œuvre des connexions réseau et des protocoles sécurisés afin de protéger les données en transit.
- Gestion des API, qui contribue à sécuriser les applications et les API réparties entre plusieurs architectures cloud afin d’offrir des expériences utilisateur réactives et fiables.
- Politiques de conformité et de gouvernance, qui doivent être mises en œuvre dans l’ensemble des services cloud afin de garantir que l’organisation respecte les exigences réglementaires et les normes du secteur.
- Capacités de détection des menaces et de réponse aux incidents, qui visent à améliorer la réponse aux incidents de sécurité en mettant en œuvre des contrôles dans différents environnements cloud selon un modèle « as-a-service », afin de détecter les menaces et d’y remédier plus efficacement.
- Intégrations à l’écosystème, notamment des fonctionnalités avancées de mise à disposition et de sécurisation des applications, des passerelles L7 et des outils d’automatisation pour le développement et le déploiement de logiciels.
La sécurisation d’un environnement multicloud peut s’avérer complexe, mais le respect des étapes suivantes permet de réduire les difficultés et la complexité.
- Utilisez une plateforme centralisée de gestion de la sécurité, qui aide les organisations à surveiller et gérer la sécurité auprès de plusieurs fournisseurs de services cloud. La plateforme doit offrir une vue unique et globale de la sécurité sur l’ensemble des clouds, et permettre l’automatisation des contrôles de sécurité et de l’application des politiques.
- Mettez en œuvre des pratiques et des politiques de sécurité cohérentes chez tous les fournisseurs de services cloud, afin de garantir l’absence de failles de sécurité. Cela comprend les politiques et procédures IAM, les contrôles de sécurité réseau, la protection des applications web et des API, les mesures de protection des données, les politiques de conformité et de gouvernance, ainsi que les capacités de détection des menaces et de réponse à celles-ci.
- Mettez en œuvre une protection complète reposant sur des politiques de sécurité cohérentes, afin de protéger les environnements complexes qui combinent des applications anciennes et modernes, plusieurs clouds et le centre de données.
Avantages de la sécurité multicloud
Une approche de sécurité multicloud offre à une organisation une protection, une flexibilité et une résilience accrues pour les environnements hybrides et multicloud complexes. En outre, une approche multicloud aide l’organisation à mettre en œuvre un ensemble diversifié de contrôles et de configurations de sécurité dans l’ensemble de son infrastructure informatique, réduisant ainsi le risque de point de défaillance unique et améliorant les délais de détection et de remédiation.
Parce que la sécurité multicloud permet à une organisation de déplacer ses charges de travail et ses données entre différents fournisseurs de cloud de manière simple et sécurisée, elle contribue à éviter les coûts et les complications potentiels liés à la migration d’un cloud à un autre. Une organisation peut répartir ses charges de travail et ses ressources informatiques entre différents fournisseurs, ce qui améliore sa résilience et réduit le risque d’interruption de service et d’indisponibilité. Cela est particulièrement important pour l’edge computing, qui vise à réduire la latence en connectant les utilisateurs à la ressource disponible la plus proche.
Défis et risques liés à la sécurité multicloud
La mise en œuvre d’une stratégie de sécurité multicloud peut présenter des défis et des risques que les organisations doivent anticiper.
Il est également important de noter que, si le multicloud relève de plus en plus d’une stratégie d’entreprise délibérée, certaines organisations évoluent vers des environnements hybrides et multiclouds sous l’effet d’autres facteurs, tels que les fusions-acquisitions (M&A) et/ou les préférences des équipes applicatives pour les outils de développement disponibles sur certaines plateformes cloud.
Dans les deux cas, la gestion de plusieurs environnements cloud peut s’avérer complexe, notamment parce que le manque de standardisation et de visibilité peut compliquer la surveillance et la gestion efficaces de la sécurité, de la conformité et de la gouvernance. Des compétences et des connaissances spécialisées sont également nécessaires. Or, le manque de personnel qualifié peut accroître les risques opérationnels et empêcher une organisation de gérer et de sécuriser efficacement ses environnements cloud.
En outre, la mise en œuvre d’une stratégie de sécurité multicloud peut s’avérer coûteuse, en particulier si une organisation doit investir dans de nouveaux outils et processus, ainsi que dans du personnel supplémentaire.
Les questions de conformité et de réglementation doivent également être traitées en amont. Les différents fournisseurs de services cloud peuvent être soumis à des exigences distinctes en matière de conformité et de réglementation, ce qui complique la tâche des organisations souhaitant garantir la conformité de l’ensemble de leurs environnements cloud. Des problèmes d’interopérabilité peuvent également survenir lors du recours à plusieurs fournisseurs de services cloud, rendant difficile le transfert des charges de travail et des données entre différents clouds, en particulier si ceux-ci utilisent des protocoles ou des normes différents.
Le recours aux services de plusieurs fournisseurs de cloud peut également accroître le risque de perte ou d’altération des données, en particulier si une organisation ne dispose pas de processus adéquats de sauvegarde et de récupération. En outre, le stockage de données sensibles dans plusieurs environnements cloud peut augmenter le risque de violation et de vol de données. Si un attaquant parvient à accéder à un environnement cloud, il peut s’en servir comme point d’appui pour effectuer des opérations de reconnaissance, puis se déplacer latéralement dans l’environnement afin d’accéder à des données sensibles et de les exfiltrer.
Bonnes pratiques de sécurité multicloud
Les conseils et bonnes pratiques ci-dessous peuvent aider les organisations à tirer pleinement parti du modèle de sécurité multicloud tout en réduisant au minimum les risques associés.
Comprendre le modèle de responsabilité partagée. Les différents fournisseurs de services cloud peuvent assumer des niveaux de responsabilité variables en matière de sécurité. Selon le modèle de responsabilité partagée, si les fournisseurs de services cloud sont responsables de la sécurisation de leur infrastructure de services, les clients sont quant à eux en grande partie responsables de la protection de leurs données et applications au sein de l’environnement cloud. Il est important de comprendre la répartition des responsabilités entre chaque fournisseur de services cloud et le client, et de mettre en œuvre, si nécessaire, des mesures de sécurité supplémentaires afin de garantir une sécurité complète dans tous les environnements cloud. Par exemple, bien que les principaux fournisseurs de cloud public offrent une protection contre les attaques volumétriques par déni de service distribué (DDoS), la sécurité au niveau des applications et des API est généralement insuffisante pour contrer les attaques de cybercriminels chevronnés qui exploitent des vulnérabilités et détournent la logique métier afin de compromettre les comptes clients et d’exfiltrer des données sensibles.
Mettez en œuvre une politique de sécurité complète. Une politique de sécurité de bout en bout doit être mise en œuvre dans les centres de données et tous les environnements cloud. Elle doit inclure le chiffrement, le contrôle des accès et la sécurité de couche 7 (applicative). Les politiques doivent être régulièrement mises à jour et réexaminées afin de garantir qu’elles reflètent les bonnes pratiques et les exigences de conformité en vigueur. Des protections automatisées s’appuyant sur la télémétrie, l’analyse comportementale et l’apprentissage automatique doivent également être déployées afin d’améliorer leur efficacité et la remédiation.
Maintenez la visibilité et le contrôle. Les outils centralisés de surveillance et de gestion sont essentiels à une gestion efficace de la sécurité, car ils offrent une visibilité en temps réel sur tous les environnements cloud et permettent de réagir rapidement aux incidents de sécurité.
Auditez et testez régulièrement les mesures de sécurité. Identifiez les vulnérabilités et assurez-vous de l’efficacité des mesures de sécurité en procédant régulièrement à des audits et à des tests, notamment des évaluations des vulnérabilités, des tests d’intrusion et des audits de sécurité. Les vulnérabilités doivent être prises en compte tant au niveau de l’infrastructure que de la couche applicative.
Solutions de sécurité multicloud
La sécurité multicloud consiste à intégrer un ensemble d’outils et de services de sécurité sur plusieurs plateformes cloud afin d’améliorer la sécurité, la visibilité, la rapidité ainsi que le contrôle des données et des applications. Les solutions courantes de sécurité multicloud comprennent :
- Solutions de gestion des identités et des accès (IAM). Ces solutions gèrent et authentifient les accès des utilisateurs aux ressources et applications cloud sur plusieurs plateformes cloud.
- Solutions de gestion de la posture de sécurité du cloud (CSPM). Les solutions CSPM assurent une surveillance en temps réel et des contrôles de conformité des configurations des infrastructures cloud afin d’identifier et de corriger les risques de sécurité.
- Solutions de prévention contre la perte de données (DLP). Les solutions DLP empêchent les données sensibles de quitter le réseau de l’organisation, y compris les données stockées dans le cloud.
- Solutions de Network security. Ces solutions assurent une connectivité sécurisée entre les environnements cloud et l’infrastructure sur site, garantissant ainsi la sécurité des transferts de données entre eux.
- Solutions de renseignement sur les menaces. Ces solutions surveillent et analysent les cybermenaces potentielles sur plusieurs plateformes cloud afin de fournir des informations sur les menaces de sécurité émergentes.
- Solutions de gestion des informations et des événements de sécurité (SIEM). Les solutions SIEM offrent une vue centralisée des événements de sécurité sur plusieurs plateformes cloud et analysent les incidents de sécurité en temps réel.
- Courtiers de sécurité d’accès au cloud (CASB). Les CASB appliquent les politiques de sécurité entre les plateformes cloud et les utilisateurs, assurent la visibilité et le contrôle des données hébergées dans le cloud, et gèrent la protection des données et la conformité.
- Services avancés, qui renforcent la mise en réseau et la sécurité natives du cloud grâce à des fonctionnalités spécialisées et hautement efficaces de gestion et de sécurisation du trafic. Ces services comprennent l’équilibrage de charge, les réseaux de diffusion de contenu (CDN), les pare-feu, les pare-feu d’applications web (WAF), les passerelles API et les solutions d’accès réseau Zero Trust (ZTNA).
Lors du choix d’une solution de sécurité multicloud, voici quelques-unes des principales fonctionnalités et considérations à prendre en compte.
Une solution de sécurité multicloud doit s’intégrer à plusieurs plateformes cloud, ainsi qu’aux centres de données sur site et aux clouds privés. Elle doit également fournir un cadre de sécurité cohérent pour l’ensemble de l’infrastructure numérique, avec une surveillance en temps réel et des mesures d’atténuation permettant de remédier rapidement aux incidents de sécurité. En outre, la solution doit automatiser les tâches de sécurité afin de réduire la charge de travail des équipes de sécurité et de limiter le risque d’erreur humaine.
La conformité est un facteur important, et la solution doit satisfaire aux exigences réglementaires telles que le RGPD, la loi HIPAA et la norme PCI DSS. Elle doit également intégrer des fonctionnalités d’analyse avancées capables d’identifier les menaces et de fournir des informations exploitables, tout en assurant la pérennité de l’architecture afin d’accompagner la croissance de l’organisation.
L’avenir de la sécurité multicloud
La sécurité multicloud continuera d’évoluer pour répondre aux nouvelles exigences des entreprises et de la sécurité. L’utilisation accrue de l’intelligence artificielle et de l’apprentissage automatique pour automatiser les tâches de sécurité et améliorer la détection des menaces ainsi que les mesures correctives constituera l’un des axes de développement. Par ailleurs, l’utilisation des conteneurs et de l’informatique sans serveur devrait progresser dans les environnements multicloud, ce qui nécessitera de nouvelles mesures de sécurité pour protéger ces technologies. La complexité des environnements multicloud continuera de croître, entraînant une expansion constante de la surface d’attaque qui exigera des solutions de sécurité et des approches stratégiques robustes et cohérentes dans tous les environnements informatiques, qu’ils soient sur site, dans le cloud ou en périphérie.
Les organisations qui étudient des solutions de sécurité multicloud doivent veiller à choisir un fournisseur ayant fait ses preuves dans la mise en œuvre et la maintenance de telles solutions. Il est également important que tout fournisseur potentiel mette régulièrement à jour ses renseignements sur les menaces et ses contrôles de sécurité afin de rester en phase avec l’évolution du paysage des menaces et les bonnes pratiques du secteur.
Découvrez comment les solutions applicatives multicloud de F5 peuvent être déployées rapidement et en toute sécurité dans n’importe quel cloud, tout en réduisant les risques et la complexité de gestion.
