편집자 – 이 게시물은 10부작 시리즈의 일부입니다:
- 프로덕션급 Kubernetes로 복잡성 줄이기
- 고급 트래픽 관리로 Kubernetes의 복원력을 높이는 방법(이 게시물)
- Kubernetes의 가시성을 개선하는 방법
- 트래픽 관리 도구를 사용하여 Kubernetes 보안을 강화하는 6가지 방법
- 인그레스 컨트롤러 선택 가이드, 1부: 요구 사항 파악하기
- Ingress 컨트롤러 선택 가이드, 2부: 위험 요소와 미래 대비
- Ingress 컨트롤러 선택 가이드, 3부: 오픈 소스 vs. 기본 제공 vs. 상용
- 인그레스 컨트롤러 선택 가이드, 4부: NGINX 인그레스 컨트롤러 옵션
- 서비스 메시를 선택하는 방법
- 동적 Kubernetes 클라우드 환경에서 NGINX Ingress 컨트롤러 성능 테스트
전체 블로그 시리즈를 무료 eBook으로 다운로드할 수도 있습니다. eBook 제목은 ‘Kubernetes를 테스트에서 프로덕션으로’입니다.
기업이 최신 앱 개발 기술을 제대로 활용하지 못하고 있다는 사실을 알아보는 아주 쉬운 방법이 있습니다. 바로 고객들이 소셜 미디어에 곧바로 불만을 쏟아내는 것입니다. 정주행하고 싶은 최신작을 스트리밍할 수 없을 때, 인터넷 뱅킹에 접속할 수 없을 때, 장바구니 세션이 만료되어 구매할 수 없을 때 고객들은 불만을 제기합니다.
고객이 공개적으로 불만을 제기하지 않는다고 해서 부정적인 경험이 아무런 영향을 미치지 않는 것은 아닙니다. 저희 고객사 중 한 대형 보험사는 홈페이지가 3초 안에 로드되지 않으면 고객을 잃게 된다고 전했습니다.
성능 저하나 서비스 중단에 대한 사용자 불만은 모두 하나의 공통된 원인을 가리킵니다. 바로 복원력, 정확히는 복원력의 부족입니다. 컨테이너와 Kubernetes를 비롯한 마이크로서비스 기술의 장점은 애플리케이션의 복원력을 높여 고객 경험을 크게 개선할 수 있다는 것입니다. 어떻게 가능할까요? 핵심은 아키텍처에 있습니다.
저는 모놀리식 아키텍처와 마이크로서비스 아키텍처의 핵심적인 차이를 설명할 때 명절 장식용 꼬마전구 줄에 비유하곤 합니다. 구형 전구 줄은 전구 하나만 나가도 줄 전체의 불이 꺼집니다. 전구를 교체할 수 없다면 그 전구 줄로 장식할 만한 곳은 쓰레기통 안쪽뿐이죠. 이런 구형 전구 줄은 모놀리식 앱과 비슷합니다. 모놀리식 앱 역시 구성 요소들이 긴밀하게 결합되어 있어 구성 요소 하나만 고장 나도 앱 전체가 작동하지 않기 때문입니다.
하지만 조명 업계도 소프트웨어 업계처럼 이러한 문제점을 파악했습니다. 요즘 나오는 장식용 전구 줄은 전구 하나가 고장 나도 나머지 전구는 계속 밝게 빛납니다. 잘 설계된 마이크로서비스 앱이 서비스 인스턴스 하나에 장애가 발생해도 계속 작동하는 것과 같습니다.
Kubernetes 트래픽 관리
컨테이너는 가볍고 이식성이 뛰어나며 확장이 쉬워, 작고 독립적인 구성 요소로 애플리케이션을 구축하는 데 매우 적합하므로 마이크로서비스 아키텍처에서 널리 사용됩니다. Kubernetes는 컨테이너 오케스트레이션의 사실상 표준이지만, Kubernetes를 프로덕션 환경에 적합하게 만드는 데는 여러 과제가 있습니다. Kubernetes 애플리케이션에 대한 제어력과 복원력을 모두 높이는 요소 중 하나는 패킷이 아닌 서비스를 제어하고, 트래픽 관리 규칙을 동적으로 또는 Kubernetes API를 통해 조정할 수 있는 성숙한 트래픽 관리 전략입니다. 트래픽 관리는 모든 아키텍처에서 중요하지만, 고성능 애플리케이션에는 다음 두 가지 트래픽 관리 도구가 필수적입니다. 바로 트래픽 제어와 트래픽 분할입니다.
트래픽 제어
트래픽 제어(일명 트래픽 라우팅 또는 트래픽 셰이핑)는 트래픽의 목적지와 전달 방식을 제어하는 것을 말합니다. 프로덕션 환경에서 Kubernetes를 운영할 때는 트래픽 제어가 필수적입니다. 공격과 트래픽 급증으로부터 인프라와 앱을 보호할 수 있기 때문입니다. 앱 개발 주기에 도입할 수 있는 두 가지 기법은 요청 속도 제한과 서킷 브레이킹입니다.
- 사용 사례: 과도한 요청으로부터 서비스를 보호하고 싶습니다
솔루션: 요청 속도 제한악의적인 요청(예: 무차별 대입 방식의 비밀번호 추측 및 DDoS 공격)이든 정상적인 요청(예: 할인 행사에 몰려드는 고객)이든, 대량의 HTTP 요청은 서비스에 과부하를 일으키고 앱을 중단시킬 수 있습니다. 요청 속도 제한은 사용자가 일정 시간 동안 보낼 수 있는 요청 수를 제한합니다. 요청에는 웹사이트 홈페이지에 대한 단순한GET요청이나 로그인 양식의POST요청 등이 포함될 수 있습니다. 예를 들어 DDoS 공격을 받을 때 요청 속도 제한을 사용하면 유입되는 요청 속도를 실제 사용자의 일반적인 수준으로 제한할 수 있습니다. - 사용 사례: 연쇄 장애를 방지하고 싶습니다
해결책: 서킷 브레이킹서비스를 사용할 수 없거나 지연 시간이 길어지면, 들어오는 요청의 대기 시간이 초과되어 클라이언트가 오류 응답을 받기까지 오랜 시간이 걸릴 수 있습니다. 이처럼 긴 대기 시간은 한 서비스의 중단이 다른 서비스의 요청 시간 초과로 이어지고, 결국 애플리케이션 전체가 작동하지 않게 되는 연쇄 장애를 일으킬 수 있습니다. 서킷 브레이커는 서비스 장애를 모니터링하여 연쇄 장애를 방지합니다. 서비스에 대한 요청 실패 횟수가 미리 설정된 임계값을 초과하면 서킷 브레이커가 작동하여 요청이 들어오는 즉시 클라이언트에 오류 응답을 반환하기 시작합니다. 이를 통해 해당 서비스로 향하는 트래픽을 효과적으로 차단합니다. 서킷 브레이커는 정해진 시간 동안 계속해서 요청을 가로채 거부한 후, 테스트를 위해 제한된 수의 요청을 통과시킵니다. 이 요청들이 성공하면 서킷 브레이커는 트래픽 차단을 중단합니다. 그렇지 않으면 타이머가 초기화되고, 서킷 브레이커는 정해진 시간 동안 다시 요청을 거부합니다.
트래픽 분할
트래픽 분할(트래픽 테스트라고도 함)은 트래픽 제어의 하위 범주로, 하나의 환경에서 동시에 실행되는 여러 버전의 백엔드 앱(일반적으로 현재 프로덕션 버전과 업데이트된 버전)으로 전달되는 인바운드 트래픽의 비율을 조절하는 것을 말합니다. 고객에게 부정적인 영향을 주지 않고 새로운 기능과 버전의 작동 및 안정성을 테스트할 수 있으므로 앱 개발 주기에서 필수적인 부분입니다. 유용한 배포 시나리오로는 디버그 라우팅, 카나리 배포, A/B 테스트, 블루-그린 배포 등이 있습니다. (업계 전반에서 이 네 가지 용어는 상당히 일관성 없이 사용되고 있습니다. 여기서는 각 용어의 정의에 대한 저희의 이해를 바탕으로 사용합니다.)
- 사용 사례: 프로덕션 환경에서 새 버전을 테스트할 준비가 되었습니다
솔루션: 디버그 라우팅은행 앱에 신용 점수 기능을 추가하려 한다고 가정해 보겠습니다. 고객을 대상으로 테스트하기 전에 프로덕션 환경에서 어떻게 작동하는지 확인하고 싶을 것입니다. 디버그 라우팅을 사용하면 세션 쿠키, 세션 ID, 그룹 ID와 같은 레이어 7 속성을 기준으로 특정 사용자에게만 액세스를 허용하여, 새 버전을 공개적으로 배포하면서도 실제 사용자에게는 '숨길' 수 있습니다. 예를 들어 관리자 세션 쿠키가 있는 사용자에게만 액세스를 허용할 수 있습니다. 이러한 사용자의 요청은 신용 점수 기능이 포함된 새 버전으로 라우팅되고, 나머지 사용자는 계속 안정 버전을 사용하게 됩니다.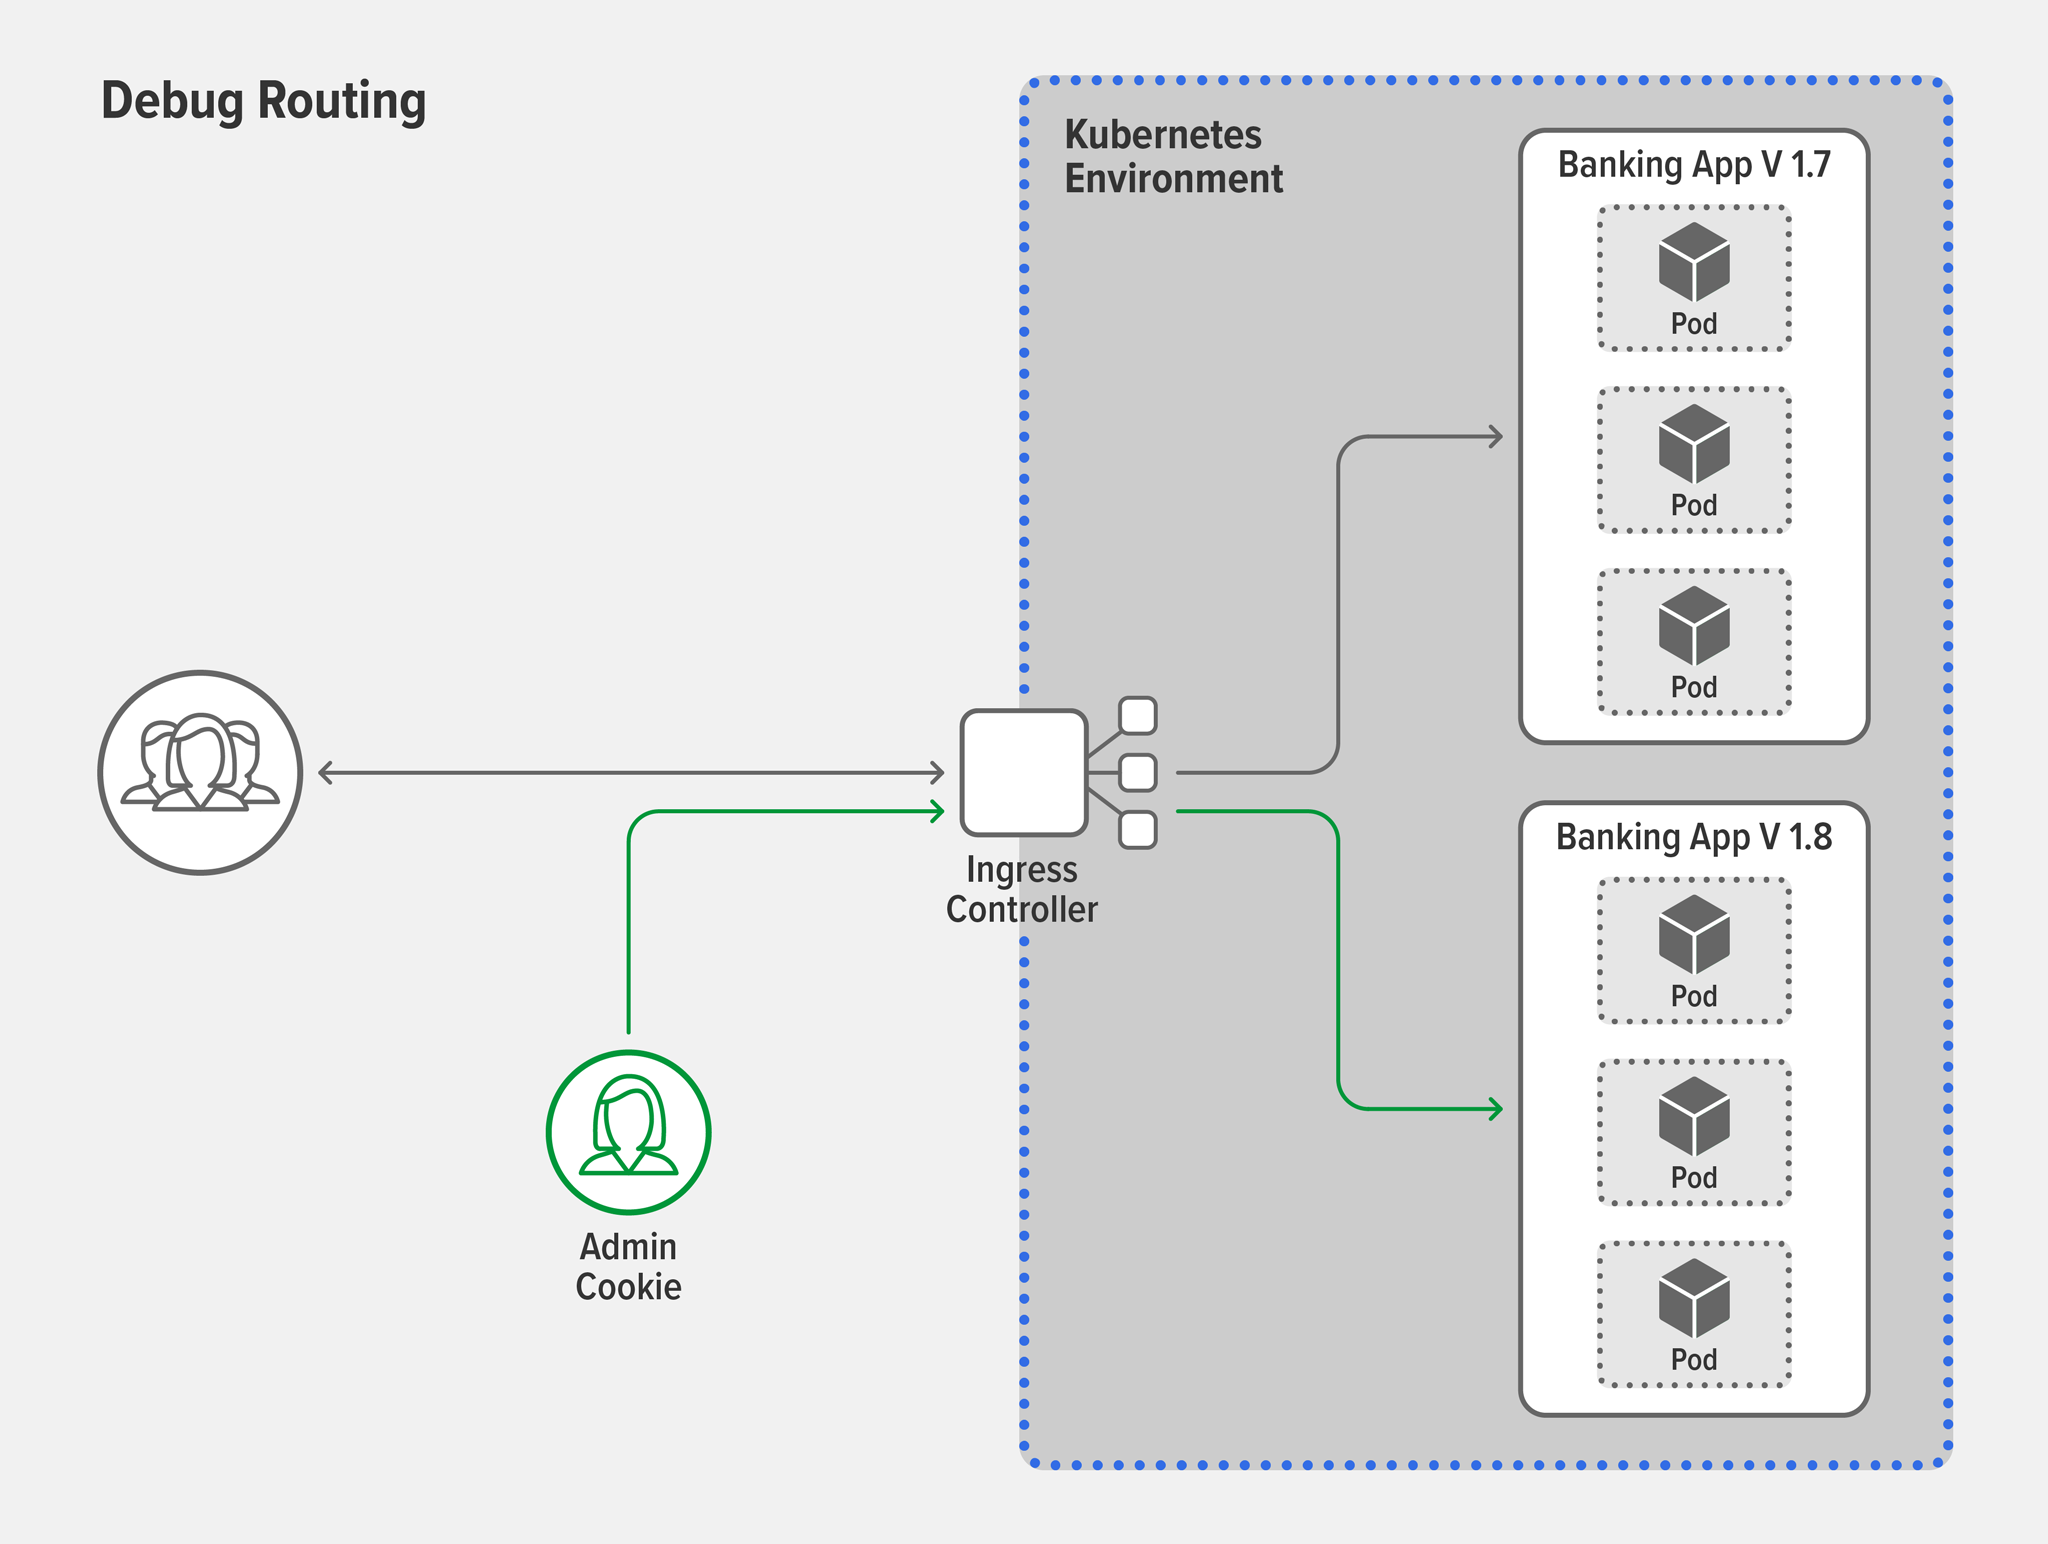
- 사용 사례: 새 버전의 안정성을 확인하고 싶습니다
솔루션: 카나리 배포카나리 배포라는 개념은 과거 광부들이 유독 가스를 조기에 감지하기 위해 새장에 넣은 카나리아를 탄광에 데리고 들어가던 관행에서 유래했습니다. 유독 가스에 광부들보다 카나리아가 먼저 죽었기 때문에 광부들은 위험을 알아차리고 신속하게 대피할 수 있었습니다. 물론 앱의 세계에서는 어떤 새도 다치지 않습니다! 카나리 배포는 새로운 기능이나 버전의 안정성을 안전하고 신속하게 테스트할 수 있는 방법입니다. 일반적인 카나리 배포에서는 대다수의 사용자(예: 99%)를 안정 버전에 그대로 두고, 소수의 사용자(나머지 1%)만 새 버전으로 이동시킵니다. 새 버전에서 비정상 종료나 클라이언트에 오류를 반환하는 등의 문제가 발생하면 테스트 그룹을 즉시 안정 버전으로 되돌릴 수 있습니다. 테스트가 성공하면 안정 버전의 사용자들을 새 버전으로 한꺼번에 전환하거나, 더 일반적인 방식인 점진적이고 통제된 마이그레이션을 통해 전환할 수 있습니다.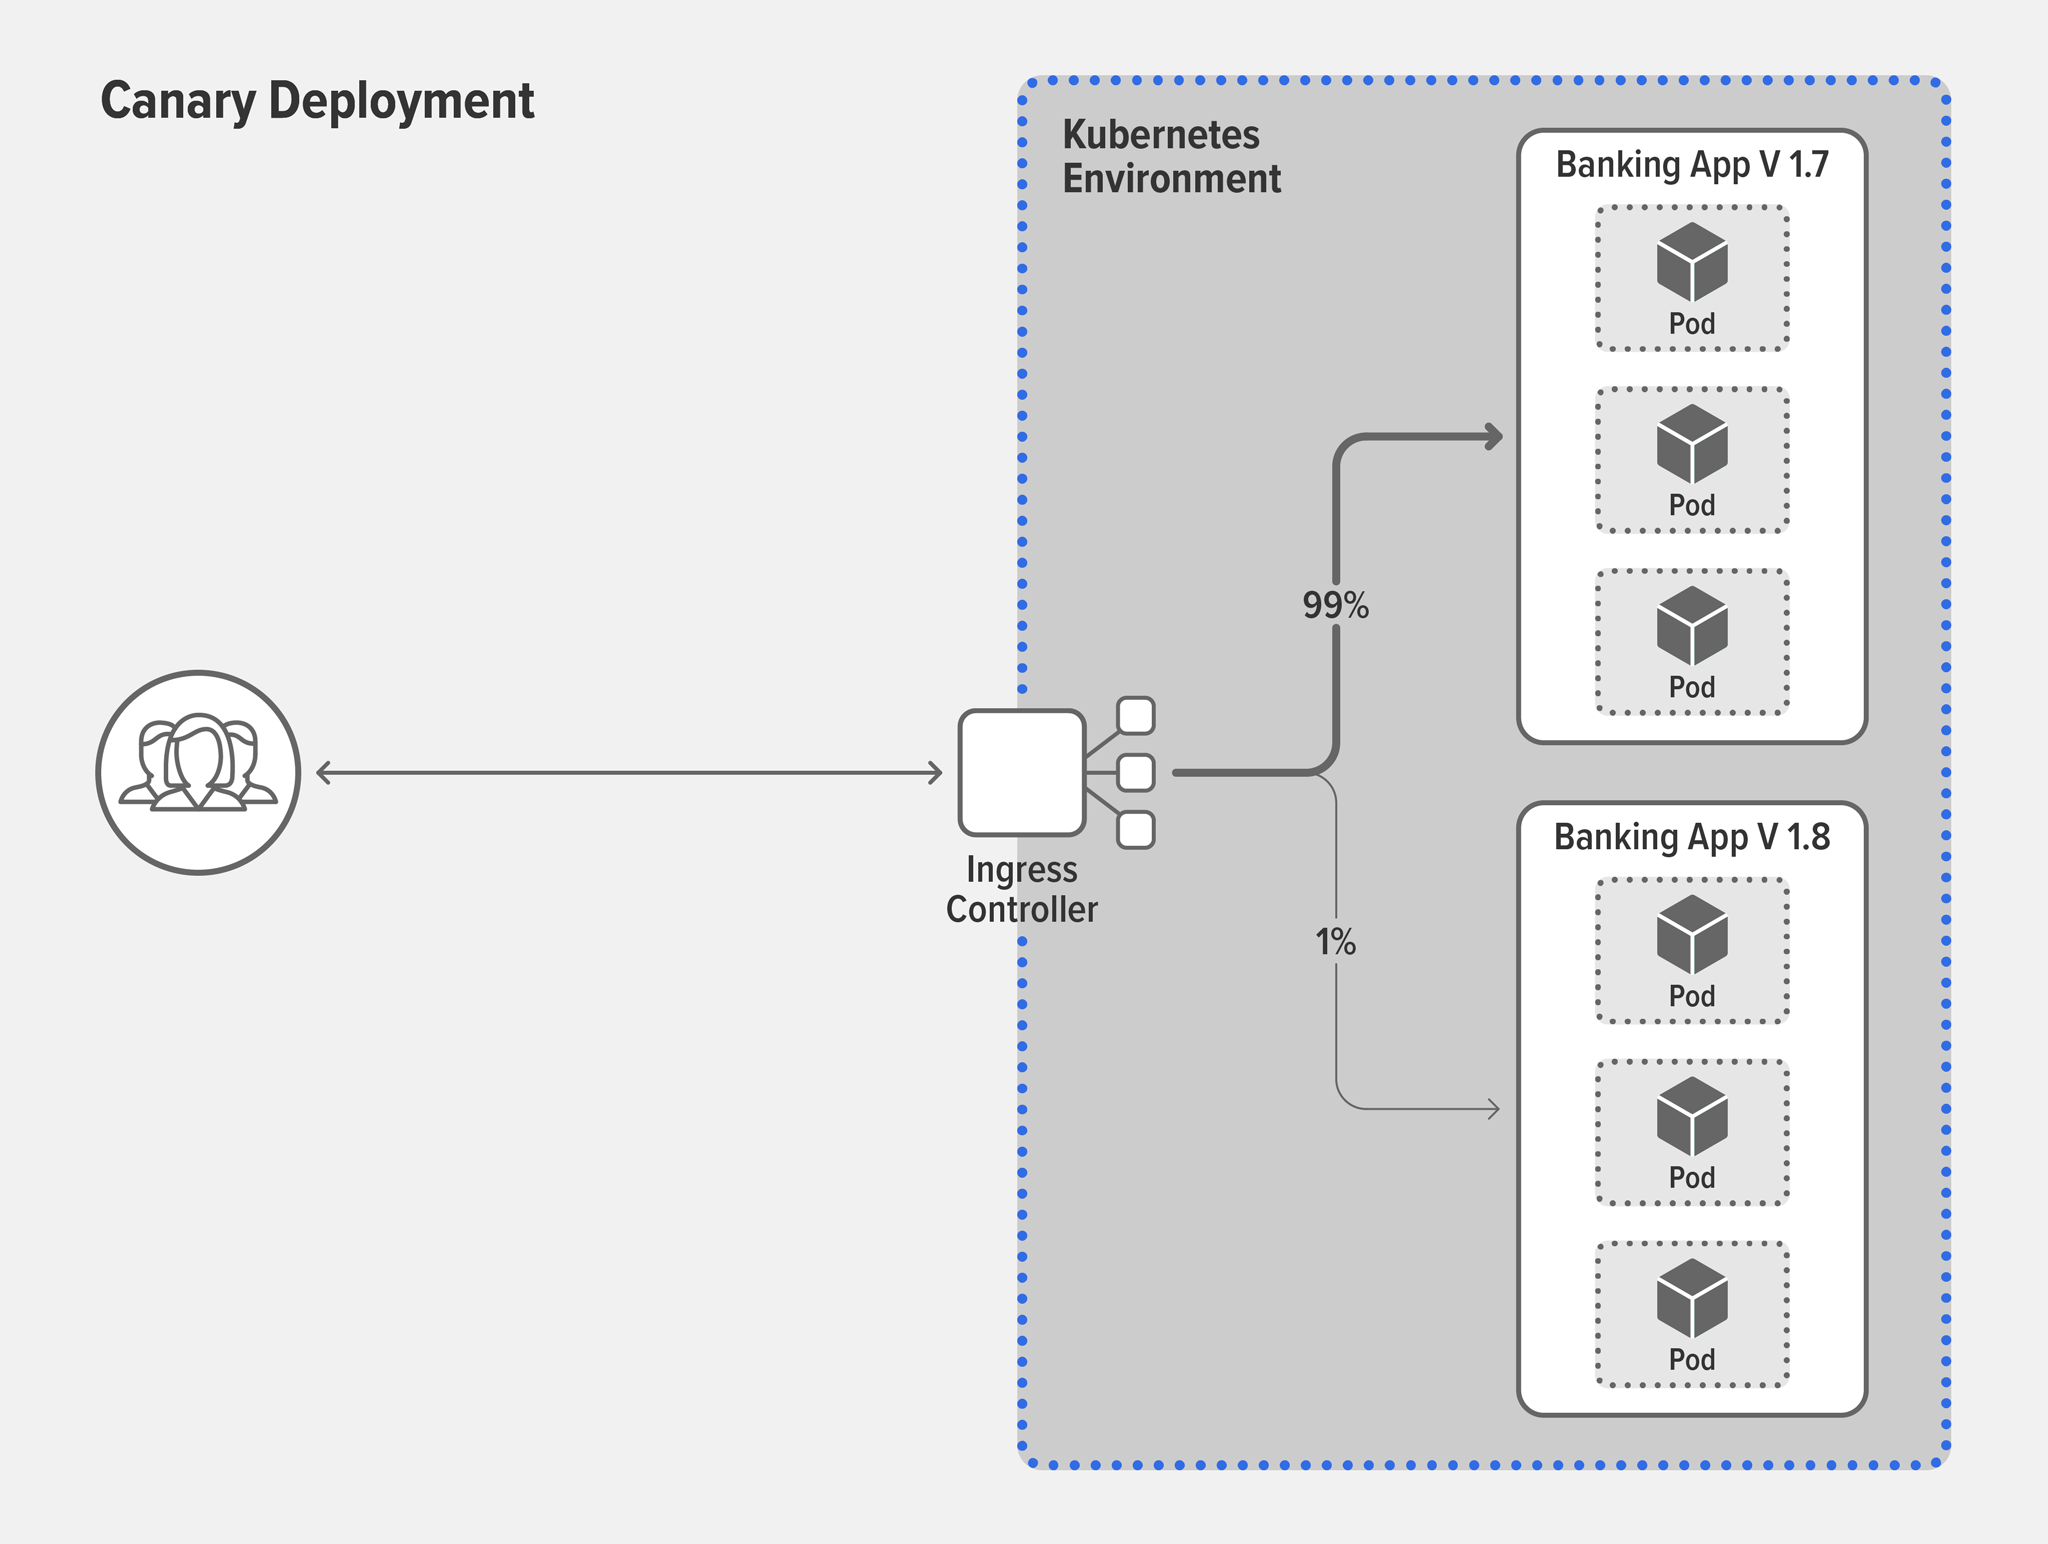
- 사용 사례: 고객이 현재 버전보다 새 버전을 더 선호하는지 확인해야 합니다
솔루션: A/B 테스트새 기능이 프로덕션 환경에서 정상적으로 작동하는 것을 확인했다면, 이제 클릭 수, 재방문 사용자 수, 사용자가 직접 매긴 평점 등의 핵심 성과 지표(KPI)를 바탕으로 기능의 성공 여부에 대한 고객 피드백을 수집하고 싶을 수 있습니다. A/B 테스트는 여러 산업에서 사용자 행동을 측정하고 비교하여 고객층 전반에서 서로 다른 제품 또는 앱 버전의 상대적인 성과를 판단하는 데 사용하는 프로세스입니다. 일반적인 A/B 테스트에서는 사용자의 50%에게 버전 A(현재 앱 버전)를 제공하고, 나머지 50%에게는 버전 B(안정성이 검증된 새 기능이 포함된 버전)를 제공합니다. 전반적으로 더 나은 KPI를 달성한 버전이 최종적으로 선택됩니다.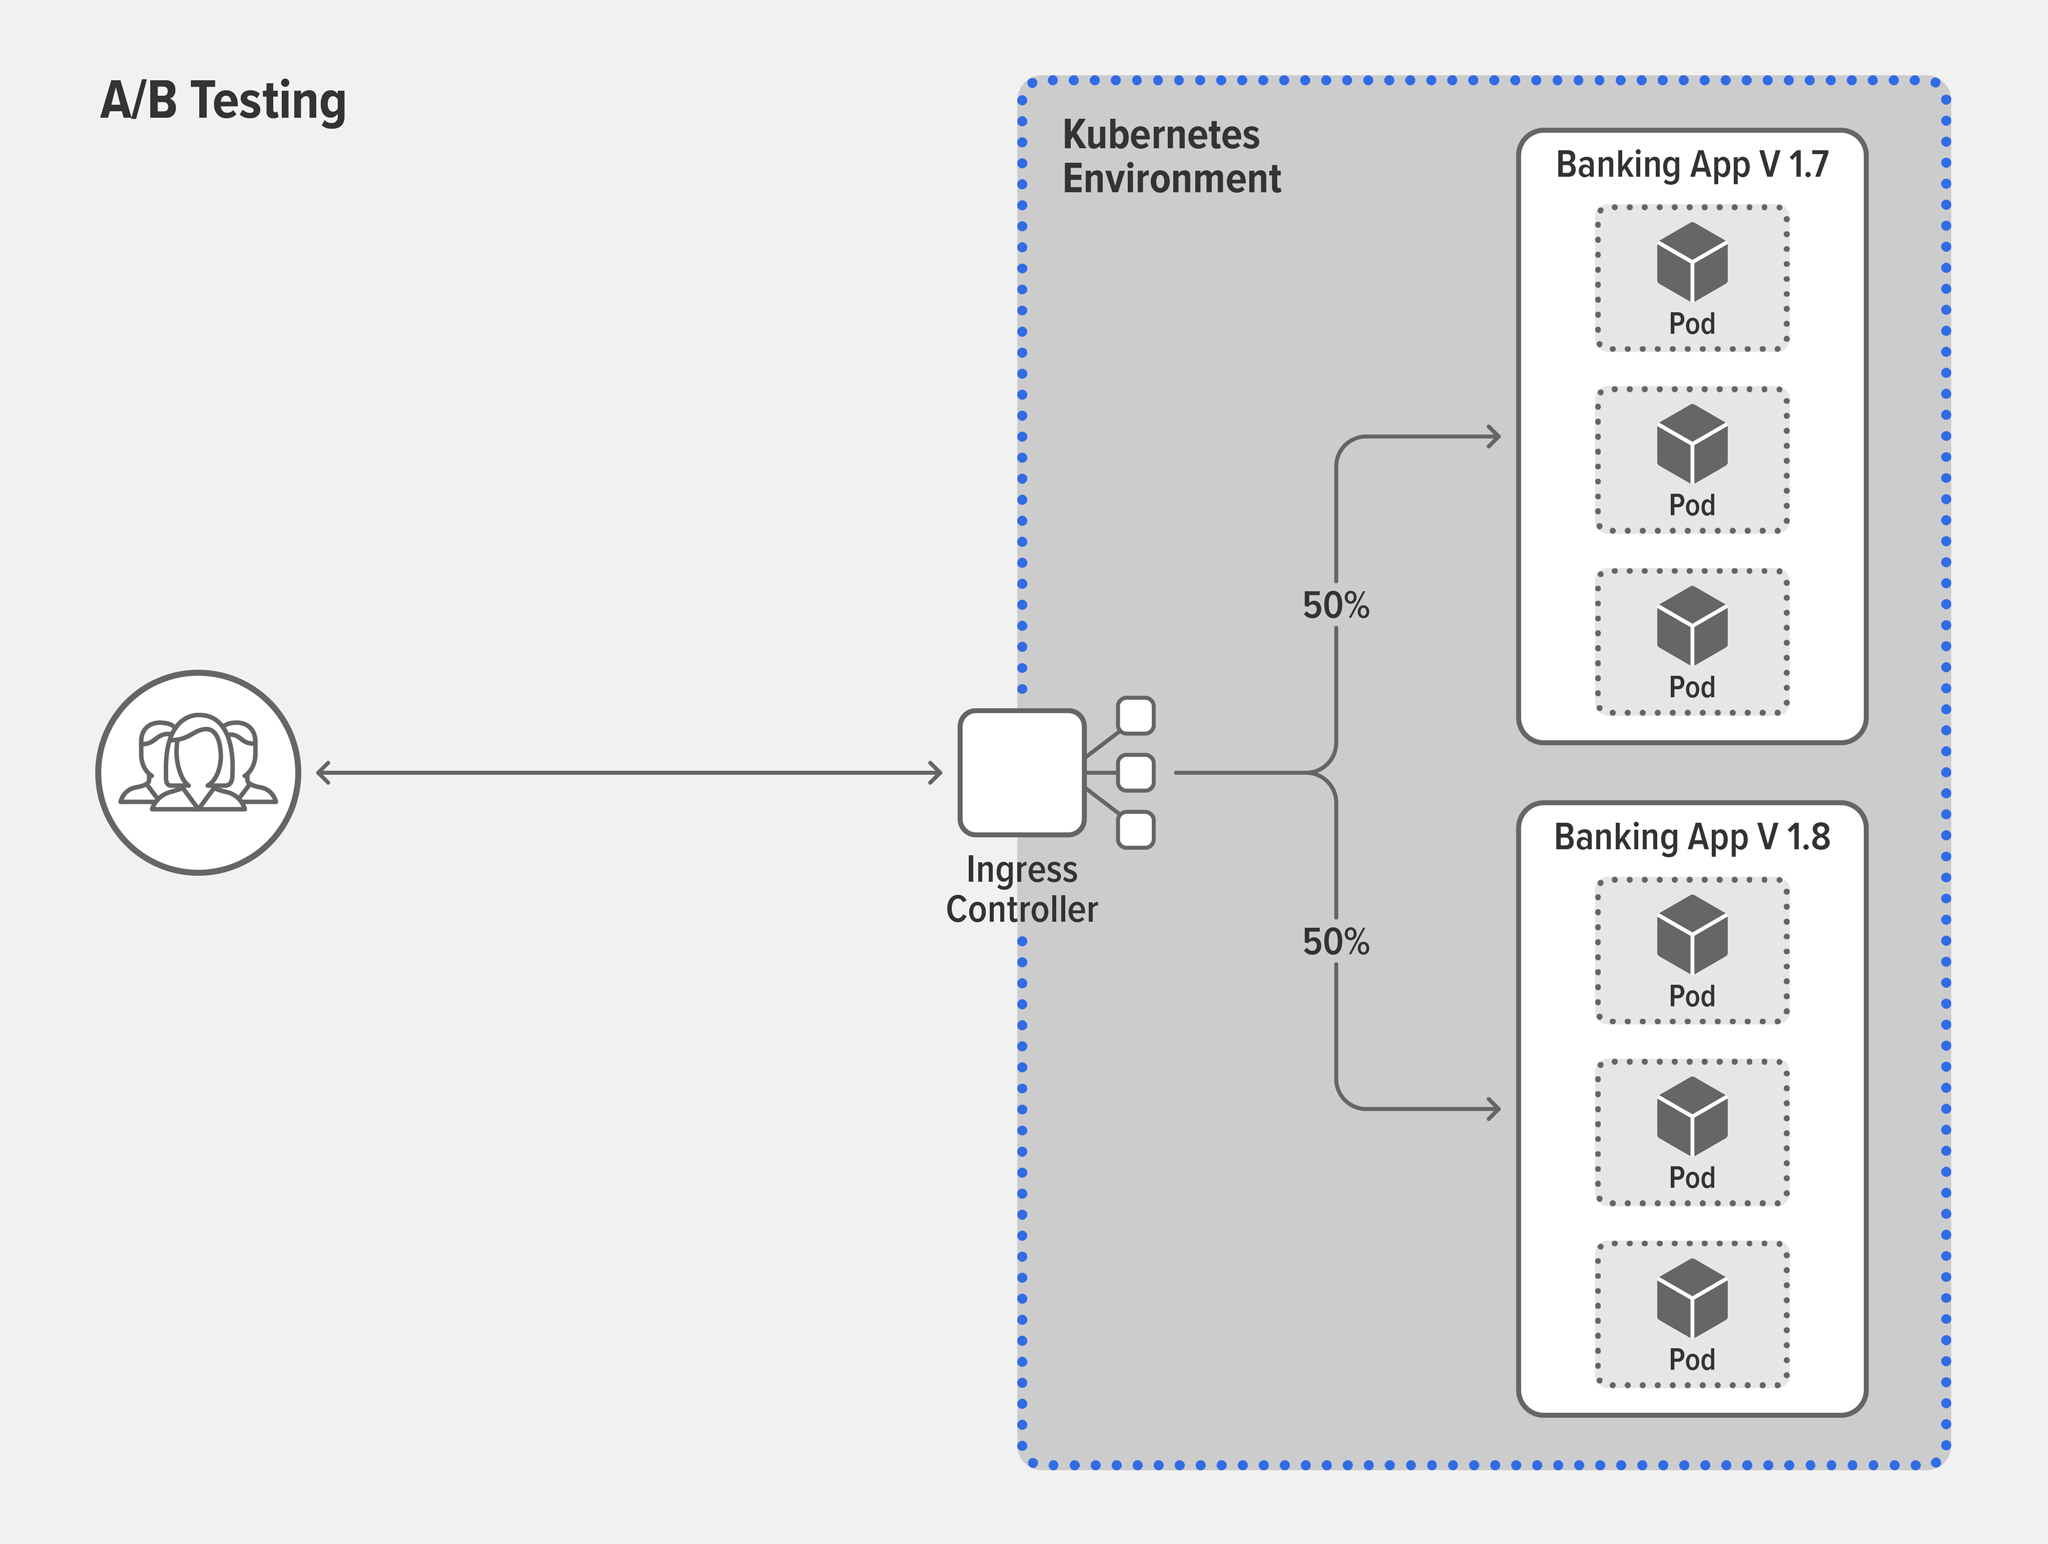
- 사용 사례: 서비스 중단 없이 사용자를 새 버전으로 전환하고 싶습니다
해결 방법: 블루-그린 배포이제 은행 앱의 대대적인 버전 업데이트를 앞두고 있다고 가정해 보겠습니다. 축하합니다! 과거에는 새 버전을 프로덕션 환경에 배포하기 전에 기존 버전을 중단해야 했기 때문에 버전 업그레이드 시 대개 사용자가 서비스를 이용할 수 없는 시간이 발생했습니다. 하지만 오늘날과 같은 경쟁 환경에서 대부분의 사용자는 업그레이드를 위한 서비스 중단을 용납하지 않습니다. 블루-그린 배포는 업그레이드에 따른 서비스 중단 시간을 크게 줄이거나 아예 없애 줍니다. 기존 버전(블루)을 프로덕션 환경에서 계속 실행하면서 동일한 프로덕션 환경에 새 버전(그린)을 나란히 배포하기만 하면 됩니다. 대부분의 조직은 모든 사용자를 블루에서 그린으로 한꺼번에 전환하고 싶어 하지 않습니다. 그린 버전에 문제가 생기면 곤란하기 때문이죠! 해결 방법은 카나리 배포를 사용해 위험 완화 전략에 가장 적합한 비율로 사용자를 점진적으로 전환하는 것입니다. 새 버전에 심각한 문제가 발생하더라도 키 몇 번만 누르면 모든 사용자를 안정적인 버전으로 손쉽게 되돌릴 수 있습니다.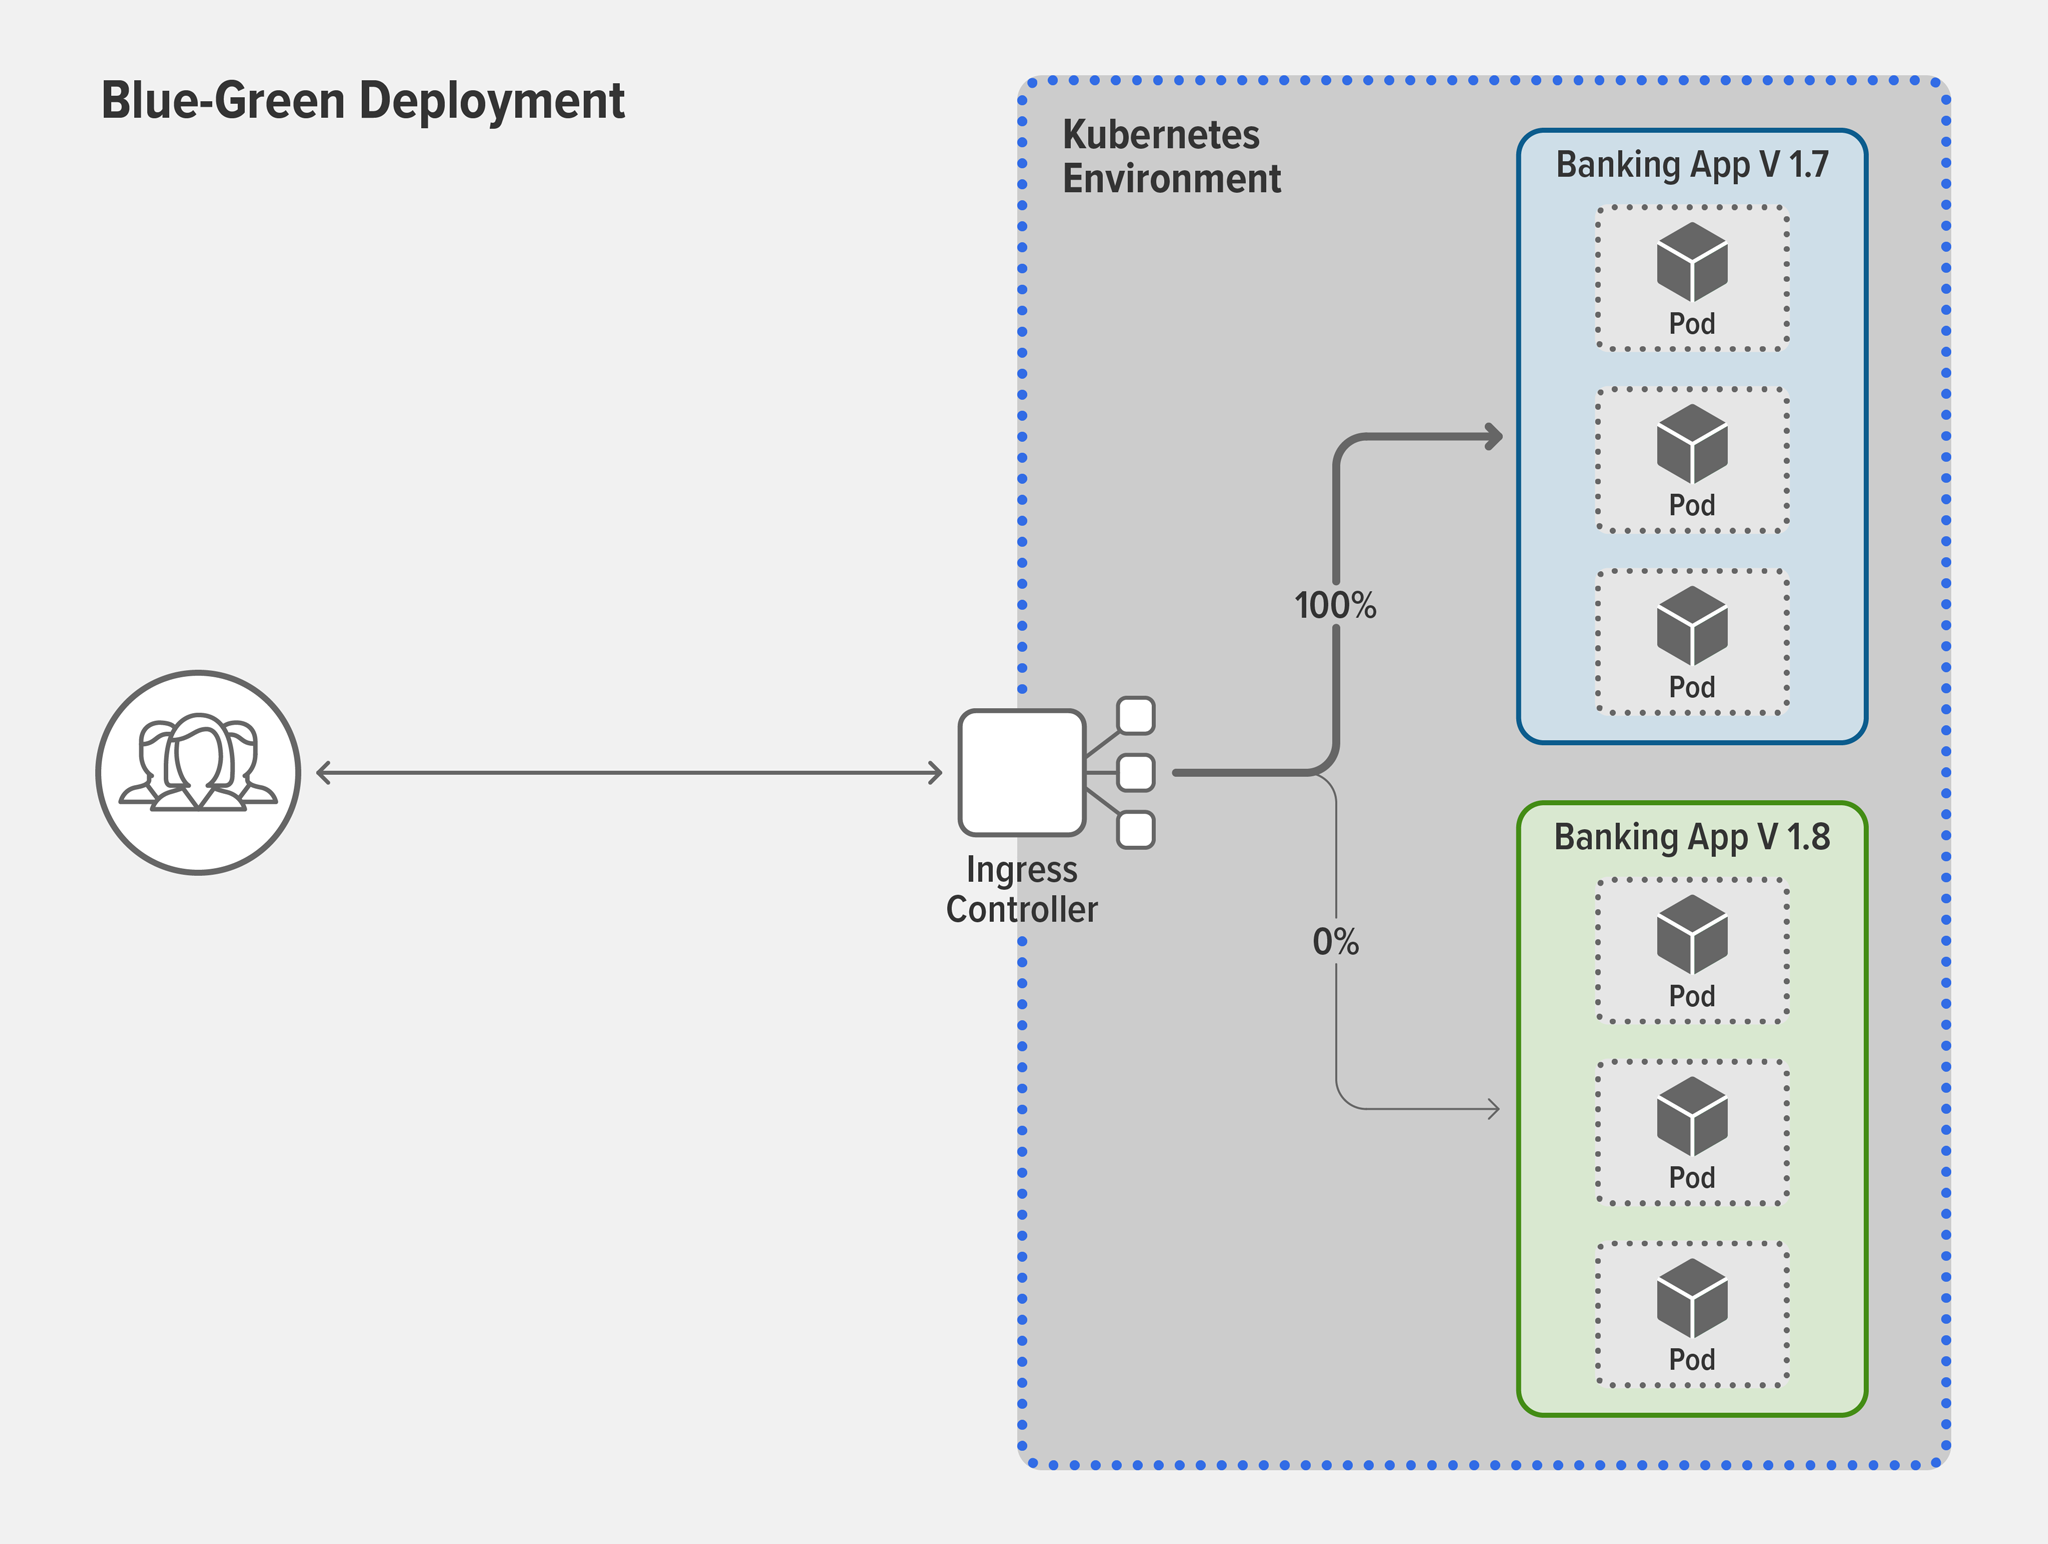
NGINX가 제공하는 이점
고급 트래픽 제어 및 분할은 대부분의 Ingress 컨트롤러 및 서비스 메시를 통해 구현할 수 있습니다. 어떤 기술을 사용할지는 애플리케이션 아키텍처와 사용 사례에 따라 달라집니다. 예를 들어, 다음 세 가지 시나리오에서는 Ingress 컨트롤러를 사용하는 것이 적합합니다:
- 단순한 앱이나 Kubernetes로 “리프트 앤 시프트” 방식으로 이전한 모놀리식 앱처럼 앱에 엔드포인트가 하나만 있는 경우.
- 클러스터 내에서 서비스 간 통신이 이루어지지 않습니다.
- 서비스 간 통신이 있지만 아직 서비스 메시를 사용하고 있지 않습니다.
배포 환경이 서비스 메시가 필요할 만큼 복잡하다면, 개별 마이크로서비스를 테스트하거나 업그레이드하기 위해 서비스 간 트래픽을 분할하는 것이 일반적인 사용 사례입니다. 예를 들어, 모바일 프런트엔드 뒤에서 지리적 위치 마이크로서비스 API의 서로 다른 두 버전으로 트래픽을 나누는 카나리 배포를 수행할 수 있습니다.
하지만 일부 Ingress 컨트롤러와 서비스 메시에서 트래픽 분할을 설정하는 작업은 여러 가지 이유로 시간이 많이 걸리고 오류가 발생하기 쉽습니다.
- 여러 공급업체의 Ingress 컨트롤러와 서비스 메시는 Kubernetes 기능을 서로 다른 방식으로 구현합니다.
- Kubernetes는 애초에 7계층 트래픽을 관리하고 이해하도록 설계되지 않았습니다.
- 일부 Ingress 컨트롤러와 서비스 메시는 고급 트래픽 관리 기능을 지원하지 않습니다.
With NGINX Ingress Controller와 NGINX Service Mesh를 사용하면 강력한 트래픽 라우팅 및 분할 정책을 단 몇 초 만에 손쉽게 구성할 수 있습니다. 전문가와 함께하는 이 라이브 스트리밍 데모를 시청하고, 더 간편한 구성, 고급 사용자 지정 기능, 향상된 가시성을 통해 시간을 절약하는 방법을 계속 읽어보세요.
NGINX Ingress 리소스와 SMI 사양을 활용한 간편한 구성
다음 NGINX 기능을 사용하면 구성이 더 쉬워집니다:
- NGINX Ingress Controller용 NGINX Ingress 리소스 – 표준 Kubernetes Ingress 리소스를 사용하면 SSL/TLS 종료, HTTP 부하 분산, 계층 7 라우팅을 쉽게 구성할 수 있지만, 서킷 브레이킹, A/B 테스트, 블루-그린 배포에 필요한 사용자 지정 기능은 제공되지 않습니다. 따라서 NGINX를 사용하지 않는 사용자는 어노테이션, ConfigMap, 사용자 지정 템플릿을 사용해야 합니다. 하지만 이러한 방식은 모두 세밀한 제어가 불가능하고 보안에 취약하며, 오류가 발생하기 쉽고 사용하기도 어렵습니다. NGINX Ingress Controller는 표준 Ingress 리소스도 지원하면서 그 대안으로 NGINX Ingress 리소스를 제공합니다. 이 리소스는 네이티브 방식으로 타입 안전성과 들여쓰기를 지원하는 구성 스타일을 제공하여 Ingress 부하 분산 구현을 간소화합니다. 기존 NGINX 사용자에게는 NGINX Ingress 리소스의 또 다른 이점이 있습니다. Kubernetes가 아닌 환경의 부하 분산 구성을 더 쉽게 재사용할 수 있어 모든 NGINX 로드 밸런서에 동일한 구성을 적용할 수 있습니다.
- SMI를 지원하는 NGINX Service Mesh – NGINX Service Mesh는 Kubernetes의 서비스 메시를 위한 표준 인터페이스를 정의하는 사양인 Service Mesh Interface(SMI)를 구현하며,
TrafficSplit,TrafficTarget및HTTPRouteGroup과 같은 타입이 지정된 리소스를 제공합니다. 표준 Kubernetes 구성 방식을 사용하는 NGINX Service Mesh와 NGINX SMI 확장 기능을 통해 프로덕션 트래픽 중단을 최소화하면서 카나리 배포와 같은 트래픽 분할 정책을 간편하게 적용할 수 있습니다. 예를 들어, NGINX Service Mesh로 카나리 배포를 정의하는 방법은 다음과 같습니다:
apiVersion: split.smi-spec.io/v1alpha2kind: TrafficSplit
metadata:
name: target-ts
spec:
service: target-svc
backends:
- service: target-v1-0
    weight: 90
- service: target-v2-0
weight: 10- 튜토리얼 트래픽 분할을 활용한 배포에서는 카나리 배포와 블루-그린 배포를 비롯해 트래픽 분할을 활용하는 배포 패턴 예제를 단계별로 살펴봅니다.
고급 사용자 지정을 통한 더욱 정교한 트래픽 제어 및 분할
다음 NGINX 기능을 사용하면 정교한 방식으로 트래픽을 손쉽게 제어하고 분산할 수 있습니다.
- 카나리 배포를 위한 키-값 저장소 – A/B 테스트나 블루-그린 배포를 수행할 때는 트래픽을 새 버전으로 단계적으로 전환하고 싶을 수 있습니다. 예를 들어 0%, 5%, 10%, 25%, 50%, 100% 순으로 전환하는 방식입니다. 대부분의 도구에서는 단계마다 비율을 수정하고 구성 파일을 다시 로드해야 하므로 수작업이 많이 필요합니다. 이러한 부담 때문에 위험을 감수하고 5%에서 곧바로 100%로 전환하기로 결정할 수도 있습니다. 하지만 NGINX Plus 기반 NGINX Ingress Controller를 사용하면 키-값 저장소를 활용하여 다시 로드할 필요 없이 비율을 변경할 수 있습니다.
- NGINX Ingress Controller를 통한 서킷 브레이킹 – 고급 서킷 브레이커는 장애를 더 빠르게 감지하고 장애 조치를 수행하며, 비정상 상태의 업스트림에 대해 지정된 형식의 사용자 지정 오류 페이지까지 표시하여 시간을 절약하고 복원력을 높입니다. 예를 들어, 검색 서비스용 서킷 브레이커는 올바른 형식을 갖춘 빈 검색 결과 집합을 반환하도록 구성할 수 있습니다. 이러한 고급 기능을 제공하기 위해 NGINX Plus 기반 NGINX Ingress Controller는 능동적 상태 확인을 사용하여 TCP 및 UDP 업스트림 서버의 상태를 사전에 모니터링합니다. 실시간으로 모니터링하므로 클라이언트가 오류를 반환하는 앱을 경험할 가능성이 줄어듭니다.
- NGINX Service Mesh를 통한 서킷 브레이킹 – NGINX Service Mesh의 서킷 브레이커 사양에는 세 가지 사용자 지정 필드가 있습니다.
errors와timeoutSeconds가 표준 서킷 브레이커 기능인 반면,fallback은 백업 서버를 정의할 수 있게 하여 복원력을 더욱 높여 줍니다. 백업 서버의 응답이 고유하다면 클러스터 내 문제를 조기에 알리는 지표가 될 수 있으므로 즉시 문제 해결에 착수할 수 있습니다.errors– 회로 차단기가 작동하기 전까지 허용되는 오류 수timeoutSeconds– 회로 차단 여부를 결정하기 위해 오류 발생 횟수를 집계하는 시간 구간이자, 차단된 회로를 다시 닫기 전까지 대기하는 시간fallback– 서킷이 차단된 후 트래픽이 다시 라우팅되는 Kubernetes 서비스의 이름과 포트
대시보드로 트래픽 분할 결과 해석하기
트래픽 분할을 구현했다면… 이제 무엇을 해야 할까요? 결과를 분석할 차례입니다. 많은 조직이 Kubernetes 트래픽과 애플리케이션의 성능에 대한 핵심 인사이트를 확보하지 못하고 있어, 이 단계가 가장 어려울 수 있습니다. NGINX는 NGINX Plus 대시보드와 Prometheus Exporter가 제공하는 메트릭을 시각화하는 사전 구축된 Grafana 대시보드를 통해 인사이트를 더 쉽게 얻을 수 있도록 지원합니다. 가시성을 높여 인사이트를 확보하는 방법에 대한 자세한 내용은 블로그의 Kubernetes에서 가시성을 개선하는 방법을 참조하세요.
NGINX로 마이크로서비스 마스터하기
NGINX Plus 기반 NGINX Ingress Controller는 30일 무료 체험으로 이용할 수 있으며, 컨테이너화된 애플리케이션을 보호하는 NGINX App Protect가 포함되어 있습니다.
NGINX Open Source와 함께 NGINX Ingress Controller를 사용해 보려면 릴리스 소스 코드를 받거나 미리 빌드된 컨테이너를 DockerHub에서 다운로드할 수 있습니다.
항상 무료로 제공되는 NGINX Service Mesh는 다운로드할 수 있습니다. 제공 사이트: f5.com.
작성자 소개
관련 블로그 게시물

시청하기: KubeCon North America 2023에서의 NGINX Gateway Fabric
이 영상에서는 KubeCon의 NGINX 부스를 찾아가, 저희가 공개한 Kubernetes Gateway API 구현을 살펴봅니다.
F5 NGINX로 대규모 WAF 플릿을 확인하고 관리하는 2가지 방법
앱 보안을 강화하는 두 가지 방법을 소개합니다. NGINX Management Suite를 통해 WAF 운영에 대한 가시성을 높이고, NGINX App Protect WAF를 활용해 코드형 보안을 구현하는 것입니다.
인그레스 컨트롤러 선택 가이드, 4부: NGINX 인그레스 컨트롤러 옵션
개발 주체, 개발 철학, 프로덕션 환경 적합성, 보안 및 지원을 기준으로 어떤 NGINX Ingress 컨트롤러가 가장 적합한지 알아보세요.
진화하는 공격 환경에 NGINX App Protect Denial of Service가 적응하는 방법
NGINX App Protect Denial of Service(DoS)가 계층 7 DoS 공격을 방어하기 위해 완화 방법을 실시간으로 조정하는 방식을 설명합니다. 정상적인 사용자 행동과 서버 상태에 대한 모델을 생성하여 공격을 나타내는 이상 징후를 감지하고 맞춤형 완화 시그니처를 적용할 수 있습니다.
NGINX Instance Manager를 활용한 대규모 구성 업데이트 및 인증서 관리
NGINX Instance Manager 버전 1.0에는 두 가지 새로운 기능이 도입되었습니다. NGINX 인스턴스에 태그와 사용자 역할을 지정하면 전체 그룹에 구성을 한 번에 적용할 수 있습니다. 인증서 검사는 만료 예정인 인증서를 감지하여 서비스 중단을 방지할 수 있도록 인증서를 교체할 수 있게 해줍니다.
Netflix가 자사 CDN의 핵심으로 NGINX를 선택한 이유
Netflix가 글로벌 콘텐츠 전송 네트워크인 Open Connect의 스트리밍 미디어 기술로 NGINX를 선택한 이유를 NGINX 개발자 Gleb Smirnoff에게서 알아보세요.