Courier prévient la fraude à l’expédition
Le client : l’un des cinq principaux services de livraison
L’un des cinq plus grands services de livraison au monde (« prestataire »), dont le chiffre d’affaires annuel dépasse 50 milliards de dollars, souhaitait protéger ses clients contre la prise de contrôle de leurs comptes et empêcher la création de comptes frauduleux.
Défi n° 1 : prise de contrôle de compte
Le fournisseur souhaitait protéger les connexions de ses clients sur ses applications web et mobiles contre les attaques par bourrage d’identifiants. Le bourrage d’identifiants est une attaque au cours de laquelle des cybercriminels testent en masse, sur des interfaces de connexion, des identifiants volés auprès de tiers afin de prendre le contrôle de comptes. Les attaquants se procurent une longue liste d’identifiants volés et constatent généralement qu’environ 0,1 % à 2 % d’entre eux sont valides sur un site ciblé, car les utilisateurs réutilisent leurs mots de passe.
Sur une période de huit mois, le fournisseur a subi trois vagues distinctes de pics d’automatisation à grande échelle, en plus d’un trafic automatisé continu. Dans certains cas, le trafic d’attaque a dépassé 100 000 requêtes POST en une seule journée, soit 50 % de plus que le trafic légitime. À l’automne 2017, le fournisseur a également publié une mise à niveau majeure de son API mobile native, qui a été fréquemment ciblée par les attaquants.
Les attaques ont coûté cher au prestataire, qui a dû rembourser les sommes dérobées à ses clients ainsi que les éventuels frais de rétrofacturation liés à des transactions non autorisées effectuées à l’aide d’une carte bancaire associée au compte. Même les attaques par bourrage d’identifiants ont engendré des coûts pour le prestataire. Les clients submergeaient le service d’assistance de réclamations concernant des colis manquants ou le verrouillage de leur compte (provoqué par un nombre excessif de tentatives de connexion infructueuses de la part d’un attaquant).
Défi n° 2 : création frauduleuse de comptes
Le prestataire a également été confronté à deux stratagèmes distincts reposant sur la création frauduleuse de comptes. Dans le premier, des criminels créaient automatiquement de faux comptes en utilisant des adresses situées dans des zones aux codes postaux aisés et répondaient correctement aux questions d’authentification fondées sur les connaissances personnelles grâce à des données personnelles accessibles au public. Ils utilisaient ensuite le service gratuit du prestataire pour suivre les colis et recevoir des notifications lors de leur expédition. Les voleurs pouvaient ainsi suivre les colis et intercepter les envois, dont beaucoup contenaient des marchandises qu’ils pouvaient revendre.
Dans le second stratagème, les fraudeurs créaient de faux comptes auxquels ils associaient des cartes de crédit volées. Ils proposaient ensuite, sur des places de marché illégitimes, des services tels que des expéditions à tarif réduit et la réexpédition de colis, en utilisant les faux comptes pour acheter des étiquettes d’expédition. Si la victime du vol de carte de crédit découvrait la fraude, le transporteur devait lui rembourser les frais d’expédition et pouvait également avoir à payer des frais de rétrofacturation à l’émetteur de la carte de crédit.
La solution
Le fournisseur a d’abord tenté de développer sa propre solution pour relever ces défis. Il a combiné un pare-feu d’applications web, un répartiteur de charge et des outils d’analyse afin d’essayer de résoudre le problème en établissant une corrélation entre les tickets du service d’assistance et les réclamations des clients, puis en imposant une réinitialisation du mot de passe. Cette approche développée en interne n’a pas permis d’atténuer efficacement les attaques automatisées, et la fraude a persisté.
Ne parvenant pas à résoudre le problème par ses propres moyens, le fournisseur s’est tourné vers F5 Distributed Cloud Bot Defense et a décidé de déployer la solution sur ses applications de connexion et de création de comptes, aussi bien sur le Web que sur mobile.
Le résultat
Un déploiement type de Distributed Cloud Bot Defense comporte deux phases : le mode d’observation et le mode d’atténuation. En mode d’observation, F5 analyse toutes les requêtes entrantes adressées à l’application afin de personnaliser sa défense et de signaler le trafic automatisé. En mode d’atténuation, F5 intervient de manière automatisée en fonction de la nature de l’automatisation et des besoins du fournisseur.
Mode Observation
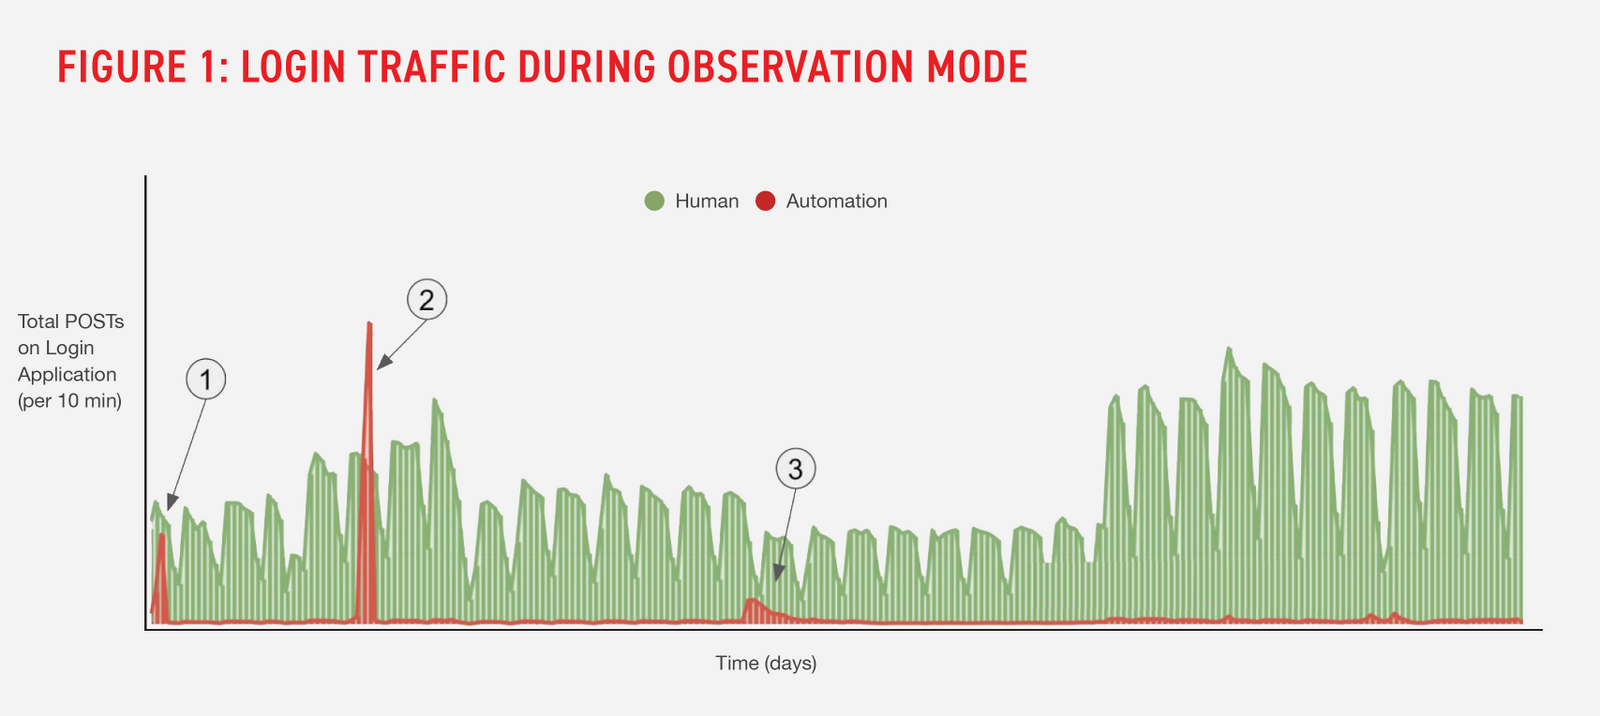
Dès que Distributed Cloud Bot Defense est passé en mode d’observation, le fournisseur a immédiatement pu visualiser et comprendre la nature exacte du trafic de connexion. Comme le montre la figure 1, pendant le mode d’observation, le service a distingué le trafic humain légitime (en vert) des activités automatisées indésirables (en rouge) sur l’application de connexion.
Distributed Cloud Bot Defense a également fourni au prestataire des rapports avancés sur les menaces, notamment des informations sur les sources du trafic automatisé. Par exemple, le service a déterminé que la moitié de l’activité automatisée était légitime, ce que le prestataire ignorait jusqu’alors.
En outre, en mode d’observation, Distributed Cloud Bot Defense a identifié trois campagnes automatisées distinctes, désignées par les numéros 1, 2 et 3 dans le graphique. Ces groupes représentaient près de la moitié des transactions automatisées sur l’ensemble de la période d’observation. Si un groupe d’attaquants tente de contourner Distributed Cloud Bot Defense en modifiant ses outils, par exemple en utilisant de nouveaux proxys pour acheminer son trafic ou en imitant un autre type de navigateur, le service reste en mesure de l’identifier grâce à d’autres signaux.
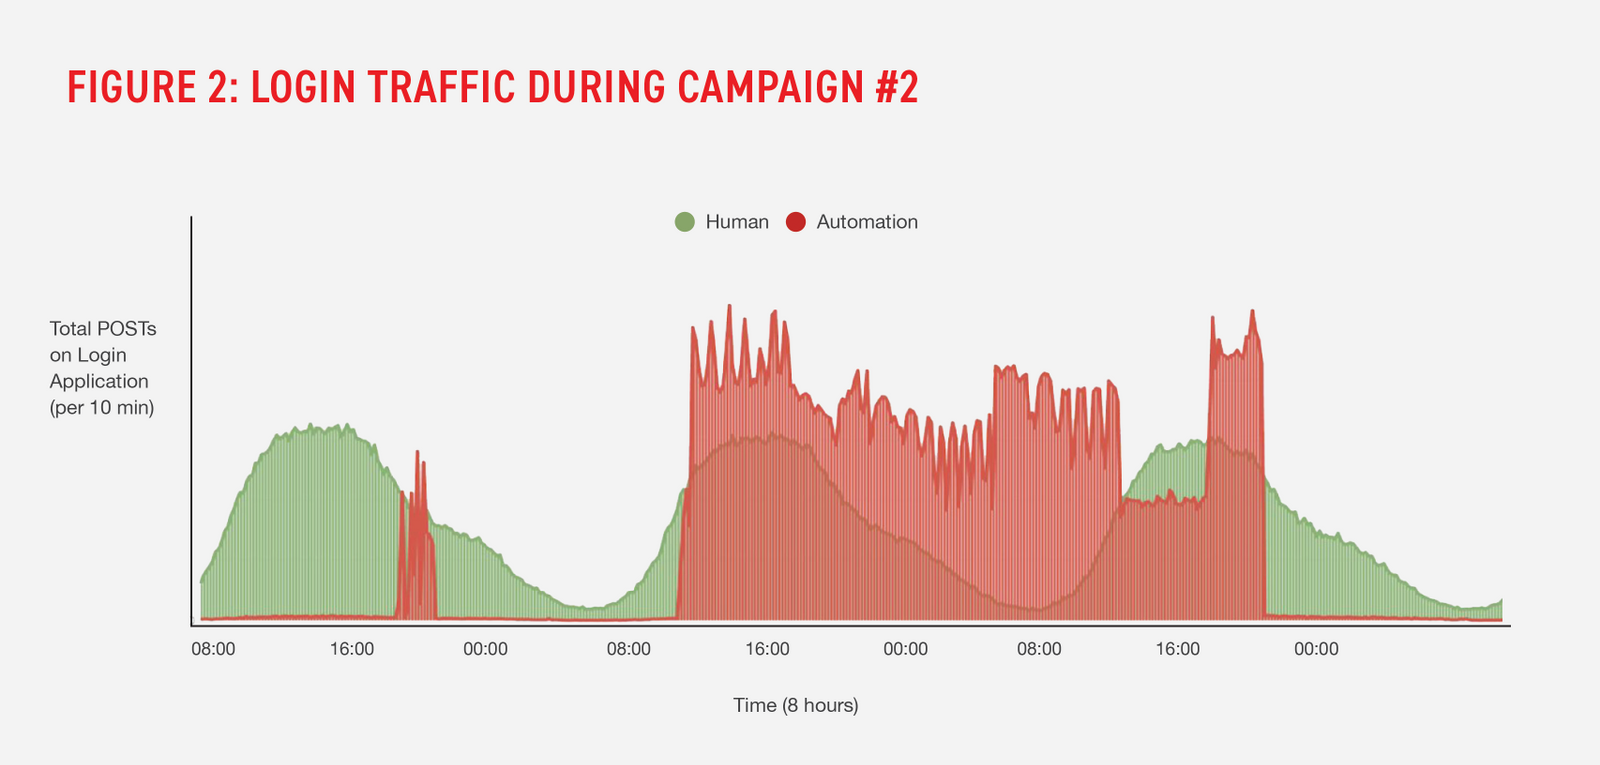
F5 a également examiné chaque campagne à la loupe. La figure 2 présente une vue détaillée de la campagne n° 2 mise à la disposition du fournisseur. Cette campagne consistait en une attaque par bourrage d’identifiants fortement distribuée, lancée depuis plus de 25 000 adresses IP. Les attaques ont représenté plus de 50 % de l’ensemble du trafic au cours de cette campagne de trois jours. Cette campagne se distinguait également par le fait que l’attaquant avait tenté de poursuivre le parcours au-delà du processus de connexion.
Mode d’atténuation
Après une période d’observation de près de six mois, le fournisseur a fait passer Distributed Cloud Bot Defense en mode d’atténuation. Le service a immédiatement bloqué les attaques par bourrage d’identifiants, empêchant ainsi des milliers de prises de contrôle de comptes. Le fournisseur a estimé que, grâce à la protection par F5 de ses applications de connexion et de création de comptes destinées aux consommateurs, il pouvait économiser au moins 3,5 millions de dollars par an en pertes liées à la fraude.
* F5 définit une campagne comme un groupe de requêtes automatisées provenant d’une même source, identifiée grâce à des centaines de signaux propriétaires.
Projets futurs
Fort du succès de Distributed Cloud Bot Defense dans la protection des connexions des particuliers sur son site web et son application mobile, le fournisseur étend son déploiement afin de protéger les nouvelles inscriptions de clients professionnels, ainsi que d’autres applications métier, notamment les services de connexion professionnelle, d’expédition, de paiement et de suivi.
Le prestataire collabore également avec F5 afin d’autoriser efficacement les automatisations légitimes (bénignes) des clients professionnels qui utilisent des processus automatisés dans l’application de connexion destinée aux particuliers pour expédier efficacement leurs produits.
Avantages
- Efficacité à long terme pour bloquer les attaquants sophistiqués et capacité à identifier les activités malveillantes conduisant à la fraude.<br>
- Protection omnicanale couvrant les sites web, les applications mobiles et les points de terminaison d’API.
- Un service entièrement géré, devenu une extension de l’équipe de sécurité du fournisseur et axé sur l’obtention du résultat souhaité : bloquer toutes les automatisations indésirables.
Défis
- Prise de contrôle de compte
- Création frauduleuse de comptes