À l’époque (je parle de 2003, autant dire la préhistoire à l’échelle technologique), on nourrissait beaucoup d’espoirs et de rêves quant à une gestion des identités plus fluide. C’est alors que le langage SAML (Security Assertion Markup Language) a commencé à gagner en popularité et à être largement utilisé pour le provisionnement des identités, notamment dans le cadre de la mise en œuvre de solutions d’authentification unique (SSO).
À l’époque, les principales préoccupations concernaient les comptes orphelins et la simplification de la gestion des mots de passe. Pour rappel, c’était l’ère de la webification et de la SOA, où tout était transformé en application web. Il était donc logique d’utiliser une norme native du web pour relever les défis liés à la gestion des identités.
Il s’avère que cela a du sens maintenant aussi.
Après tout, aujourd’hui, tout passe dans le « cloud ». Autrement dit, toutes vos applications web migrent vers le « cloud ». Les enjeux liés au provisionnement et à la gestion — notamment pour éviter les comptes orphelins ou les accès non autorisés — ne concernent désormais plus seulement les systèmes internes, mais aussi les systèmes hébergés en externe, dans le cloud.
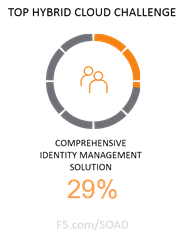
Et les résultats de notre enquête 2016 État des lieux de la fourniture d’applications le confirment. Lorsque nous avons interrogé les répondants sur les difficultés qu’ils rencontraient avec les environnements de cloud hybride (multicloud), les deux principales réponses étaient le manque d’outils d’analyse permettant de déterminer où héberger une application donnée (29 %) et l’absence d’une solution complète de gestion des identités (29 %). C’est peut-être pour cette raison que le service arrivant en tête des déploiements prévus en 2016 était, roulement de tambour… la fédération des identités (26 %).
La fédération des identités représente en réalité la maturation (ou l’évolution) des solutions conçues pour prendre en charge le provisionnement, l’audit et la gestion automatisés des identités au sein de l’entreprise, en les étendant aux systèmes externes (hors site, cloud). Cette solution repose sur une « source d’identité faisant autorité », un peu à la manière du DNS, qui permet de gérer les identités propres à chaque application. Cette source se trouve presque toujours sur site, puisqu’il s’agit du référentiel d’identités de l’entreprise, qui fait autorité.
La fédération des identités s’appuie ensuite sur SAML pour servir d’intermédiaire avec les applications qui échappent au contrôle du service informatique, comme les solutions SaaS. Le service de fédération des identités fait le lien entre les utilisateurs et les applications auxquelles ils souhaitent accéder. Il vérifie ainsi que, lorsque Bob tente d’accéder à Office365, son identité est toujours valide et qu’il est autorisé à accéder à l’application. Dans le cas contraire, ACCÈS REFUSÉ. Sinon, vous pouvez être certain qu’une nouvelle présentation Power Point arrivera bientôt dans votre boîte de réception.
Selon Osterman Research, le service informatique ne prend conscience de la nécessité de désactiver un compte que 9 jours après le départ d’un utilisateur de l’organisation. En moyenne, l’étude révèle que 5 % des utilisateurs d’Active Directory ne travaillent plus pour l’organisation. Il ne faut pas non plus négliger la notion d’« autorisation » : le risque est réel, puisque la même étude indique que 19 % des employés changent de poste ou de responsabilités chaque année, ce qui peut modifier leur niveau d’accès.
Les services de fédération des identités peuvent également offrir des fonctionnalités d’authentification unique (SSO). Par exemple, je peux accéder à notre portail distant (F5), m’authentifier une seule fois, puis, grâce aux services de fédération des identités, lancer automatiquement plusieurs applications web différentes, certaines hébergées sur site et d’autres proposées en mode SaaS. Je m’authentifie une seule fois et je n’ai plus à m’en soucier.
Et le service informatique n’a pas non plus à s’en préoccuper, car il vérifie mon rôle, mes niveaux d’accès et la validité de mon compte auprès de la source faisant autorité. Les informations sont toujours à jour — et non neuf jours plus tard — puisque les modifications n’ont pas à se propager par le biais d’un processus manuel ou assisté en ligne. Cela améliore non seulement ma productivité, mais aussi celle des malheureux informaticiens qui, autrement, passeraient toute la journée à vérifier les modifications à l’aide d’une feuille de calcul Excel envoyée plus tôt dans la journée par e-mail par une personne de SaaS-1 et SaaS-2. Et oui, c’est bien ainsi que cela fonctionnait avant que SAML ne devienne pratiquement la norme de fait pour la fédération des identités des solutions SaaS destinées aux entreprises.
Mais ne vous imaginez pas que SAML est réservé aux applications « utilisateur » comme DropBox, SFDC et Office365. C’est également un outil très précieux pour contrôler les systèmes cloud auxquels le service informatique a accès. Prenons, par exemple, le cas de personnes qui gèrent des instances, des accès et des services dans AWS. Cela se fait, le plus souvent, via le portail de gestion AWS. Un portail qui peut être contrôlé au moyen d’un service de fédération d’identités.
Les raisons pour lesquelles vous souhaitez gérer l’accès à Office365 à partir d’une source centralisée faisant autorité valent également pour la gestion de l’accès aux systèmes qui administrent votre infrastructure cloud. Vous ne voulez pas que d’anciens employés continuent d’avoir accès à ces systèmes, ni attendre neuf jours avant que leur accès soit révoqué. Éliminer les risques tout en améliorant le processus de provisionnement grâce à l’intégration et à l’automatisation via SAML, c’est comme profiter d’une offre « un produit acheté, un produit offert » dans votre magasin préféré.
Les services de fédération des identités permettent non seulement d’améliorer la productivité et de réduire les risques, mais aussi de diminuer les coûts d’exploitation en supprimant les processus manuels coûteux (qui nécessitent une supervision) chaque fois qu’une personne quitte l’entreprise ou change de rôle ou de responsabilités.
Cette fonctionnalité améliore en définitive l’agilité, ce qui permet au service informatique de mieux s’adapter aux initiatives métier, de les soutenir et de les rendre possibles. Lorsqu’il n’est plus entravé par de longs processus manuels ou des intégrations personnalisées, il peut modifier les systèmes plus facilement et plus rapidement, tout en garantissant une application cohérente des politiques sans avoir à surmonter de nombreux obstacles. L’entreprise peut ainsi migrer, ajouter et supprimer des systèmes et des applications selon ses besoins, sans être freinée par la nécessité pour le service informatique de « connecter » manuellement tous les éléments requis pour garantir la conformité et les accès.
Les services de fédération des identités sont de plus en plus précieux : ils facilitent non seulement la vie des utilisateurs grâce à l’authentification unique (SSO) et à l’accès fédéré, mais permettent également de gagner en agilité, de réduire les risques et de diminuer les coûts d’exploitation liés à la gestion du nombre croissant d’applications que nous utilisons chaque jour, sur site comme dans le cloud.
Vous souhaitez approfondir les détails de SAML ? Consultez cette leçon Lightboard sur SAML présentée par notre expert John Wagnon.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.