Dans le domaine de la technologie, on a tendance à employer de nombreux mots de manière interchangeable, comme si les nuances de sens, même subtiles, n’avaient aucune importance. Pourtant, dans certains cas, le choix d’un mot plutôt qu’un autre peut avoir des implications considérables. C’est notamment le cas de la différence entre défendre et protéger.
Bien que ces deux termes soient essentiellement synonymes, la défense est généralement plus réactive : elle suppose que vous êtes attaqué et que vous vous défendez (ou défendez les autres). À l’inverse, la protection évoque un système plus proactif, qui se trouve « quelque part, à l’extérieur ».
défense : action de se défendre contre une attaque ou d’y résister
La défense implique que quelque chose est déjà en train de se produire. Notre action est réactive plutôt que proactive. Trop souvent, cela signifie que l’attaquant se trouve déjà à l’intérieur de notre périmètre.
protection : état dans lequel on est préservé de tout préjudice, perte, etc. : état dans lequel on est protégé
La protection implique une approche plus proactive : nous avons déjà pris des mesures pour nous protéger. Nous ne subissons pas d’attaque à l’heure actuelle, nous nous y préparons simplement.
Je pinaille peut-être (ce ne serait pas la première fois), mais ces différences subtiles sont importantes dès lors qu’on les applique à vos applications (et donc aux données auxquelles elles ont accès). En réalité, compte tenu de la multiplication des attaques multivecteurs par les cyberattaquants, vous devez à la fois protéger et défendre vos applications. Les attaques volumétriques visent à saturer les ressources : votre réseau, vos routeurs, vos pare-feu. Les attaques ciblant spécifiquement les applications s’en prennent à leurs ressources et surchargent les serveurs (dont la mémoire, les capacités d’E/S et l’espace disque sont limités) afin de paralyser brutalement l’activité. La productivité pâtit de l’impossibilité, pour les utilisateurs en entreprise, d’accéder aux applications métier de plus en plus hébergées dans le cloud dont ils ont besoin pour travailler. Quant aux bénéfices, ils diminuent lorsque les clients ne peuvent plus consulter vos offres, effectuer des achats ni, plus généralement, faire affaire avec vous en raison d’applications indisponibles ou qui ne répondent pas.
C’est pourquoi on parle d’attaque par déni de service. Elle prive les utilisateurs internes et externes de service en saturant les réseaux et en submergeant les serveurs. En réalité, il faudrait parler d’attaque par déni d’activité car c’est bien ce que font, en définitive, ces attaques de plus en plus massives.
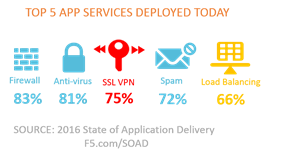
Et vous avez mis en place des défenses : vous disposez d’un pare-feu sur site ainsi que de plusieurs autres services liés à la sécurité. Je sais que c’est le cas, car nos rapports État des lieux de la fourniture d’applications nous indiquent que les services de sécurité prédominent parmi les 10 services applicatifs ou plus que la plupart des entreprises déploient pour fournir leurs applications. Mais ces services sont défensifs ; l’attaque est déjà à vos portes, pour ainsi dire, là où la bande passante est limitée et où les ressources numériques de l’entreprise seront rapidement accaparées. Face à une attaque massive à vecteurs multiples, les protections sur site reviennent à mettre la baïonnette au canon lorsque les assaillants percent vos lignes.
La protection basée sur le cloud, en revanche, dispose d’une bande passante bien plus importante et, de manière générale, de davantage de ressources pour repousser les attaquants. Elle les maintient à distance de toutes les applications et données soigneusement hébergées sur site, les empêchant ainsi de saturer votre connexion réseau aussi rapidement qu’un orage dans le désert de Mojave.
Ce n’est pas sans raison que nous parlons de protection contre les attaques DDoS et non de défense. En effet, la protection DDoS basée sur le cloud vise avant tout à éviter toute interruption d’activité en empêchant d’emblée les vandales de pénétrer sur le terrain. Il s’agit d’intercepter les individus malveillants au bout de la rue et de les tenir à distance, bien loin des actifs les plus précieux de l’entreprise : ses applications et ses données.
Compte tenu de l’état actuel d’Internet et de la sécurité, personne ne suggérerait sérieusement de renoncer à la défense au profit de la protection. L’inverse ne devrait pas davantage être envisagé. Au vu des graves conséquences qu’une faille ou une interruption de service peut avoir sur l’entreprise — et sur son image de marque, soit dit en passant —, mieux vaut à la fois protéger et défendre les actifs et les ressources indispensables à la continuité des activités d’une entreprise moderne. Car les catastrophes ne sont désormais plus les seules à perturber l’activité.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.