Étonnamment, un peu plus d’un an s’est écoulé depuis que F5 a lancé la solution BIG-IP VE for SmartNICs qui, rappelons-le, est le fruit de l’intégration de BIG-IP Virtual Edition et d’une SmartNIC Intel, permettant d’améliorer les performances et l’efficacité tout en réduisant les coûts. Pendant ce temps, les environnements Internet et applicatifs ont continué d’évoluer rapidement, et les données ci-dessous témoignent collectivement non seulement de la pertinence de cette solution, mais aussi de l’importance des nouveaux cas d’utilisation que nous annonçons aujourd’hui (nous y reviendrons dans un instant, restez avec moi) :
Le nombre total d’internautes atteindra 5,3 milliards d’ici 2023 (contre 3,9 milliards en 2018), chacun possédant en moyenne 3,6 appareils distincts (contre 2,4 en 2018).1
Pas besoin d’être un génie pour comprendre qu’une hausse aussi importante du nombre d’internautes entraînera une demande accrue d’applications et de services. Pour répondre aux besoins de cette base d’utilisateurs en pleine expansion, il faudra non seulement augmenter la capacité des charges de travail et les répartir sur davantage de ressources, mais aussi probablement renforcer l’infrastructure réseau sous-jacente afin de faire face à l’augmentation du volume de trafic. Et comme la majorité des utilisateurs se servent désormais d’un éventail plus large d’appareils mobiles et fixes, il est plus essentiel que jamais de garantir une expérience de haute qualité, quel que soit le type de terminal, comme le confirme la deuxième donnée :
Environ 25 % des utilisateurs sur ordinateur quitteront un site web si son chargement prend plus de 4 secondes, tandis que 74 % des utilisateurs sur mobile le quitteront si son chargement prend plus de 5 secondes.2
Des expériences web et mobiles ultrarapides sont désormais considérées comme un prérequis pour les applications actuelles. Les utilisateurs n’acceptant rien de moins, les organisations sont soumises à une pression croissante pour concevoir leurs environnements applicatifs de manière à garantir rapidité et fiabilité, afin de limiter les risques de perte de clients et de chiffre d’affaires. Au-delà de l’utilisation de serveurs hautes performances, de routeurs à très faible latence et de câblages optimisés, nombre d’entre elles choisissent désormais de rapprocher leurs services et leurs contenus des utilisateurs finaux afin d’améliorer leur expérience, comme l’indique notre dernière donnée :
D’ici 2023, plus de 50 % des nouvelles infrastructures d’entreprise seront déployées en périphérie, la majorité des entreprises déployant leurs charges de travail et leurs composants réseau sur des infrastructures virtualisées moins coûteuses.3/4
En résumé, pour dépasser les attentes des utilisateurs, les équipes informatiques auront besoin de solutions réseau offrant des performances supérieures, une fiabilité accrue et une latence réduite, tout en permettant un déploiement flexible, aussi bien dans des centres de données centralisés que sur des sites périphériques distribués. En substance, les entreprises ont besoin de solutions telles que BIG-IP VE de F5 pour SmartNICs.
Déchargement sur SmartNIC pour le CGNAT et l’accélération du trafic de couche 4
Pour ceux qui ne connaissent pas la solution BIG-IP VE pour SmartNIC, celle-ci utilise une SmartNIC hautes performances équipée d’un réseau de portes programmables (FPGA) afin de décharger une édition virtuelle de BIG-IP de certaines fonctions particulièrement gourmandes en ressources de calcul. Les instances BIG-IP VE étant généralement déployées sur des serveurs standard du commerce (COTS), dont les performances sont davantage adaptées aux charges de travail généralistes, il peut arriver que BIG-IP VE ne dispose pas d’une puissance de calcul suffisante pour exécuter efficacement des tâches exigeantes en ressources, telles que l’atténuation des attaques DDoS. L’utilisation d’une SmartNIC permet toutefois non seulement d’améliorer considérablement les performances du système, mais aussi de réduire la charge pesant sur les ressources de calcul de BIG-IP VE.
Dans le prolongement du cas d’usage initial de protection contre les attaques DDoS, proposé lors du lancement de la solution l’année dernière, F5 a le plaisir d’annoncer que la traduction d’adresses réseau de classe opérateur (CGNAT) et l’accélération du trafic de couche 4 (par exemple, l’équilibrage de charge de couche 4) peuvent désormais bénéficier de cette intégration SmartNIC. La figure 1 ci-dessous présente de manière générale comment la SmartNIC s’intègre à BIG-IP VE pour prendre en charge ces cas d’usage :
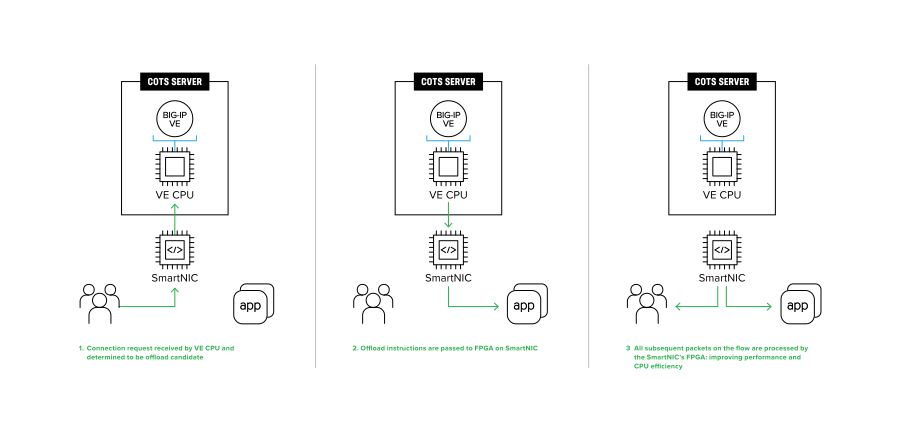
Figure 1 – Illustration du déchargement des tâches de BIG-IP VE vers la SmartNIC Intel FPGA PAC N3000
En effet, lorsque les fonctions CGNAT et de traitement du trafic L4 sont exécutées dans le FPGA des SmartNIC, les tests de la solution ont montré que le débit total du trafic pouvait augmenter d’environ 30 % et que l’utilisation des ressources de calcul de la VE pouvait passer d’environ 80 % à seulement 5 %. Cela permet non seulement à la solution de gérer des volumes de trafic utilisateur plus importants, mais améliore également la fiabilité du système, tout en libérant des cycles de calcul supplémentaires sur la VE BIG-IP afin de les consacrer à d’autres tâches de sécurité et de gestion du trafic.
Un autre avantage du traitement de ces fonctions au sein d’une SmartNIC est la réduction de la latence. Comme l’illustre la figure 1, les connexions éligibles contournent désormais de fait BIG-IP VE, ce qui permet de réduire d’environ 500 ms la durée totale des connexions — un gain modeste mais significatif, notamment pour les secteurs sensibles au facteur temps, tels que la finance et la santé, ou pour les entreprises de médias proposant une diffusion en direct via des réseaux de diffusion de contenu (CDN) en périphérie.
La solution BIG-IP VE pour SmartNIC est disponible sous forme de module complémentaire pour les nouvelles instances BIG-IP VE hautes performances ou celles déjà déployées. À l’avenir, F5 continuera à développer et à intégrer progressivement la prise en charge de nouveaux cas d’usage dans les prochaines versions. Pour en savoir plus sur les cas d’usage évoqués ici et obtenir davantage de détails sur la solution, consultez cette présentation de la solution (ajouter un lien).
Ressources supplémentaires :
- Présentation de la solution – BIG-IP VE pour SmartNICs
- Leçon au tableau lumineux – BIG-IP VE et technologies d’accélération matérielle
- Livre blanc – Protection contre les attaques DDoS avec BIG-IP VE pour les SmartNIC
- Démonstration de la solution – Protection contre les attaques DDoS avec BIG-IP VE pour SmartNICs
Références :
1Rapport de Cisco sur l’état d’Internet (2018-2023)
3État du cloud selon Flexera en 2021
4https://www.statista.com/statistics/1182070/worldwide-enterprise-it-infrastructure-edge-deployment/
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.