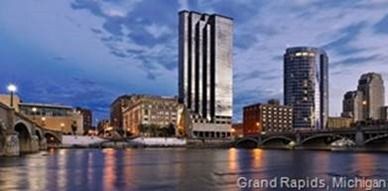
Grand Rapids est la deuxième plus grande ville du Michigan. Elle est située dans la péninsule inférieure (que nous appelons plus familièrement, dans le Midwest, « sous le pont »). Grand Rapids ne possède aucun monument remarquable comme la Space Needle ou le Golden Gate Bridge, que vous pouvez probablement reconnaître sans même avoir besoin de connaître le nom des villes où ils se trouvent. Bien que Grand Rapids connaisse une croissance rapide, lorsque la plupart des gens parlent du Michigan, ils pensent à Détroit, longtemps surnommée « Motor City ».
Vous serez peut-être surpris d’apprendre qu’un acteur majeur du secteur de la virtualisation a justement son siège à Grand Rapids. Il s’agit de Blue Medora, l’un des principaux développeurs d’extensions de produits pour les plateformes de gestion du cloud. Malgré sa taille modeste et son implantation dans le Midwest, l’entreprise joue un rôle majeur dans l’écosystème VMware vRealize Orchestrator (vRO). Sa suite True Visibility pour vRO couvre plusieurs niveaux du centre de données, des données aux applications, en passant par l’infrastructure (c’est là que nous intervenons, chez F5).
Le plug-in vRO pour BIG-IP est disponible depuis trois ans en tant que plug-in pris en charge par la communauté. Comme il est devenu le plug-in tiers le plus demandé sur VMware Solution Exchange, nous nous sommes associés à Blue Medora pour développer un plug-in vRO pour BIG-IP bénéficiant d’un support commercial. Par « plug-in vRO pris en charge », nous entendons que nous assurons une intégration complète à vRealize et que nous avons collaboré avec Blue Medora pour créer un pack de gestion vROps. Il s’agit du troisième plug-in vROps de Blue Medora prenant en charge BIG-IP, et nous comptons poursuivre cette étroite collaboration avec l’entreprise pour les futurs plug-ins.
Les clients recherchent des plug-ins bénéficiant d’une prise en charge complète, car les entreprises souhaitent pouvoir configurer et déployer avec agilité des services applicatifs à l’aide de matériel F5 comme de VE (logiciels). À mesure que le centre de données se scinde sous l’effet du cloud et des microservices, il devient essentiel de pouvoir orchestrer et gérer les services applicatifs de manière cohérente, quel que soit leur format. Certains services applicatifs seront déployés dans le réseau « cœur », d’autres dans un environnement virtualisé de type cloud, tandis qu’une autre partie sera déployée comme composante à part entière de l’architecture applicative.
Dans de nombreux cas, un workflow complet devra prendre en charge les trois combinaisons. Un plugin vRO entièrement pris en charge permettra aux clients de créer ces workflows « full stack » afin d’automatiser le déploiement et la gestion des applications sur différents formats, de réagir aux éventuels goulets d’étranglement et de gérer leur infrastructure depuis une interface unique. Il est ainsi possible de créer des workflows vRO combinant des workflows BIG-IP et NSX à l’aide du plugin NSX pour vRO, afin d’automatiser intégralement les couches 2 à 7 (l’ensemble de la pile).
Ce workflow complet est de plus en plus important pour permettre aux équipes d’exploitation informatique d’effectuer des déploiements plus rapides, plus fréquents et plus cohérents. Nous ne pouvons pas mettre en œuvre le déploiement continu tant que nous ne pouvons pas automatiser l’ensemble des services de la pile nécessaires pour fournir des applications rapides, sécurisées et disponibles.
Vous pouvez visiter virtuellement Grand Rapids et Blue Medora en vous rendant sur leur site web et en demandant une version d’essai du nouveau plug-in.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.