Les bots sont géniaux. Les bots font peur. Les bots sont l’avenir. Les bots deviennent chaque jour plus intelligents.
Selon le type de bot dont il est question, ils peuvent susciter chez nous de la frustration ou de la fascination. D’un côté, les chatbots sont souvent considérés comme un élément clé des stratégies de transformation numérique des entreprises. Côté clients, ils permettent de répondre rapidement aux questions et aux demandes. En interne, ils peuvent exécuter des tâches et répondre à des questions sur l’état de divers éléments, qu’il s’agisse d’une note de frais récemment déposée ou de la capacité actuelle de votre toute nouvelle application.
D’un autre côté (certes plus sombre), certains bots sont malveillants. Très malveillants. Il y a les thingbots – ces appareils IoT qui ont été compromis et ont rejoint un botnet Étoile de la Mort. Et il existe des bots dont le seul but est de collecter des données, de voler et de paralyser les activités des entreprises par la ruse.
Ce sont ces derniers bots qui nous préoccupent aujourd’hui, car ils deviennent nettement plus intelligents et, malheureusement, représentent désormais la majorité des « utilisateurs » sur Internet.
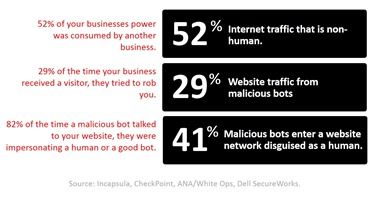
Sérieusement. 52 % de l’ensemble du trafic Internet n’est pas généré par des humains. Une partie provient certes d’API interentreprises et de robots légitimes, comme les robots d’indexation des moteurs de recherche et les robots des médias. Mais une bonne part est tout simplement due à des robots malveillants. Selon Distil Networks, qui traque ces nuisibles numériques, « les robots malveillants représentaient 20 % de l’ensemble du trafic web et sont partout, en permanence ». Pour les grands sites web, ils représentaient 21,83 % du trafic, soit une hausse de 36,43 % depuis 2015. D’autres études dressent un constat similaire. Quelle que soit la source de ces chiffres, aucun d’entre eux n’est une bonne nouvelle pour les entreprises.
Le rapport de Distil Networks indique qu’« en 2016, un tiers (32,36 %) des sites ont connu des pics de trafic généré par des bots malveillants trois fois supérieurs à la moyenne, avec en moyenne 16 pics de ce type par an ». Ces pics soudains entraînent des problèmes de performances (plus la charge augmente, plus les performances diminuent), ainsi que des interruptions de service.
Si les bots attaquent des applications sur site, ils peuvent non seulement provoquer des interruptions de service, mais aussi faire augmenter les coûts associés à ces applications. De nombreuses applications sont encore déployées sur des plateformes nécessitant des licences. Chaque fois qu’une nouvelle instance est lancée, une nouvelle ligne s’ajoute au registre comptable. La mise à l’échelle des logiciels a un coût bien réel. Indépendamment du coût des licences, chaque transaction entraîne des frais, car le matériel et la bande passante ne sont toujours pas aussi bon marché que nous le souhaiterions.
Dans le cloud, la mise à l’échelle est (généralement) plus facile, mais elle reste payante. Ni la puissance de calcul ni la bande passante ne sont gratuites dans le cloud et, comme pour leurs équivalents sur site, le coût d’une transaction réelle va augmenter en raison du trafic généré par les bots.
La réponse est élémentaire, bien sûr. Bloquez le trafic avant qu’il n’atteigne l’application.
Cela semble bien plus facile que ça ne l’est en réalité. En effet, le système de sécurité est contraint d’agir comme le « joueur C » dans l’interprétation classique du test de Turing. Pour rappel, le test de Turing demande à un interrogateur (le joueur C) de déterminer lequel des joueurs (A ou B) est une machine et lequel est un être humain. Et il ne peut se fonder que sur des réponses écrites, parce que sinon, eh bien, ce serait évident. Facile.
De la même manière, les solutions de sécurité doivent aujourd’hui distinguer les humains des machines en se fondant uniquement sur des informations transmises par voie numérique.
Pare-feu d’applications web : le joueur « C » dans le test de sécurité de Turing
Les pare-feu d’applications web (WAF) sont conçus pour cela. Qu’ils soient proposés en tant que service, sur site ou dans le cloud public, les WAF protègent les applications contre les bots en les détectant et en leur refusant l’accès aux ressources qu’ils convoitent. Le problème est que de nombreux WAF filtrent uniquement les bots correspondant à des agents utilisateurs et à des adresses IP malveillants connus. Mais les bots deviennent de plus en plus intelligents et savent alterner les adresses IP et changer d’agent utilisateur pour échapper à la détection. Distil souligne cette intelligence croissante en indiquant que 52,05 % des « bots malveillants chargent et exécutent du JavaScript, ce qui signifie qu’ils disposent d’un moteur JavaScript ».
Cela signifie que vous devez disposer de beaucoup plus d’informations sur l’« utilisateur » pour parvenir à identifier — et à bloquer — les bots malveillants. La bonne nouvelle, c’est que ces informations existent et qu’elles sont toutes numériques. Tout comme le langage corporel, les habitudes d’élocution et les choix de vocabulaire d’une personne peuvent être riches d’enseignements, les données numériques qui accompagnent chaque transaction peuvent, elles aussi, révéler une multitude d’informations.
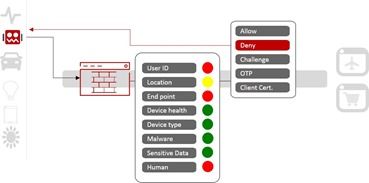
Avec la bonne combinaison de renseignements sur les menaces, de profilage des appareils et d’analyse comportementale, un WAF peut distinguer avec précision les bots malveillants des utilisateurs légitimes, qu’ils soient humains ou automatisés. Votre choix déterminera si un bot peut déjouer votre stratégie de sécurité et ainsi « réussir » le test de sécurité de Turing.
- Renseignement sur les menaces
Le renseignement sur les menaces associe la géolocalisation à une classification proactive du trafic et exploite des flux de renseignements provenant du plus grand nombre possible de sources fiables afin de faciliter l’identification des bots malveillants. Il s’agit essentiellement de « données de sécurité massives » qui permettent à tout un écosystème de partenaires spécialisés dans la sécurité de partager des renseignements, afin de détecter plus rapidement et plus précisément les dernières tentatives menées par des bots.
Profilage des appareils
Le profilage d’un appareil consiste notamment à comparer les requêtes aux signatures connues de bots et à effectuer des contrôles d’identité. Système d’exploitation, réseau, type d’appareil : toutes les informations pouvant être déduites d’une connexion (et elles sont nombreuses) peuvent être utilisées. La prise d’empreinte numérique est également précieuse, car il s’avère que la quantité d’informations partagées (peut-être involontairement) par les navigateurs, comme par les bots, est presque suffisante pour les identifier de manière unique. Vous trouverez un excellent article sur cette théorie sur le site de l’EFF. Je précise qu’il a été établi statistiquement qu’en 2007, seulement 32,6 bits d’information suffisaient pour identifier une personne de manière unique. Les chaînes d’agent utilisateur contiennent environ 10,5 bits, que les bots fournissent volontiers.Analyse comportementale
Dans un monde numérique, toutefois, les profils peuvent changer en un instant et la localisation peut être masquée ou usurpée. C’est pourquoi l’analyse comportementale contribue également à distinguer les bots malveillants du trafic légitime. Elle prend souvent la forme d’un test quelconque. En tant qu’utilisateurs, nous les rencontrons sous la forme de CAPTCHA et de cases à cocher « Je ne suis pas un robot », mais ce ne sont pas les seuls moyens de mettre les bots à l’épreuve. L’analyse comportementale recherche également les anomalies au niveau des sessions et des transactions, ainsi que les tentatives d’accès par force brute.
L’utilisation des trois fournit un contexte plus complet et permet au WAF d’identifier correctement les bots malveillants et de leur refuser l’accès.
Nous (c’est-à-dire l’entreprise) avons toujours désigné cette combinaison unique de variables par le terme « contexte ». Le contexte fait aujourd’hui partie intégrante de nombreuses solutions de sécurité : contrôle des accès, gestion des identités et sécurité des applications. Il est essentiel à une stratégie de sécurité centrée sur les applications et constitue une fonctionnalité clé de tout WAF capable de lutter avec précision et efficacité contre les bots malveillants. Le contexte offre une « vue d’ensemble » et permet à un WAF de distinguer correctement les bots malveillants des bots légitimes, protégeant ainsi les actifs de valeur tout en maîtrisant les coûts d’exploitation.
La solution est là. Les bots sont là pour durer et, avec le bon WAF, vous pouvez mieux les empêcher de faire ce que font les bots malveillants : voler des données et des ressources, avec des conséquences très concrètes sur les résultats de l’entreprise.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.