Je pense que l’on peut affirmer sans risque que la technologie nous enchante tous. Il suffit qu’elle entre en scène pour que le banal devienne magique. Bien sûr, l’effet de nouveauté finit par s’estomper, mais d’ici là, une autre tâche peut être pilotée depuis un appareil ou un téléphone, et le cycle recommence.
En réalité, la plupart des gens ne gèrent pas leurs appareils (dont le nombre ne cesse de croître) comme les services informatiques gèrent les systèmes. Pas même les informaticiens. Vous vous souvenez de cette enquête de Tripwire qui révélait que « 30 % des professionnels de l’informatique et 46 % des salariés interrogés ne changent même pas le mot de passe par défaut de leur routeur sans fil » ? Ce chiffre est légèrement supérieur à celui d’une étude ayant révélé que « 40 % des Américains ont déclaré être trop paresseux, trouver cela trop contraignant ou ne pas vraiment s’en soucier… »5 pour suivre les recommandations de sécurité élémentaires.
Il n’est donc pas surprenant que, sous la pression des professionnels de la sécurité et les critiques de la presse spécialisée, les fabricants d’objets connectés destinés au grand public semblent, au moins, relever leur niveau d’exigence. Les mises à jour automatiques, les correctifs et les correctifs urgents peuvent être régulièrement déployés sur les appareils connectés, aussi simplement qu’en cochant une case.
Les consommateurs, du moins, cèdent le contrôle aux fabricants qui promettent de protéger leurs appareils contre les attaques.
Voilà pour le domaine grand public Jusqu’à présent, ce type de comportement semble exclu en entreprise, même lorsqu’il s’agit d’appareils IoT. Les entreprises continueront certainement à garder le contrôle sur ce genre de choses dans un avenir prévisible. Après tout, dans un centre de données, les répercussions d’une mise à jour qui tourne mal peuvent être considérables.
Sauf que cette approche ne passe pas à l’échelle, et nos propres recherches ainsi que l’examen de Shodan.io nous ont clairement montré qu’un pourcentage assez important d’appareils IoT au sein des organisations sont non seulement exposés à Internet, mais aussi vulnérables.
Et s’ils sont vulnérables, cela signifie qu’un correctif devrait être disponible (peut-être l’est-il déjà ?). Pourtant, si ces deux affirmations étaient vraies, ne devrait-on pas voir moins d’appareils susceptibles d’être recrutés comme thingbots ?
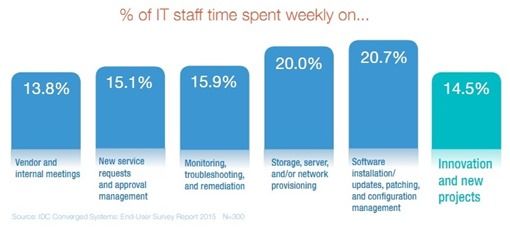
Selon une étude d’IDC publiée il y a deux ans, qui estimait que les correctifs, les mises à jour et les installations occupaient 20,7 % de la semaine d’un informaticien moyen, il semble impossible que les équipes informatiques puissent, même avec l’automatisation, gérer la multiplication par deux prévue du nombre d’appareils (de 9 259 aujourd’hui à 18 631) au cours des deux prochaines années.
Alors, que doit faire l’entreprise ?
La question à laquelle nous devons répondre est la suivante : devons-nous encourager les fabricants à aller jusqu’au bout de la démarche et à mettre automatiquement à jour leurs appareils qui se trouvent au sein de l’entreprise ? Car il est quelque peu injuste de les blâmer sans reconnaître que la lassitude liée aux correctifs et le manque de personnel peuvent empêcher l’application de ces correctifs. Comme l’indique une autre étude intéressante de Tripwire : « En 2015, plus de 6 000 nouvelles CVE ont été attribuées. Si seulement un dixième de ces vulnérabilités avait affecté des appareils relevant de votre responsabilité, vous auriez dû corriger 630 vulnérabilités par an, soit 2,5 vulnérabilités par jour ouvré. »
Ça fait un sacré paquet de vulnérabilités à corriger. Et tout autant de correctifs à appliquer.
Malheureusement, ce n’est pas parce qu’un correctif est publié qu’il est appliqué immédiatement. Comme le souligne l’enquête de Tripwire, « L’un des principaux facteurs influant sur le délai de déploiement des correctifs est la phase de test. Il a été demandé aux personnes interrogées si elles testaient les correctifs avant leur déploiement : 47 % ont répondu qu’elles le faisaient pour les postes de travail et 55 % pour les serveurs ». Lorsqu’on examine en détail le temps réellement nécessaire à la mise en production d’un correctif de sécurité, on découvre des données alarmantes. Ainsi, 93 % des personnes interrogées font tester et déployer les correctifs de sécurité en moins d’un mois.
Pas si mal, compte tenu du nombre de systèmes et des vulnérabilités correspondantes auxquels une entreprise moyenne à grande doit généralement faire face.
Mais songez un instant que lorsque la vulnérabilité CVE-2017-8225 – qui touchait un seul fabricant chinois de caméras IP – a été annoncée, il a fallu moins de deux mois pour que plus de 600 000 de ces caméras soient infectées par Persirai. Cela représente 10 000 appareils par jour. Autrement dit, un mois, c’est déjà un mois de trop. Et il ne s’agissait que d’une seule vulnérabilité.
Alors que l’IoT envahit l’entreprise sous la forme d’un nombre croissant de capteurs, de dispositifs de surveillance et de toutes sortes d’autres appareils accessibles et souvent vulnérables, comment le service informatique peut-il suivre le rythme ? Peut-il y parvenir, même avec l’automatisation à ses côtés ?
Ma question est donc la suivante : le feriez-vous ? Accepteriez-vous de céder le contrôle des appareils IoT si les fabricants prenaient les choses en main et assumaient une plus grande part de responsabilité dans le maintien de la sécurité de leurs appareils ? (Je sais que c’est une hypothèse très incertaine, mais jouons le jeu pour les besoins de la réflexion.)
Vous pouvez répondre à cette question (et voir ce qu’en pensent vos pairs) ici. Allez-y, donnez votre avis !
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.