Je prends beaucoup de photos. Parfois, j’utilise le Wi-Fi. D’autres fois, je suis près de l’étang (en train de pêcher, si vous voulez tout savoir) et j’utilise ma connexion mobile. Même maison. Même endroit.
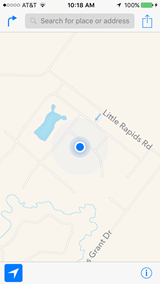
Et pourtant, les informations de géolocalisation intégrées aux photos prises au même endroit varient selon que je suis connecté en Wi-Fi ou au réseau mobile. Parfois, je suis « près de Wrightstown ». D’autres fois, non. Lorsque j’utilise un ordinateur connecté par câble, cela devient encore plus aberrant. Au moment où j’écris ces lignes, je suis localisé à Appleton, dans le Wisconsin, soit à environ 30 kilomètres au sud d’ici. Mon iPhone, posé sur le même bureau, m’indique que je me trouve dans la commune de Lawrence (ce qui est exact). Une photo que j’ai publiée sur Facebook indique que je suis près de Wrightstown, à quelque 8 à 16 kilomètres d’ici.
Il va sans dire que nous savons tous que la géolocalisation basée sur l’adresse IP relève parfois autant de l’art que de la science. Ayant travaillé dans le domaine des SIG (il y a bien longtemps maintenant, à l’époque où j’avais encore le droit de coder), je connais parfaitement les prouesses mathématiques nécessaires pour associer avec précision des coordonnées à des noms de lieux, sans y ajouter la fiabilité discutable d’une adresse IP. Prenons cette situation extraordinaire, due aux aléas du géocodage par IP :
MaxMind associe les adresses IP, utilisées pour connecter les appareils à Internet, à des emplacements géographiques. L’entreprise a précisé que ces données n’étaient pas censées être exactes.
James et Theresa Arnold affirment que leur domicile a été enregistré comme l’emplacement de plus de 600 millions d’adresses IP.
Selon eux, cela a conduit de nombreuses personnes à croire à tort qu’une multitude de crimes avaient été commis dans cette propriété.
« La première semaine suivant l’emménagement des Arnold, deux adjoints du shérif du comté de Butler se sont présentés à leur domicile à la recherche d’un camion volé. Cette scène s’est répétée un nombre incalculable de fois au cours des cinq années suivantes », peut-on lire dans des documents déposés auprès d’un tribunal du Kansas.
http://www.bbc.com/news/technology-37048521
Je suis bien content de ne pas être à la place des Arnold*. Et même si ce cas est exceptionnel, il montre bien que se fier à l’adresse IP n’est pas forcément une bonne idée, surtout si vous l’utilisez, entre autres, pour autoriser l’accès à des applications.
Nous savons que de nombreux établissements financiers, en particulier, se fient autant à l’adresse IP qu’à l’appareil pour vérifier la légitimité des tentatives de connexion. C’est une bonne chose si vous utilisez presque toujours le même appareil au même endroit, car votre adresse IP ne change pas beaucoup. Mais cela peut poser problème pour les applications mobiles, qui deviennent de plus en plus le moyen privilégié d’échanger avec les clients. Mon adresse IP change lorsque je me déplace, et parfois même lorsque je reste sur place, en raison de la portée limitée du Wi-Fi à l’extérieur de mon domicile.
De toute façon, l’adresse IP a depuis longtemps perdu son utilité comme moyen d’identification. Autrefois, chaque personne utilisant une connexion haut débit avait sa propre adresse IP, car elle l’obtenait directement du fournisseur via DHCP. Mais cette époque est révolue depuis que, dans les foyers, les appareils connectés à Internet sont devenus plus nombreux que les personnes. Selon de récentes enquêtes, « 734 millions d’appareils sont désormais utilisés dans les foyers américains connectés à Internet, soit une moyenne de 7,8 appareils connectés par foyer ». C’est deux fois plus que la moyenne de 3,14 personnes par foyer aux États-Unis en 2015.
Cela signifie que l’idée d’attribuer une adresse IP à chaque personne (et désormais à chaque objet) est largement irréalisable, compte tenu du nombre limité d’adresses IPv4 publiques que les fournisseurs peuvent distribuer. En règle générale, chaque foyer n’utilise qu’une seule adresse IP publique, et tous les autres appareils passent par ce petit boîtier noir.
L’adresse IP, en tant que moyen d’identification faisant autorité, est morte.
Les identifiants, qu’il s’agisse de jetons, d’un nom d’utilisateur et d’un mot de passe ou de toute autre méthode encore inconnue à ce jour, constituent le meilleur moyen d’identifier — et donc d’authentifier — les utilisateurs. C’est également la meilleure façon de protéger les applications aujourd’hui, compte tenu de l’utilisation abusive des adresses IP dans diverses attaques. Dès lors que je peux usurper mon adresse IP aussi facilement que mon agent utilisateur, il n’est pas judicieux de la considérer comme une source d’information faisant autorité.
Il n’est pas non plus judicieux de les utiliser pour établir des listes d’autorisation ou de blocage, car, à vrai dire, les adresses IP peuvent être modifiées en quelques secondes sur Internet. Des dizaines de millions d’adresses IP sont régulièrement signalées comme participant à des attaques DDoS. Certaines le font intentionnellement, tandis que d’autres se retrouvent impliquées par hasard, après la visite d’un site malveillant ou l’achat d’un appareil compromis. Le blocage par adresse IP cause bien des désagréments aux utilisateurs. À l’avenir, se fier à la réputation des adresses IP sera loin d’être aussi efficace qu’autrefois, lorsque l’Internet était encore jeune, innocent et peuplé de personnes bien intentionnées. Maintenant qu’il a vieilli, perdu ses illusions et qu’il regorge d’attaquants tout aussi susceptibles d’exploiter vos appareils que n’importe quelle autre ressource, nous devons nous tourner vers une autre solution.
Nous devons faire de l’identité notre nouveau pare-feu afin de sécuriser le nouveau périmètre que constitue l’application. Que ce soit par le biais de la fédération ou de la gestion traditionnelle des identités en entreprise, nous devons nous appuyer davantage sur l’identité que sur l’adresse IP pour sécuriser notre entreprise sans frontièreset fournir un accès à un ensemble d’utilisateurs de plus en plus mobiles, qu’il s’agisse de collaborateurs ou de clients.
* Fait intéressant, la famille de ma mère porte le nom d’Arnold. Aucun lien de parenté, j’en suis sûr, mais après tout…
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.