Tout semble suivre une sorte de cycle répétitif (du moins, avec le recul) : les évolutions de l’architecture et de l’utilisation des applications font naître le besoin de nouvelles technologies réseau. Des technologies conçues pour relever les défis qui entravent la réussite des applications, qu’elle soit mesurée selon des indicateurs grand public ou d’entreprise (rentabilité et productivité).
La disponibilité et les performances sont généralement les premiers de ces défis à relever. Et la sécurité arrive toujours (du moins, semble-t-il) en dernier. Ces trois préoccupations, qui correspondent presque parfaitement aux composantes du risque opérationnel, sont généralement traitées au moyen de solutions individuelles et ciblées (que nous appelons des solutions « ponctuelles »).
À un moment donné du cycle, les organisations se rendent compte qu’elles ont déployé beaucoup trop de solutions et que celles-ci contribuent à une inflation qui grève leurs budgets opérationnels. C’est ce qu’on appelle la « prolifération des solutions ». Elles cherchent donc naturellement à consolider ou à centraliser leurs solutions afin de réduire la charge opérationnelle qui pèse sur leurs budgets et, de plus en plus, sur leurs équipes.
Le cloud fait partie de ces évolutions de l’architecture applicative, en ce qu’il a offert un environnement supplémentaire constituant une option intéressante sur les plans opérationnel et financier. Les organisations en ont assurément tiré parti et continuent de le faire aujourd’hui. Si le SaaS occupe la plus grande part du paysage applicatif « cloud », les offres publiques d’IaaS et de PaaS commencent à rencontrer un certain succès auprès des organisations.
Cette évolution a non seulement conduit à des environnements cloisonnés sur le plan opérationnel, mais elle a également profondément modifié notre conception traditionnelle du « périmètre » à sécuriser. Celui-ci ne se situe plus à la périphérie du réseau, là où les routeurs et pare-feu de l’entreprise transfèrent aux fournisseurs et à Internet la responsabilité de la gestion du trafic. Il existe désormais plusieurs périmètres, chacun étant centré — à juste titre, selon moi — sur une application.
La protection de chaque application est primordiale. C’est incontestable. Les applications constituent la porte d’accès au coffre-fort de données de l’entreprise, qu’il s’agisse de données internes ou de données clients. Elles ne peuvent tout simplement pas être déployées sans une sécurité adéquate, au risque d’être exploitées et d’exposer les données qu’elles sont conçues pour fournir, traiter et manipuler.
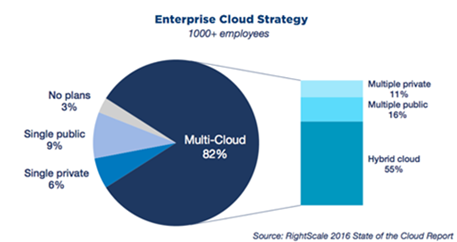
Il y a peu de différence entre la prolifération des solutions sur site, dans le centre de données, et celle qui se produit dans les environnements cloud.
Sauf que la « centralisation » n’est pas aussi simple que de regrouper plusieurs solutions en une seule.
Ou peut-être que si.
La cause de la prolifération des solutions — le cloud — s’avère être la solution idéale pour répondre à la nécessité de centraliser au moins les solutions de sécurité, conformément au principe selon lequel chaque application constitue son propre périmètre.
La centralisation dans le cloud de la protection des applications critiques – sécurité des couches réseau et applicative – permet aux organisations de réduire la prolifération des solutions. Cette approche garantit non seulement une sécurité plus homogène entre les applications, quel que soit leur environnement de déploiement, mais allège également la charge pesant sur les professionnels et les processus de sécurité, car elle réduit aussi la dispersion des journaux et simplifie la corrélation des événements.
Le choix d’une solution centralisée répondant à la nécessité de détecter et de prévenir à la fois les attaques volumétriques visant le réseau et les attaques au niveau de la couche applicative allège davantage la charge des professionnels des réseaux et de la sécurité, tout en répondant au besoin des organisations de disposer d’une visibilité sur les menaces ciblant les applications.
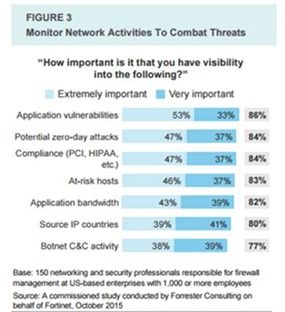
Une étude Forrester commandée par Fortinet a révélé que la visibilité sur les caractéristiques des applications et du réseau est importante tant pour les professionnels des réseaux que pour ceux de la sécurité. Il est aujourd’hui impératif de pouvoir couvrir ces deux aspects au moyen d’une solution cloud unique, capable de protéger de nombreuses applications réparties sur différents sites, dans un environnement distribué dans le cloud.
La protection contre les attaques DDoS et la sécurité des applications web sont toutes deux essentielles dans le contexte actuel, où la « protection des applications » représente un enjeu majeur à grande échelle. Leur intégration au sein d’une solution cloud unique répond au besoin de centraliser la sécurité tout en établissant des périmètres adaptés et centrés sur les applications, quel que soit leur environnement de déploiement.
Il n’est pas envisageable d’établir ces périmètres centrés sur les applications sur site. Les inconvénients architecturaux d’une telle approche l’emportent sur ses avantages opérationnels. En revanche, transposer ce même concept dans le cloud, sous la forme d’un service cloud, permet non seulement de bénéficier des avantages opérationnels inhérents à la centralisation, mais constitue également un principe architectural judicieux. Une solution cloud dispose d’une bande passante supérieure, ce qui lui permet de résister à un déluge d’attaques réseau et applicatives. Elle bénéficie également de connexions plus rapides, de sorte que le « saut » supplémentaire nécessaire pour assurer la sécurité de la couche applicative de chaque application n’a pratiquement aucune incidence. À l’inverse, tenter d’acheminer toutes les requêtes destinées aux applications cloud via un service de sécurité des applications web sur site peut entraîner une latence excessive, sans compter la nécessité d’accroître les capacités internes et, éventuellement, la bande passante montante disponible.
La centralisation de la protection contre les attaques DDoS et de la sécurité des applications web est judicieuse tant sur le plan opérationnel qu’architectural.
Pour en savoir plus sur une solution cloud convergée de protection contre les attaques DDoS et de sécurité des applications web, découvrez F5 Silverline. Et pour approfondir le sujet, le 25 mai, participez à notre webinaire en direct avec Equinix sur la protection hybride contre les attaques DDoS.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.