En janvier 2017, le très populaire MongoDB a été victime de ce qui semble devenir une tactique assez prévisible de la part des attaquants : la prise de données en otage. L’enquête menée par la suite sur cette compromission a révélé que, dans la plupart des cas, les attaquants n’avaient exploité… aucune faille. Le problème ne venait pas du logiciel, mais de sa configuration. La configuration par défaut — principalement utilisée sur AWS — laissait les bases de données entièrement accessibles à toute personne disposant d’une connexion Internet.
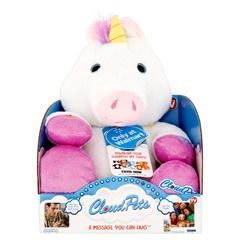
Cela incluait la désormais tristement célèbre affaire CloudPetsdans laquelle des messages vocaux (supposés privés) échangés entre des enfants et leurs parents étaient publiquement accessibles à toute personne suffisamment compétente pour récupérer la base de données (une instance MongoDB non sécurisée) ou comprendre l’architecture de l’application et son utilisation d’Amazon S3. CloudPets utilisait S3 pour stocker les photos de profil et les enregistrements vocaux et semble avoir fait l’impasse sur toute forme de sécurité, les rendant accessibles à quiconque disposait de la référence appropriée.
Maintenant, pour que vous ne pensiez pas que je m’acharne sur CloudPets, permettez-moi de préciser que l’équipe CSI de RedLock a récemment découvert que « 82 % des bases de données dans les environnements de cloud public, tels qu’Amazon Relational Database Service et Amazon RedShift, ne sont pas chiffrées. »
[pause dramatique]
En outre, « 31 % de ces bases de données acceptaient les demandes de connexion entrantes provenant d’Internet. »
Permettez-moi également de souligner que plus de 27 000 serveurs MongoDB ont été compromisau cours des premières semaines de janvier 2017. CloudPets est loin d’avoir été la seule entreprise victime de ses propres mauvaises pratiques de sécurité dans le cadre de cet incident. Comme l’a indiqué un article du blog de MongoDB lors de la révélation des premières attaques : « Ces attaques sont évitables grâce aux nombreuses protections de sécurité intégrées à MongoDB. Vous devez utiliser correctement ces fonctionnalités, et notre documentation sur la sécurité vous aidera à le faire. [C’est moi qui souligne] »
MongoDB n’était pas non sécurisé, il n’était tout simplement pas sécurisé du tout. Le problème ne vient pas vraiment du produit, mais des mauvaises pratiques de ceux qui s’empressent de mettre des objets connectés et des applications mobiles entre les mains des consommateurs via le cloud.
Le cloud comme catalyseur de pratiques non sécurisées
Dans le centre de données – sur site –, il existe des barrières, à la fois physiques (pare-feu et autres dispositifs similaires) et opérationnelles (processus et approbations), qu’il faut franchir avant qu’un logiciel ne soit mis à la disposition du public et utilisé pour fournir des données. De par sa conception, le cloud comporte moins de barrières physiques et – comme c’est malheureusement souvent le cas – moins de barrières opérationnelles à franchir avant que les applications ne soient proposées au grand public. C’est précisément dans cette réduction des barrières opérationnelles que s’inscrit désormais le concept d’« informatique non autorisée » ou de « shadow IT ». Frustrés par les longs délais de mise en œuvre et les calendriers de projets s’étalant sur plusieurs années plutôt que sur quelques mois, les responsables des différents métiers ont initialement commencé à se tourner vers le cloud pour « contourner » le service informatique. Mais cela signifiait également qu’ils contournaient les barrières opérationnelles mises en place pour garantir la sécurité et les performances de ces applications.
Ce n’est pas un problème lié au cloud, mais à ceux qui l’adoptent. Car ce n’est pas seulement le discours selon lequel « le déploiement du matériel physique prend trop de temps » que l’on nous sert depuis dix ans ; c’est surtout le fait que « les processus d’approbation du service informatique prennent trop de temps » qui exaspère véritablement les responsables métier, lesquels veulent simplement commercialiser leur offre dès maintenant, avant la concurrence.
Les personnes ayant répondu à une enquête de 2017 sur la sécurité des applications mobiles et de l’IoT, parrainée par Arxan et IBM le confirment. Elles ont estimé que la pression exercée sur les équipes de développement était responsable du manque de sécurité des applications mobiles et de l’IoT : 69 % ont désigné le développement précipité des applications mobiles comme étant à l’origine de code vulnérable, et 75 % ont fait le même constat pour les applications IoT.
Cette même pression s’étend à la mise en place et à la sécurisation des bases de données et du stockage dans le cloud qui rendent ces objets utiles. Le concept de Cloud Pets ne repose pas sur le jouet lui-même, mais sur sa capacité à envoyer et à recevoir des données via Internet. Son succès dépend donc de l’une de ces applications IoT, dont le développement et le déploiement dans le cloud sont menés à la hâte afin de respecter la date de sortie prévue pour Noël.
Les développeurs ne sont pas les seuls responsables de la sécurisation des applications qu’ils sont chargés de livrer. Toute personne chargée de fournir les services cloud nécessaires au fonctionnement de l’application — qu’il s’agisse de bases de données, de partage de fichiers ou de services applicatifs en général — doit assumer une part de la responsabilité de leur sécurisation. Il en va de même pour les parties prenantes métier qui imposent des délais irréalistes et encouragent à réduire au strict minimum les contrôles opérationnels avant la livraison finale.
Oui, le service informatique doit adopter la transformation numérique et rationaliser les contrôles opérationnels qui permettent de livrer aux consommateurs des produits performants et sûrs. Mais les entreprises et les développeurs ne peuvent pas continuer à contourner purement et simplement ces contrôles opérationnels dans le cloud, exposant ainsi non seulement les consommateurs, mais aussi les parties prenantes de l’entreprise à des risques en raison de pratiques de sécurité médiocres reposant sur des configurations « par défaut ». Il ne s’agit pas tant de produits que de processus : il faut veiller à ce que les politiques soient déployées et les configurations correctes avant d’exposer les applications — et leurs utilisateurs — à des compromissions évitables.
Pour éviter un incident embarrassant, vous devez commencer par poser quelques jalons élémentaires en matière de sécurité, en définissant (et en faisant respecter) au moins quelques contrôles opérationnels de base qui devront être validés avant toute mise sur le marché.
Les organisations ont plus que jamais besoin de ces garde-fous opérationnels, car la migration vers le cloud public des applications qui soutiennent à la fois la productivité et la rentabilité s’accélère. Or, cette accélération multiplie également les possibilités pour les attaquants d’exploiter ces applications.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.