Non, pas ce genre de vitesse. L’autre genre de vitesse.
La vélocité, c’est-à-dire la rapidité avec laquelle les applications peuvent être développées et mises en production, est l’une des principales raisons qui poussent les organisations à adopter des méthodes de développement agiles et le DevOps pour le déploiement. Les indicateurs portent souvent sur les « temps de cycle » et la « fréquence de déploiement », et sont fréquemment associés à ceux des méthodes agiles, qui mesurent le temps en « sprints » de plus en plus courts afin de commercialiser plus rapidement les fonctionnalités.
Tout est une question de rapidité, et le cloud est depuis longtemps présenté comme un moyen d’y parvenir. Finis les longs délais d’approvisionnement et l’attente liée à l’installation des équipements en rack. Des créneaux de déploiement planifiés pouvant imposer plusieurs mois d’attente ? Cela n’existe pas. L’« agilité » du cloud n’est en réalité qu’un synonyme de rapidité. Selon une étude menée en 2015 par CA Technologies, 9 dirigeants sur 10 subissaient une pression accrue pour publier des applications plus rapidement. Lorsqu’il s’agit d’atteindre la vitesse de mise sur le marché adéquate, le cloud est souvent considéré comme la solution.
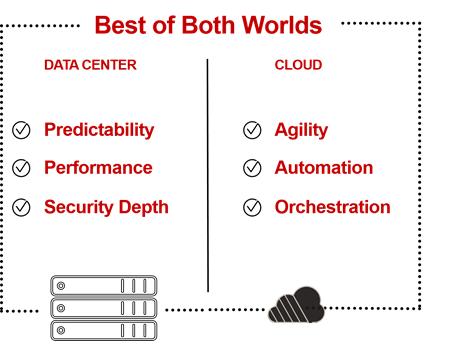
Mais dans leur course vers le cloud, les entreprises sont souvent contraintes de renoncer à certains services, généralement faute d’offres comparables ou d’expertise en matière de déploiement. C’est un problème, en particulier lorsqu’il s’agit du trio opérationnel que forment les performances, la sécurité et l’évolutivité. Sacrifier l’un de ces éléments peut avoir des conséquences désastreuses sur les bénéfices comme sur la productivité, deux indicateurs à l’aune desquels l’entreprise évalue ses résultats chaque trimestre, voire chaque jour.
C’est probablement la raison pour laquelle la majorité des personnes interrogées dans le cadre de l’enquête « State of the Network 2016 » de Network World ont indiqué que les principaux moteurs des investissements dans les réseaux étaient l’amélioration des performances (55 %), la sécurité des données (53 %) et la garantie de la disponibilité (50 %).
Nos propres enquêtes « État de la fourniture d’applications » révèlent qu’une importance similaire est accordée à ces trois aspects. Lorsqu’on leur demande quels sont les services sans lesquels ils ne déploieraient pas une application, les répondants placent la sécurité et la disponibilité à égalité en tête. Et les performances ? C’est la dernière chose à laquelle les entreprises renonceraient, même si cela permettait de renforcer la sécurité de leurs réseaux.
Les entreprises ont besoin d’une approche qui combine « le meilleur des deux mondes ». Elles doivent bénéficier de l’agilité, autrement dit de la rapidité, du cloud computing pour suivre le rythme auquel les équipes de développement et d’exploitation mettent les applications en production, mais elles ne peuvent pas pour autant sacrifier les services dont elles dépendent en matière de sécurité, d’évolutivité et de performances. Une faille de sécurité, de mauvaises performances ou l’incapacité à monter en charge à un moment critique est tout aussi préjudiciable que de ne pas commercialiser l’application du tout.
Le problème est que ces deux mondes semblent incompatibles. C’est la dissonance du centre de données qui résulte de la volonté de concilier fiabilité et agilité.
En réalité, ces deux mondes ne sont pas aussi incompatibles qu’il n’y paraît. L’agilité nécessaire au niveau de l’entreprise pour optimiser les opérations à l’aide d’applications et d’objets connectés, et commercialiser des fonctionnalités plus rapidement et plus fréquemment, repose sur la fiabilité de l’infrastructure qui la rend possible. Ce n’est pas que le réseau soit incapable de suivre ce rythme, mais plutôt qu’il exige une attention accrue afin de garantir que les déploiements soient non seulement reproductibles, mais aussi cohérents et prévisibles.
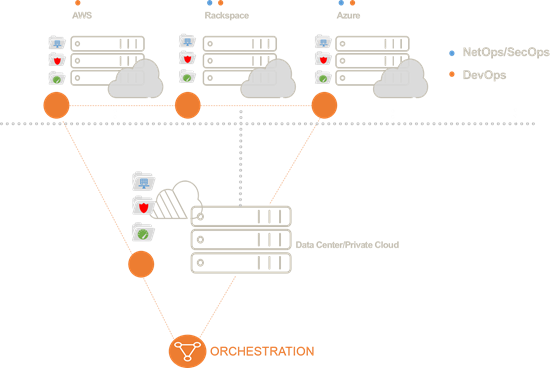
Cela signifie que l’approche traditionnelle du déploiement des services applicatifs nécessaires au maintien de la sécurité, de l’évolutivité et de la rapidité n’est pas en cause. Le problème réside dans la vitesse à laquelle ils sont déployés. Pour y remédier, il faut recourir à des méthodes programmatiques telles que les API et les modèles qui, associés à l’orchestration, accélèrent le déploiement des services applicatifs afin de mieux suivre le rythme du développement et des opérations applicatives.
Une solution consiste à utiliser un ensemble de services cohérent sur le plan opérationnel dans tous les environnements, qu’il s’agisse d’environnements traditionnels ou de colocation, de clouds publics ou privés. Grâce à une plateforme pouvant être déployée dans un large éventail d’environnements (comme tous les clouds et les centres de données traditionnels), les entreprises peuvent gagner en rapidité en réduisant les frictions opérationnelles liées à la création et à la gestion de plusieurs ensembles de politiques, dont certains peuvent ne pas disposer des capacités nécessaires pour favoriser la cohérence et la conformité. Avec une approche basée sur une plateforme, un pilotage centralisé avec une exécution décentralisée peut devenir une réalité et offrir la reproductibilité sur laquelle repose la confiance dans les déploiements.
L’utilisation de modèles ou le fait de traiter « l’infrastructure comme du code » favorise la fiabilité en garantissant la cohérence et la reproductibilité des déploiements de services dans les différents environnements, tandis que l’orchestration accélère leur mise en œuvre afin de répondre à la nature plus fluide et agile des opérations actuelles.
Vous pouvez bénéficier du meilleur des deux mondes : fiabilité et agilité. Vous n’avez pas à sacrifier les services au profit de la rapidité. Il vous suffit de vous assurer que vous disposez de la bonne plateforme, dotée des capacités adéquates et déployée aux bons endroits.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.