L’automatisation est en contradiction avec la sécurité des données en entreprise. Pourquoi ?
Le cœur du problème
L’automatisation accroît la productivité en exploitant la puissance des machines. Pour le coût d’un seul travailleur de l’information, il est possible d’acheter ou de louer de nombreux serveurs dans le cloud. Cependant, l’accès aux données de l’entreprise, en particulier aux vitesses et dans les volumes propres aux machines, contrevient à une multitude de politiques conçues et appliquées pour réduire le risque de diffusion et d’exposition de ces données. J’ai récemment été confronté à ces forces contradictoires lors de la mise en place d’une automatisation.
L’automatisation extrait les indicateurs d’audience de certaines pages web internes et les insère dans un ensemble de feuilles de calcul. Ces feuilles sont ensuite déplacées vers un dossier réseau, où une seconde automatisation détecte les nouveaux fichiers et les charge à un emplacement défini. Mon collègue y relève alors toute activité ou tendance nécessitant une attention particulière. Nous en sommes ravis. Mais après plusieurs semaines de bon fonctionnement, le processus a échoué en raison de l’expiration d’un secret de sécurité. Notre politique de gouvernance des accès aux données impose l’expiration régulière de certains identifiants système. C’est une bonne chose pour la sécurité. Mais l’expiration des identifiants interrompt les automatisations. Et c’est mauvais pour la productivité.
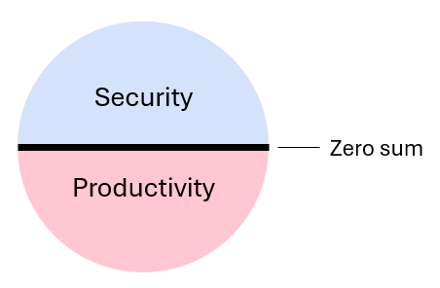
Faire expirer régulièrement les secrets de sécurité est incontestablement une bonne pratique, mais cela doit-il nécessairement provoquer des dysfonctionnements ? L’automatisation fait gagner un temps considérable à mon équipe, mais elle se contente de lire des données à un emplacement et de les reformater afin de faciliter leur analyse à un autre. Doit-elle vraiment s’exécuter avec le même niveau de privilèges que moi, un être humain ? Il doit bien y avoir un compromis possible.
Compromis
Voici deux options qui pourraient constituer un compromis :
Option A
Émettre un avertissement cinq jours avant l’expiration, afin de laisser le temps de procéder au renouvellement avant que quoi que ce soit ne cesse de fonctionner.
Option B
Émettez des identifiants de service propres à la tâche d’automatisation, en leur accordant uniquement les privilèges strictement nécessaires.
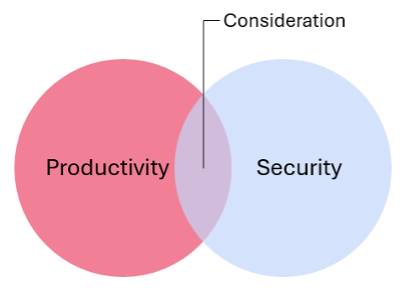
Traitez l’automatisation comme un autre type d’utilisateur
Les deux options respectent les exigences de l’organisation en matière de sécurité des données. En améliorant légèrement la visibilité et la communication entre les équipes métier et les opérations de sécurité (SecOps), il est possible de parvenir à une solution à la fois prudente et efficace. Un compromis mûrement réfléchi peut atténuer les tensions entre les impératifs de sécurité des données et les automatisations qui améliorent la productivité. Dans la plupart des cas, aucune des deux parties n’y perd, et c’est donc l’entreprise qui en sort gagnante.
L’automatisation introduit un nouveau type d’utilisateur dans la gouvernance d’entreprise : le travailleur machine. Elle rapproche les responsables de la mise en œuvre des politiques de sécurité et ceux de l’automatisation. Les organisations qui reconnaissent ce nouvel utilisateur et examinent précisément ses besoins réels pourront sortir d’une logique à somme nulle, instaurer des pratiques d’utilisation des données plus sûres et tirer parti des gains commerciaux offerts par les technologies qui améliorent la productivité.
À propos de l’auteur

Articles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.