Ceux qui pratiquent réellement la pêche (avec de vrais poissons bien vivants) savent que le choix du moment est important. Certaines espèces de poissons sont plus actives et donc plus susceptibles d’être capturées le matin, d’autres le soir, et d’autres encore en début d’après-midi.
Il s’avère que l’hameçonnage numérique ne fait pas exception, si l’on en croit les tendances observées chez les auteurs de telles activités, d’après les statistiques recueillies en 2015 par notre SOC F5 sur les tentatives d’hameçonnage visant des établissements financiers en Europe, au Moyen-Orient et en Afrique (EMEA).
LE MOMENT CHOISI COMPTE
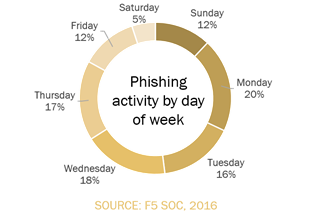
Si vous voulez éviter d’être victime d’une attaque par hameçonnage dans la région EMEA, il s’avère que le samedi est le meilleur jour de la semaine pour effectuer des opérations financières. En 2015, seules 5 % des attaques ont eu lieu ce jour-là. Le vendredi et le dimanche constituent les deux autres options les plus sûres, avec seulement 12 % des attaques pour chacun de ces jours.
La mauvaise réputation du lundi se confirme, puisque davantage d’attaques ont été observées ce jour-là (20 %) que n’importe quel autre jour, même si le reste de la semaine ouvrée ne s’en sort guère mieux. Il n’est pas surprenant que les établissements financiers subissent en moyenne davantage d’attaques en semaine que le week-end, sachant que, selon une étude d’IDC, 30 à 40 % du temps d’accès à Internet sur le lieu de travail est consacré à des activités sans rapport avec le travail[1].
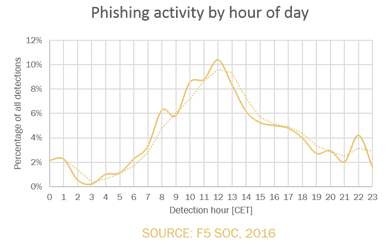
Cette constatation est également étayée par des données montrant que la plupart des attaques par hameçonnage ont lieu pendant les heures de bureau.
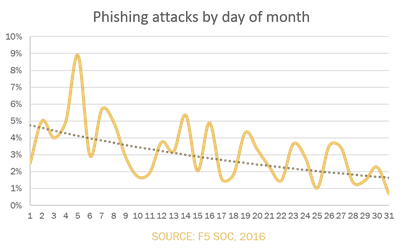
En 2015, le risque d’être confronté à une attaque par hameçonnage était également 200 % plus élevé au début du mois qu’à la fin. Les attaques par hameçonnage atteignaient un pic au cours de la première semaine du mois, puis diminuaient progressivement, avec une activité, comme on pouvait s’y attendre, plus forte en semaine et plus faible le week-end.
Sans surprise, dans la région EMEA, la plupart des employeurs versent les salaires de leurs employés au début ou à la fin du mois. Les experts du SOC de F5 soulignent que ce phénomène, associé à un taux moyen d’utilisation des services bancaires en ligne de 46 % dans l’UE[2], explique probablement la forte hausse des attaques observée au début du mois, lorsque les employés se connectent à leurs services bancaires en ligne pour payer leurs factures ou vérifier si leur salaire a bien été versé.
CHOISIR LE BON LEURRE
Dans le monde réel de la pêche, aucun sujet ne suscite autant de débats que le choix du meilleur leurre. La couleur, la taille, le mouvement et la fidélité avec laquelle le leurre imite une proie réelle sont autant de facteurs importants. Après tout, nous cherchons à convaincre le poisson que le leurre utilisé est bien réel, dans l’espoir qu’il morde. Il en va de même pour les appâts et les sites utilisés par les hameçonneurs pour dérober des données financières dans le monde numérique.
Il s’avère que, tout comme les poissons sont difficiles à convaincre, les victimes potentielles d’hameçonnage le sont également. Le SOC de F5 a constaté qu’il fallait en moyenne 9,14 visites sur une page frauduleuse avant que quelqu’un ne morde à l’hameçon.
Les experts consacrent beaucoup de temps à l’analyse des sites frauduleux découverts afin d’en apprendre le plus possible sur les auteurs d’hameçonnage et leurs techniques. Il s’avère que les URL utilisées dans les attaques par hameçonnage peuvent leur en dire long sur les attaquants. En 2015, il a été constaté qu’un site frauduleux sur dix était hébergé directement à la racine, sans chemin supplémentaire, par exemple www.phishingsite.com ou www.phishingsite.com/index.html, ce qui indique que les serveurs avaient été spécialement configurés pour héberger des sites frauduleux. Ils avaient donc probablement été achetés spécifiquement pour mener des attaques par hameçonnage. En règle générale, les attaquants piratent un site existant et y injectent du contenu malveillant. Cette évolution est donc préoccupante, car cette configuration du site est difficilement détectable par d’autres moyens de prévention, tels que les pare-feu d’applications web.
Il n’est pas surprenant de constater que 15 % des sites frauduleux étaient hébergés dans des dossiers WordPress, compte tenu du nombre de vulnérabilités graves qui auraient affecté ce système populaire en 2015. Les vulnérabilités non corrigées et/ou non traitées sont facilement exploitées par ceux qui cherchent un endroit où héberger leur code malveillant et leurs sites frauduleux.
En outre, les experts du SOC de F5 soulignent que 20 % des chemins d’URL étaient générés dynamiquement pour chaque victime, ce qui rendait leur blocage difficile avec les mesures de sécurité traditionnelles. Cela contribue également au délai moyen nécessaire, en 2015, pour supprimer ou fermer les sites frauduleux.
La bonne nouvelle, c’est qu’un site frauduleux est supprimé plus rapidement lorsque les identifiants d’utilisateurs finaux ont été volés. La mauvaise nouvelle, c’est que, dans l’intervalle, de nombreux utilisateurs restent sans protection pendant plusieurs heures et ignorent donc le danger potentiel.
Le SOC de F5 recommande de surveiller les domaines dont le nom ressemble à celui des domaines officiels afin de réduire le délai entre leur création et leur détection. De nombreuses fausses pages, même si elles ne sont pas nécessairement hébergées sur des domaines aux noms similaires, contiennent des chaînes de caractères officielles dans l’URL malveillante. De manière générale, le SOC de F5 recommande de rechercher ces termes précis sur Internet. Les attaques par hameçonnage ciblant les établissements financiers situés dans la région EMEA ont tendance à être particulièrement actives pendant les heures ouvrées, du lundi au jeudi. La rapidité est essentielle pour éviter que les consommateurs ne soient victimes d’un vol d’identifiants. Il est donc important de faire analyser et fermer toutes les fausses pages dans les plus brefs délais.
[1] http://www.staffmonitoring.com/P32/stats.htm
[2] http://www.statista.com/statistics/222286/online-banking-penetration-in-leading-european-countries/
Pour en savoir plus sur la protection contre la fraude de F5, consultez la fiche technique de WebSafe ainsi que la fiche technique de MobileSafedatasheet. Pour en savoir plus sur les centres d’opérations de sécurité de F5, consultez la fiche technique des SOC de F5
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.