Quand est-il acceptable de vouloir tout contrôler ? Ce n’est pas idéal dans les interactions sociales, mais lorsqu’il s’agit de gérer le trafic applicatif, disposer d’un contrôle maximal peut être une bonne chose.
Un contrôle précis de la manière dont le trafic interagit avec une application permet d’adapter le fonctionnement de ces applications aux besoins spécifiques de l’entreprise. Les possibilités sont multiples : indiquer directement les destinations vers lesquelles le trafic doit être acheminé ; envoyer le trafic vers un pool, un membre spécifique d’un pool, un port ou un URI ; limiter, si nécessaire, le nombre de connexions qu’une adresse IP cliente peut établir. Avec les outils appropriés, il n’est plus nécessaire de se contenter d’un modèle standardisé régissant les interactions entre le trafic et les applications.
Les outils qui permettent de contrôler précisément ces interactions améliorent les flux de travail. En outre, savoir comment et où ces outils sont utilisés permet de mieux comprendre comment les exploiter encore plus efficacement. Bien souvent, observer le fonctionnement d’un outil est tout aussi important que d’exercer un contrôle accru sur celui-ci, car il est essentiel de savoir ce qui se passe au sein des services qui génèrent les revenus de votre organisation.
Le paysage numérique actuel se caractérise par une diversité et une complexité considérables pour les applications critiques. Disposer d’une solution offrant contrôle et visibilité est indispensable pour toute personne qui gère au quotidien des applications et leur trafic.
Le monde numérique ne se résume pas à des pièces carrées s’insérant dans des trous carrés. Chaque application est unique, tant par sa conception, ses fonctionnalités et son rôle que par l’environnement dans lequel elle évolue. Il est donc nécessaire de disposer d’outils permettant aux applications de s’adapter afin de fonctionner de manière optimale, quelles que soient les exigences en matière de trafic ou de sécurité. Cette personnalisation peut notamment porter sur la manière dont elles reçoivent et gèrent le trafic.
iRules est un puissant langage de script intégré au système BIG-IP, qui fournit les outils nécessaires pour analyser, manipuler et détecter de manière programmatique tous les aspects du trafic réseau. Il est couramment mis en œuvre pour atténuer les risques de sécurité, prendre en charge de nouveaux protocoles et corriger en temps réel les erreurs liées aux applications.
En résumé, iRules fournit aux utilisateurs les outils nécessaires pour définir de manière personnalisée la façon dont BIG-IP traite le trafic, afin qu’ils puissent adapter les flux de trafic réseau aux besoins spécifiques de l’entreprise et des applications, tout en garantissant efficacité et sécurité.
Davantage d’outils à votre disposition avec iRules dans BIG-IP Next
BIG-IP Next enrichit l’ensemble d’outils iRules en vous offrant une meilleure visibilité, un processus de contrôle des révisions plus fluide et plus robuste, ainsi qu’une plus grande flexibilité lors de la validation.
La visibilité est essentielle à la gestion des réseaux. C’est pourquoi fournir des informations détaillées sur les déploiements d’iRule était une priorité pour BIG-IP Next. Dans BIG-IP Next, vous pouvez surveiller où et comment une iRule est déployée afin de gérer des applications complexes et de garantir le respect des politiques de l’organisation.
La mise en œuvre de changements peut être une source de stress, en particulier pour les applications critiques pour l’entreprise. Dans BIG-IP Next, vous pouvez vous appuyer sur une iRule éprouvée pour déployer une iRule nouvelle ou mise à jour, avec l’assurance que votre nouvelle version repose sur une version fonctionnelle, plutôt que d’essayer de créer une nouvelle iRule de toutes pièces.
Accélérer les révisions et fluidifier le workflow permet de gagner du temps et de réduire le risque d’erreurs. C’est pourquoi iRules intègre désormais un nouvel outil de comparaison côte à côte. Pour examiner les modifications entre deux versions, il suffit désormais de sélectionner deux versions d’une iRule et d’utiliser l’outil de détection des changements afin de repérer les différences.
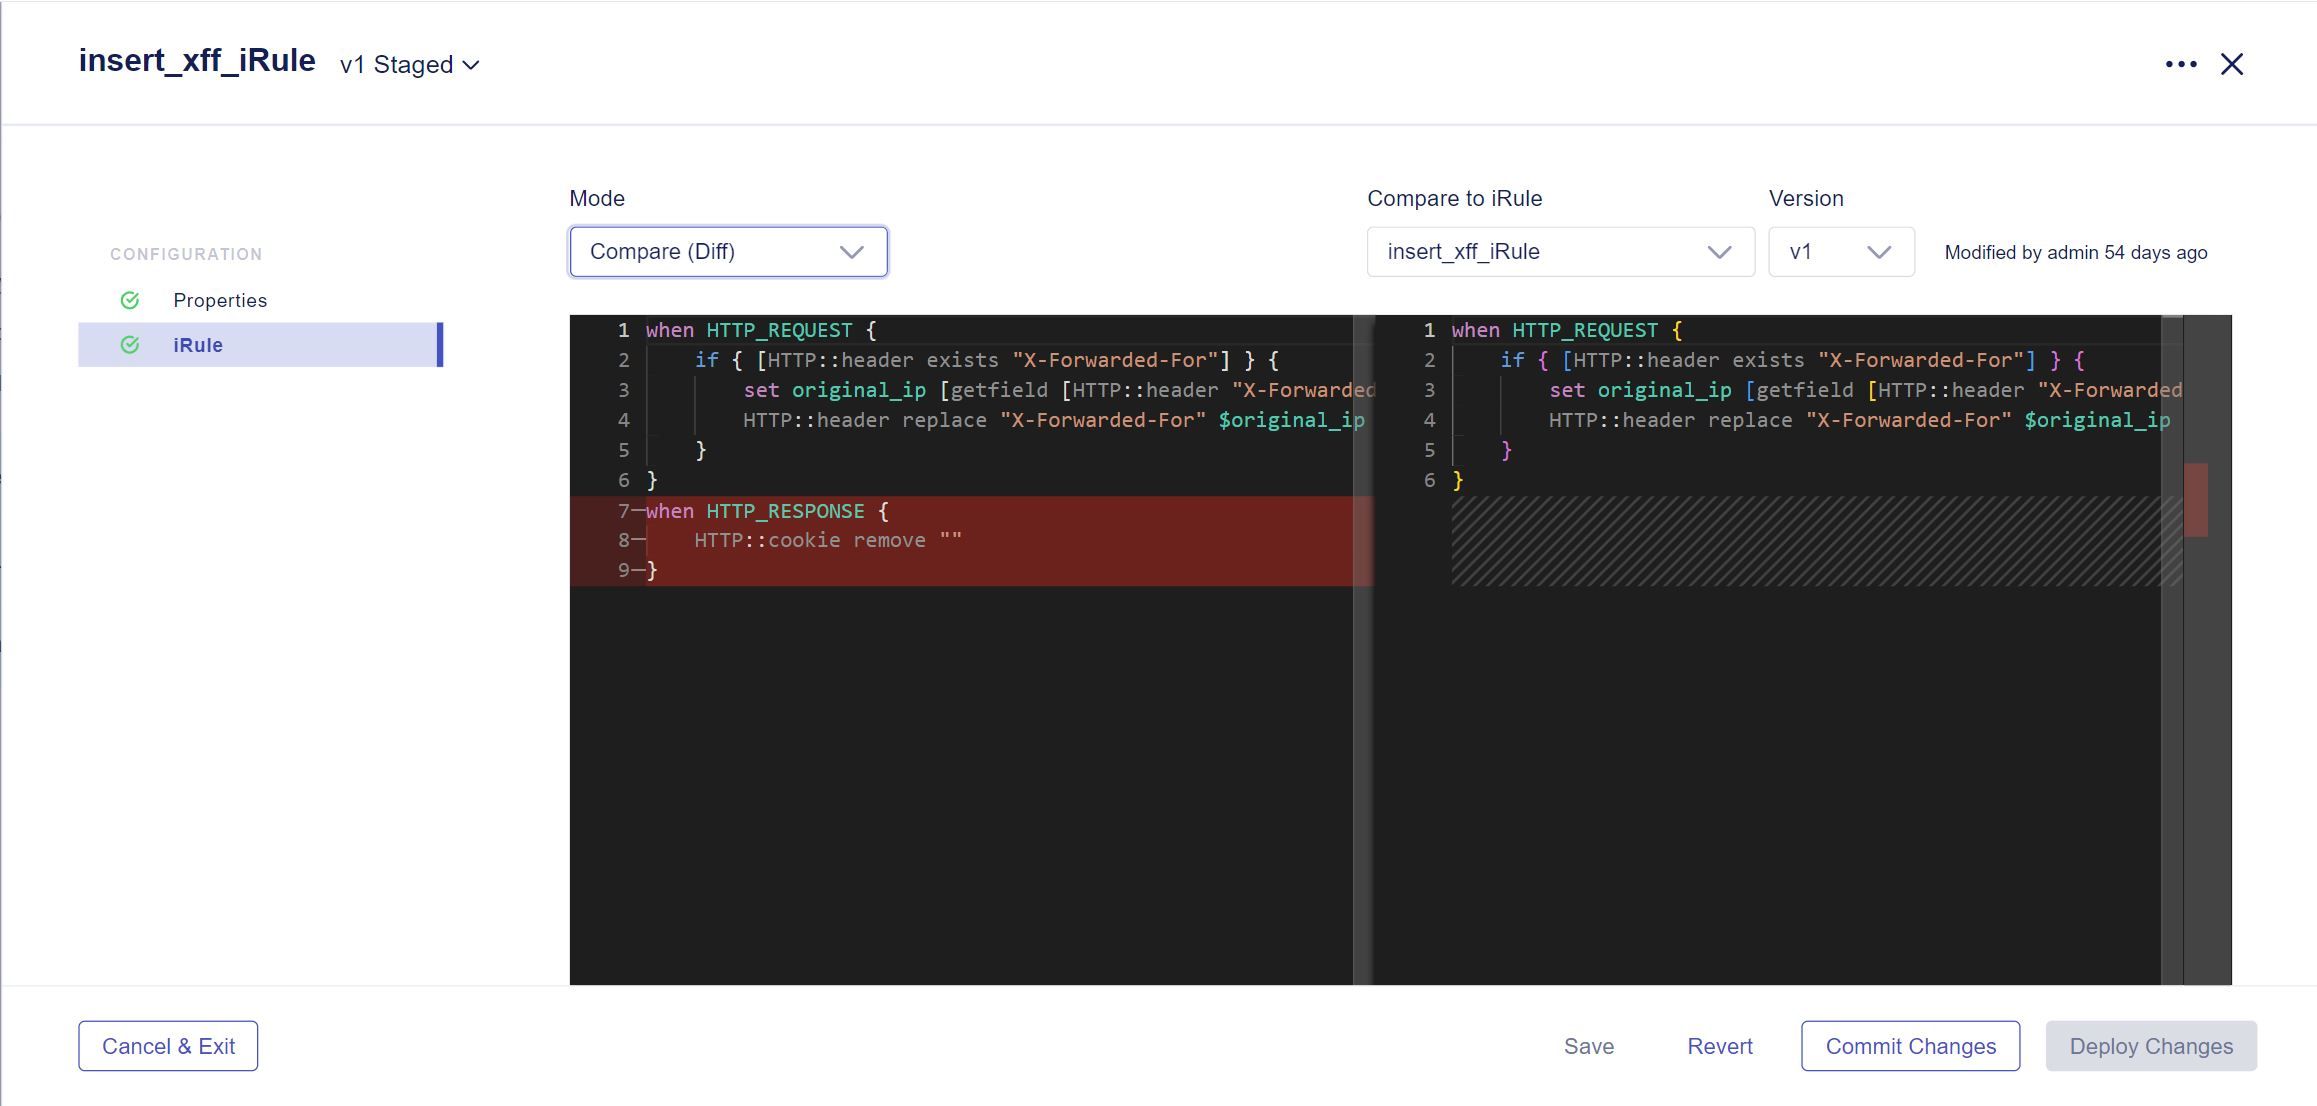
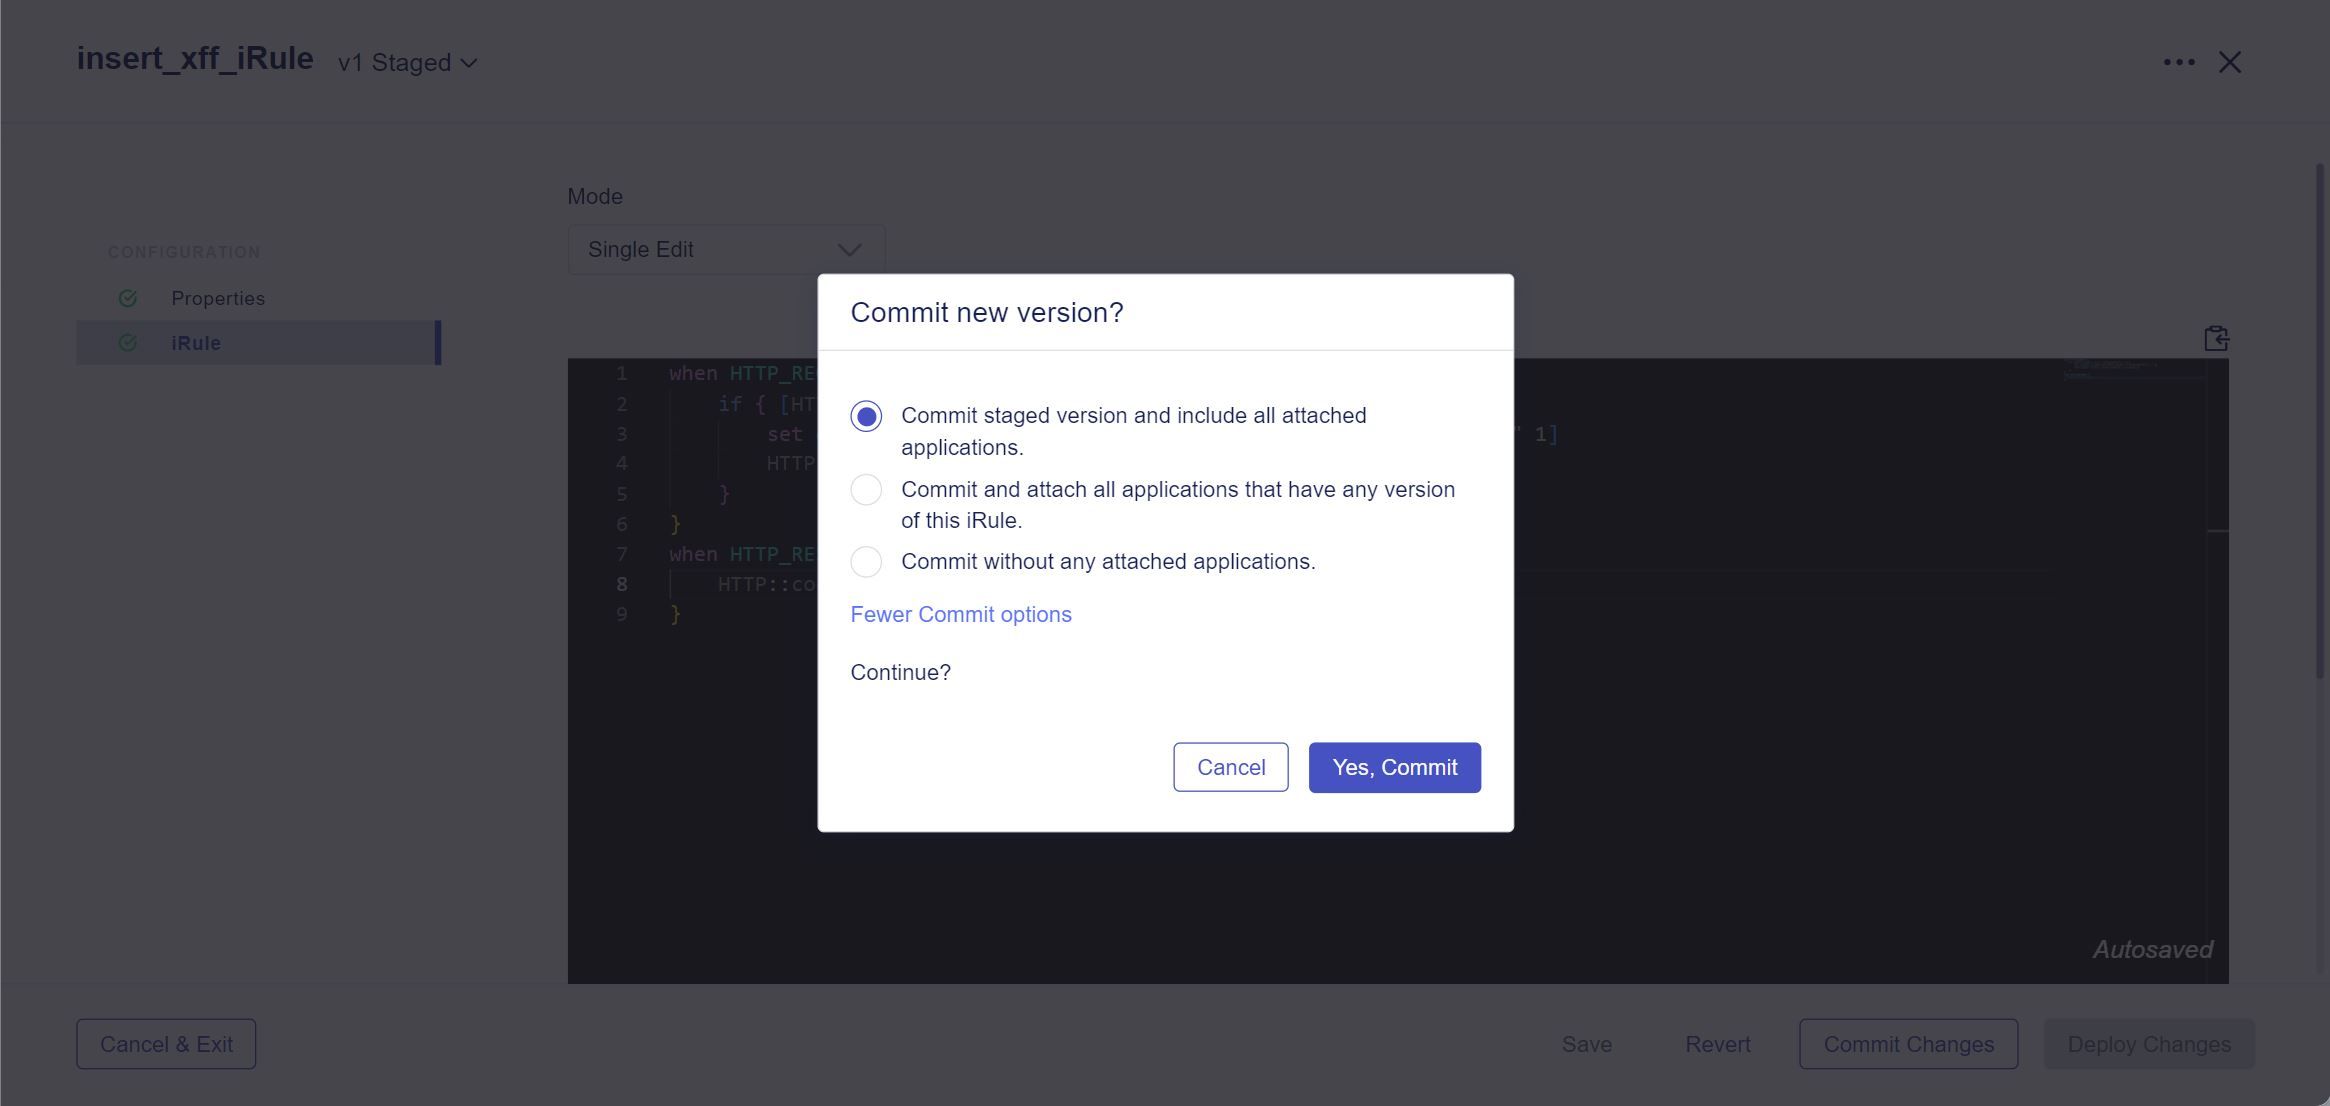
Les erreurs sont une réalité dérangeante de la gestion informatique moderne. Avec BIG-IP Next, vous pouvez éviter qu’elles aient des conséquences disproportionnées sur votre flux de travail. Si la mise à jour d’une iRule ne se déroule pas comme prévu, un retour rapide à une version stable antérieure réduit au minimum les interruptions de service et préserve l’intégrité des opérations réseau.
Maîtriser le périmètre d’impact d’une modification du flux de trafic permet de réduire le risque qu’une erreur de script mette hors ligne une application critique. Grâce aux nouvelles options de validation, les modifications peuvent être mises en œuvre progressivement, ce qui évite les perturbations généralisées et garantit à la fois la tranquillité d’esprit et une disponibilité constante des applications.
Lorsque nous avons développé BIG-IP Next, nous nous sommes efforcés d’améliorer la flexibilité, la précision et la facilité d’utilisation des iRules. Les équipes qui utilisent ces solutions au quotidien méritent des outils qui rendent leurs processus de travail moins contraignants et plus efficaces. Pour en savoir plus sur la manière dont les iRules de BIG-IP Next peuvent alléger la charge de travail, consultez la présentation de la solution ou contactez-nous.
Pour avoir un aperçu des iRules en action dans BIG-IP Next LTM, essayez la démo.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.