Les pare-feu comptent parmi les dispositifs les plus essentiels de l’arsenal de sécurité de toute organisation. La solution BIG-IP Advanced Firewall Manager (AFM) de F5 offre une ligne de défense particulièrement puissante, protégeant les centres de données des fournisseurs de services et des entreprises contre un large éventail de menaces entrantes. Elle rationalise les déploiements F5 et simplifie les configurations de sécurité grâce à des politiques de pare-feu axées sur les applications, contribuant ainsi à préserver leur agilité, leur sécurité et leur disponibilité.
Néanmoins, à mesure qu’une organisation se développe, son réseau s’étend lui aussi. Aujourd’hui, un réseau se compose souvent d’un centre de données sur site, ainsi que de réseaux définis par logiciel (SDN) et de clouds publics. Chacun de ces composants dispose de ses propres mécanismes de contrôle du réseau et de la sécurité. Il n’est pas rare de trouver des réseaux qui s’appuient sur F5 BIG-IP, en complément de pare-feu traditionnels sur site, de SDN et de mécanismes de sécurité cloud.
Dans des environnements aussi hétérogènes, les règles et les objets associés aux équipements qui composent le réseau peuvent très facilement se multiplier. Cela peut entraîner des doublons et une complexité inutiles. Il peut également devenir difficile pour les responsables de la sécurité de bénéficier d’une visibilité en temps réel sur l’ensemble de leur réseau complexe et multifournisseur, alors qu’elle leur est indispensable pour analyser les risques et produire les rapports nécessaires aux audits de conformité. Et cela, sans même tenir compte des autres équipements de sécurité provenant d’autres fournisseurs qu’une entreprise classique peut également déployer dans l’ensemble de son infrastructure.
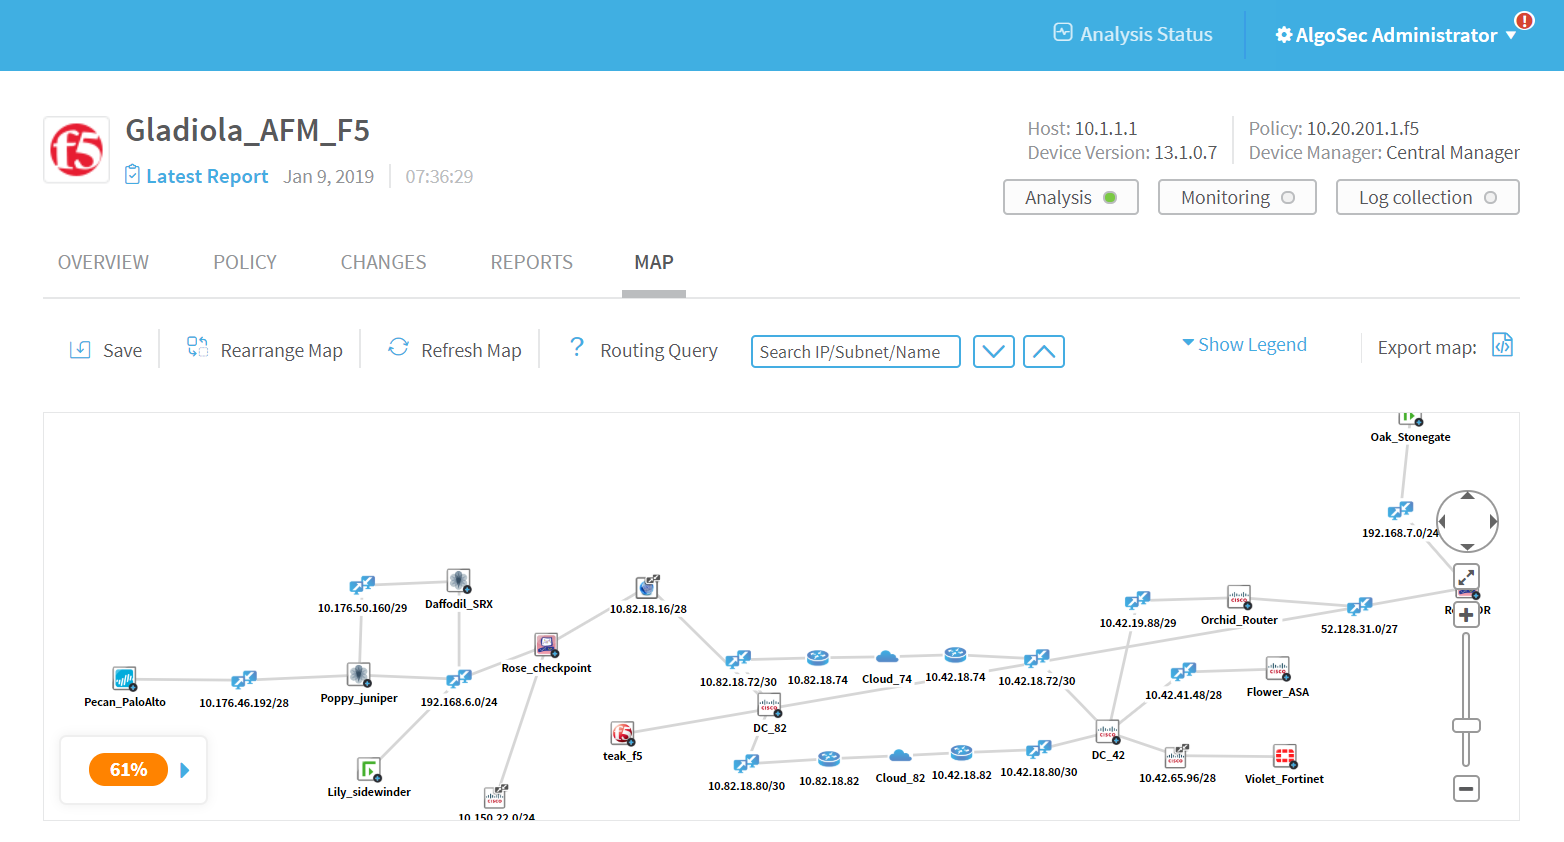
Pour relever ce défi, AlgoSec a travaillé en étroite collaboration avec F5 afin d’étendre les riches fonctionnalités dont les clients bénéficient déjà à l’ensemble de leur infrastructure de sécurité réseau multifournisseur. La solution de gestion de la sécurité d’AlgoSec est la seule à prendre entièrement en charge à la fois BIG-IP AFM de F5 et BIG-IP Local Traffic Manager (LTM). Ainsi, les clients communs bénéficient d’une visibilité globale et d’une orchestration de la gestion de la sécurité pour leurs déploiements F5, ainsi que pour de nombreux autres dispositifs de sécurité au sein de leur environnement réseau, qu’ils soient physiques, virtuels ou dans le cloud, le tout depuis une interface unique.
En utilisant AlgoSec conjointement avec BIG-IP AFM et LTM, les équipes de sécurité et informatiques des organisations peuvent :
- Visualisez, analysez et simulez des environnements complexes de sécurité réseau sur l’ensemble de l’infrastructure de sécurité, notamment le cloud, les pare-feu et les réseaux SDN
- Générez automatiquement des rapports de conformité prêts pour l’audit couvrant leurs équipements F5 et l’ensemble de leur parc réseau multifournisseur
- Utilisez AlgoSec pour identifier automatiquement les applications métier prises en charge par chaque règle de politique F5
- Auditez, nettoyez et optimisez facilement les règles et les objets de pare-feu de F5 Advanced Firewall Manager
- Effectuez des analyses complètes des risques sur l’ensemble du déploiement F5 et du réseau multifournisseur
Concrètement, cela signifie que si des modifications des politiques de sécurité ou de la connectivité sont prévues, les équipes réseau et sécurité peuvent évaluer leur impact sur les applications métier et les autres contrôles de sécurité dans l’ensemble de l’infrastructure réseau de l’entreprise. Cela élimine les risques de mauvaises configurations et d’interruptions des applications en permettant d’évaluer l’impact de toute modification avant sa mise en œuvre. Cela garantit également que les politiques de sécurité sont appliquées et maintenues automatiquement et de manière cohérente, sans recourir à des processus manuels chronophages et sources d’erreurs, ce qui accélère les processus de changement et améliore l’agilité de l’entreprise.
Pourquoi ne pas découvrir comment AlgoSec peut vous aider à harmoniser la gestion de la sécurité de vos déploiements F5 avec celle du reste de votre réseau ? Consultez la page consacrée au cas d’usage de F5 pour découvrir comment AlgoSec fonctionne avec F5 AFM et LTM, ou rendez-vous sur le site web d’AlgoSec pour en savoir plus.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.