
F5 a lancé F5 Distributed Cloud Services en 2022, afin de fournir une protection des applications web et des API aux entreprises qui ont besoin d’une solution de sécurité en périphérie proposée sous forme de service. Dans le monde interconnecté d’aujourd’hui, les cybermenaces se multiplient et les organisations doivent être prêtes à protéger leurs infrastructures critiques contre de nouveaux types d’attaques en constante évolution. L’un des types de cyberattaques les plus courants est l’attaque par déni de service distribué (DDoS), qui peut mettre hors service même les plus grands sites web et services en ligne.
Récemment, un important groupe de hacktivistes prorusses connu sous le nom de Killnet a lancé une attaque DDoS sophistiquée de couche 7 contre une grande organisation européenne. L’attaque visait à submerger les serveurs de l’entreprise avec un volume massif de trafic, rendant l’accès au site web difficile pour les utilisateurs, avec un pic de trafic malveillant atteignant 120 000 requêtes par seconde. Toutefois, grâce aux efforts du centre des opérations de sécurité de F5 (SOC) et aux capacités avancées d’atténuation des attaques DDoS de F5 Distributed Cloud Services, l’attaque est efficacement contrée et le site web est resté opérationnel pendant toute sa durée. Cette attaque s’inscrit dans le cadre de plusieurs campagnes DDoS menées par ce groupe au cours des dernières semaines.
Remarque : il s’agit d’une campagne d’attaques en cours depuis plus d’une semaine, et nous parvenons à contrer ces attaques au moment même où cet article de blog est rédigé.
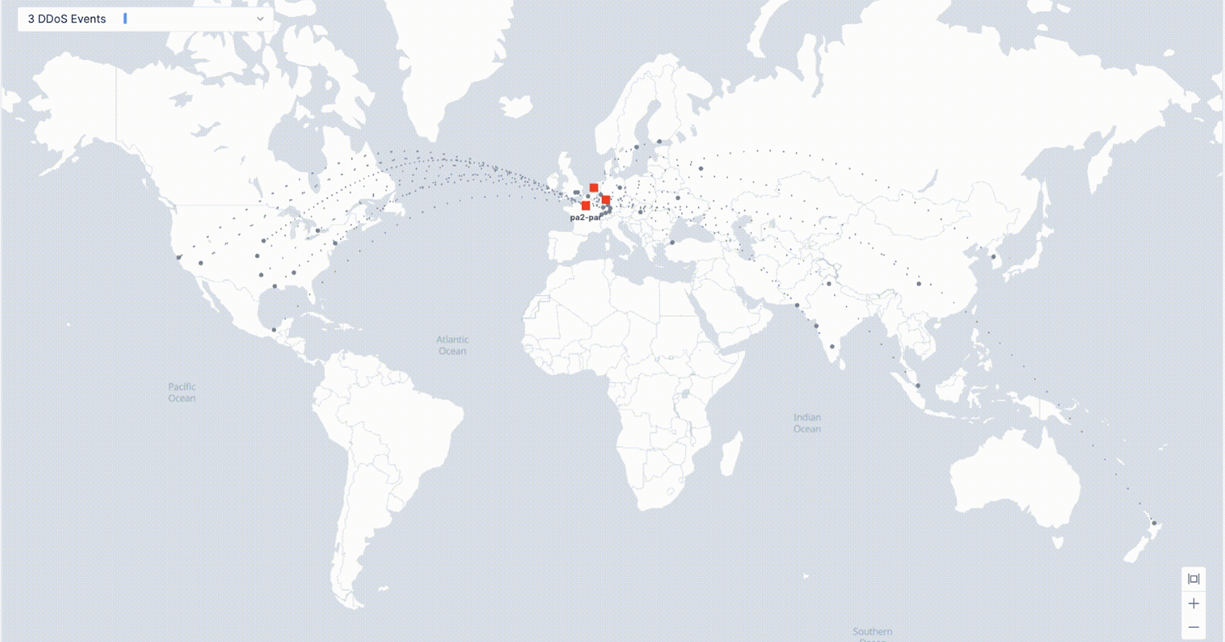
Cette attaque DDoS spécifique provenait de plusieurs endroits à travers le monde. Les points gris sur la carte ci-dessus représentent les origines de l’attaque, tandis que les encadrés rouges représentent les points de présence du réseau mondial de F5 où le trafic malveillant visant l’application est filtré et le trafic légitime autorisé.
L’une des principales caractéristiques des attaques de Killnet est qu’elles ciblent la couche applicative (L7). Ces attaques sont particulièrement difficiles à détecter et à atténuer, car elles consistent souvent à imiter le comportement normal des utilisateurs (ce qui les rend difficiles à distinguer du trafic légitime), à exploiter plusieurs vecteurs d’attaque applicatifs et à adapter leurs outils, notamment en changeant régulièrement de localisation source, d’adresse IP et d’autres composants de l’attaque.
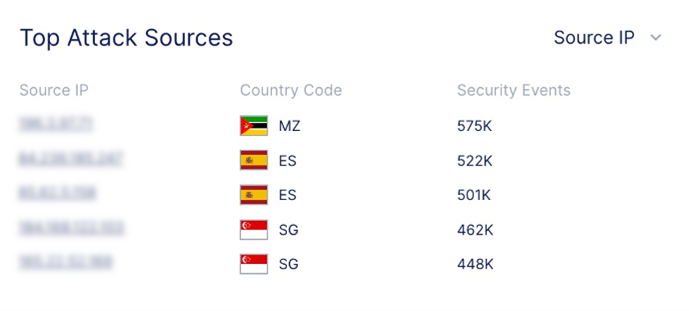
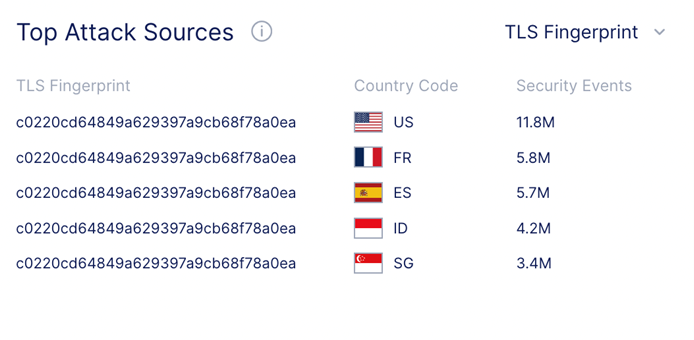
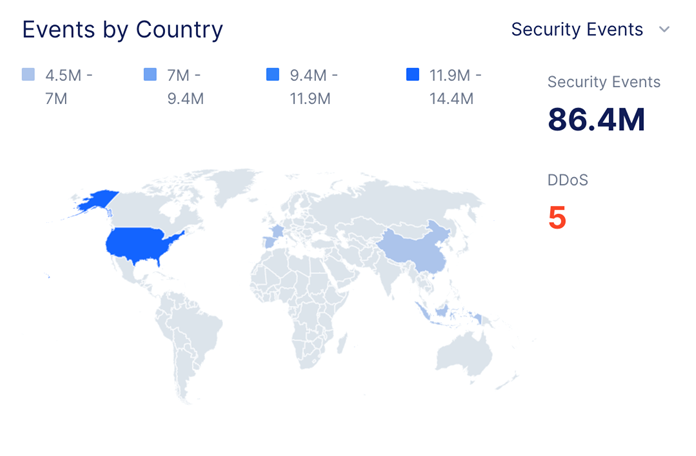
Le trafic d’attaque ne provient que de 3 empreintes TLS différentes, bien que sa source soit répartie entre 35 adresses IP et 19 pays. Nous constatons que 72 % du trafic d’attaque provient d’une seule empreinte TLS, illustrée dans l’image ci-dessus. Cette empreinte a été associée au logiciel malveillant Tofsee, les systèmes infectés par Tofsee étant utilisés au sein d’un botnet DDoS.
Le SOC de F5 emploie diverses stratégies pour se défendre contre l’attaque, notamment le filtrage du trafic, l’analyse des adresses IP et la limitation du débit. L’équipe peut ainsi identifier et bloquer uniquement le trafic malveillant, tout en permettant au trafic légitime de continuer à accéder au site web. L’utilisation par l’équipe de renseignements en temps réel sur les menaces et de fonctionnalités d’atténuation automatique des attaques DDoS de couche 7 constitue un autre élément essentiel d’une atténuation efficace. Ces outils ont permis de bloquer en temps réel certains aspects de cette attaque, sans intervention humaine. Grâce à ces informations, l’équipe peut garder une longueur d’avance sur les attaquants et adapter rapidement ses défenses à mesure que l’attaque évolue dans différentes zones géographiques, depuis diverses adresses IP et par de nouveaux vecteurs d’attaque.
L’atténuation réussie des attaques DDoS de couche 7 menées par Killnet et d’autres groupes marque l’avènement d’une nouvelle normalité. Pour en savoir plus sur les attaques DDoS, consultez notre rapport F5 Labs 2023 sur les tendances des attaques DDoS (« F5 Labs 2023 DDoS Attack Trends »). Ce récapitulatif de l’attaque souligne l’importance de disposer d’une infrastructure de sécurité multicouche et d’une équipe de sécurité bien formée, prête à intervenir en temps réel. En combinant le filtrage du trafic, la limitation du débit, le nettoyage du trafic DDoS dans le cloud, les renseignements sur les menaces en temps réel et un solide plan de reprise après sinistre, les entreprises peuvent se protéger même contre les attaques DDoS les plus sophistiquées visant leur infrastructure et leurs applications.
Si vous subissez une attaque perturbatrice et avez besoin d’une intégration d’urgence aux services F5 Distributed Cloud, contactez notre ligne d’assistance d’urgence au : (866) 329-4253 ou au +1 (206) 272-7969
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.