Le simple fait d’évoquer la sécurité comme un frein à l’adoption du cloud suffit souvent à faire lever les yeux au ciel aux experts et à leur arracher un profond soupir.
Et s’il est vrai que la sécurité dans le cloud a fait beaucoup de progrès, elle reste néanmoins une préoccupation pour les clients.
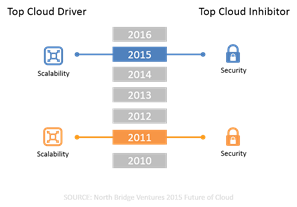
Prenons les derniers résultats de l’enquête menée par North Bridge Ventures. Le principal moteur de l’adoption du cloud ? Le même qu’en 2011 : l’évolutivité. Le principal frein ? Vous l’aurez deviné : la sécurité. Et cela n’a pas changé non plus depuis le lancement de l’enquête.
Cela pourrait s’expliquer par le fait que, bon sang, les préoccupations en matière de sécurité augmentent au même rythme que les menaces depuis quatre ans. Les failles se multiplient et nous sommes constamment assaillis par de nouvelles attaques liées à d’autres technologies émergentes telles que l’Internet des objets.
Il faut aussi tenir compte du fait que les services cloud n’ont pas tous évolué au même rythme. Certes, les fournisseurs de services cloud ont fait un travail remarquable en proposant des contrôles de sécurité pour les ressources qu’ils gèrent, et certains ont même mis en place des services rudimentaires de sécurité des applications. Mais au-dessus de l’hyperviseur, le principe de prudence de l’acheteur reste de mise. Il incombe au client de fournir les services centrés sur les applications nécessaires pour véritablement sécuriser les applications, les API et les données qu’elles échangent avec les utilisateurs.
Les métiers et l’informatique vivent dans le présent, dans un monde où les attaques sont aujourd’hui complexes et sophistiquées, et où les échecs entraînent de lourdes conséquences. Les entreprises modernes s’appuient sur des solutions de sécurité modernes. Des solutions qui ont évolué au même rythme que les menaces et offrent les capacités de sécurité complètes nécessaires pour protéger les applications et les API d’aujourd’hui. Et elles ne se contentent pas de s’y fier : elles les exigent.
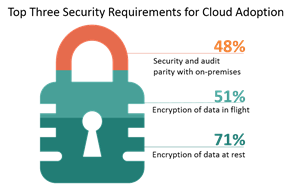
Notre dernier rapport « État des lieux de la fourniture d’applications » a révélé que l’une des principales exigences des entreprises en matière de sécurité pour adopter le cloud est la parité entre les services de sécurité sur site et dans le cloud, juste après le chiffrement des données en transit et au repos.
C’est pourquoi il est impératif que les solutions de sécurité sur lesquelles les entreprises et les services informatiques s’appuient aujourd’hui sur site soient également disponibles dans le cloud. Car si les entreprises recherchent l’agilité et l’évolutivité efficace du cloud, les professionnels de la sécurité exigent de pouvoir protéger les applications de la même manière, quel que soit l’endroit où elles sont déployées.
C’est pourquoi l’Alberta Motor Association (AMA) a fait appel à F5 pour l’aider à sécuriser les applications critiques déployées dans le cloud d’Amazon, afin de concilier la nécessité de commercialiser les applications plus rapidement et celle de ne pas compromettre la sécurité. En effet, tous les services applicatifs de F5 sont disponibles dans de nombreux clouds, notamment AWS, et proposés selon différents modèles de consommation flexibles, adaptés aux budgets comme aux environnements.
En prenant en charge le déploiement dans les environnements cloud et en offrant un environnement transparent de gestion et d’orchestration (MANO) via F5 BIG-IQ et les API F5, les clients peuvent garantir la cohérence opérationnelle tout en bénéficiant de l’agilité du cloud et du DevOps pour le provisionnement, l’évolutivité et la sécurité. Cette cohérence opérationnelle, notamment grâce à la standardisation, contribue non seulement à garantir la sécurité sur site et dans le cloud, mais aussi à accélérer la mise sur le marché, un facteur essentiel pour permettre aux entreprises de mener à bien des initiatives applicatives qui améliorent la productivité tout en augmentant les bénéfices.
Pour en savoir plus sur l’expérience d’AMA, consultez cette étude de cas qui retrace son parcours vers un cloud sécurisé en partenariat avec F5 et Amazon Web Services.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.