Alors que les univers du DevOps et du NetOps convergent et que les environnements de conteneurs intègrent des définitions traditionnellement employées dans le domaine des réseaux, il semble judicieux d’examiner l’utilisation du terme « ingress », souvent source de confusion, dans le contexte du chemin de données et des environnements de conteneurs.
Les termes « ingress » et « egress » sont traditionnellement utilisés pour décrire le sens du trafic sur le réseau du point de vue du centre de données. « Ingress » désigne le trafic entrant, tandis qu’« egress » désigne le trafic sortant.
À mesure que les environnements de conteneurs ont gagné en maturité, le terme « ingress » a acquis une définition très précise, axée sur les applications.
Ingress. Objet d’API qui gère l’accès externe aux services d’un cluster, généralement via HTTP. Ingress peut assurer l’équilibrage de charge, la terminaison SSL et l’hébergement virtuel basé sur les noms.
Il est important de prendre un instant pour noter qu’une ressource Ingress, telle que définie dans un environnement Kubernetes, décrit des fonctionnalités censées s’exécuter au sein même du périmètre du conteneur.
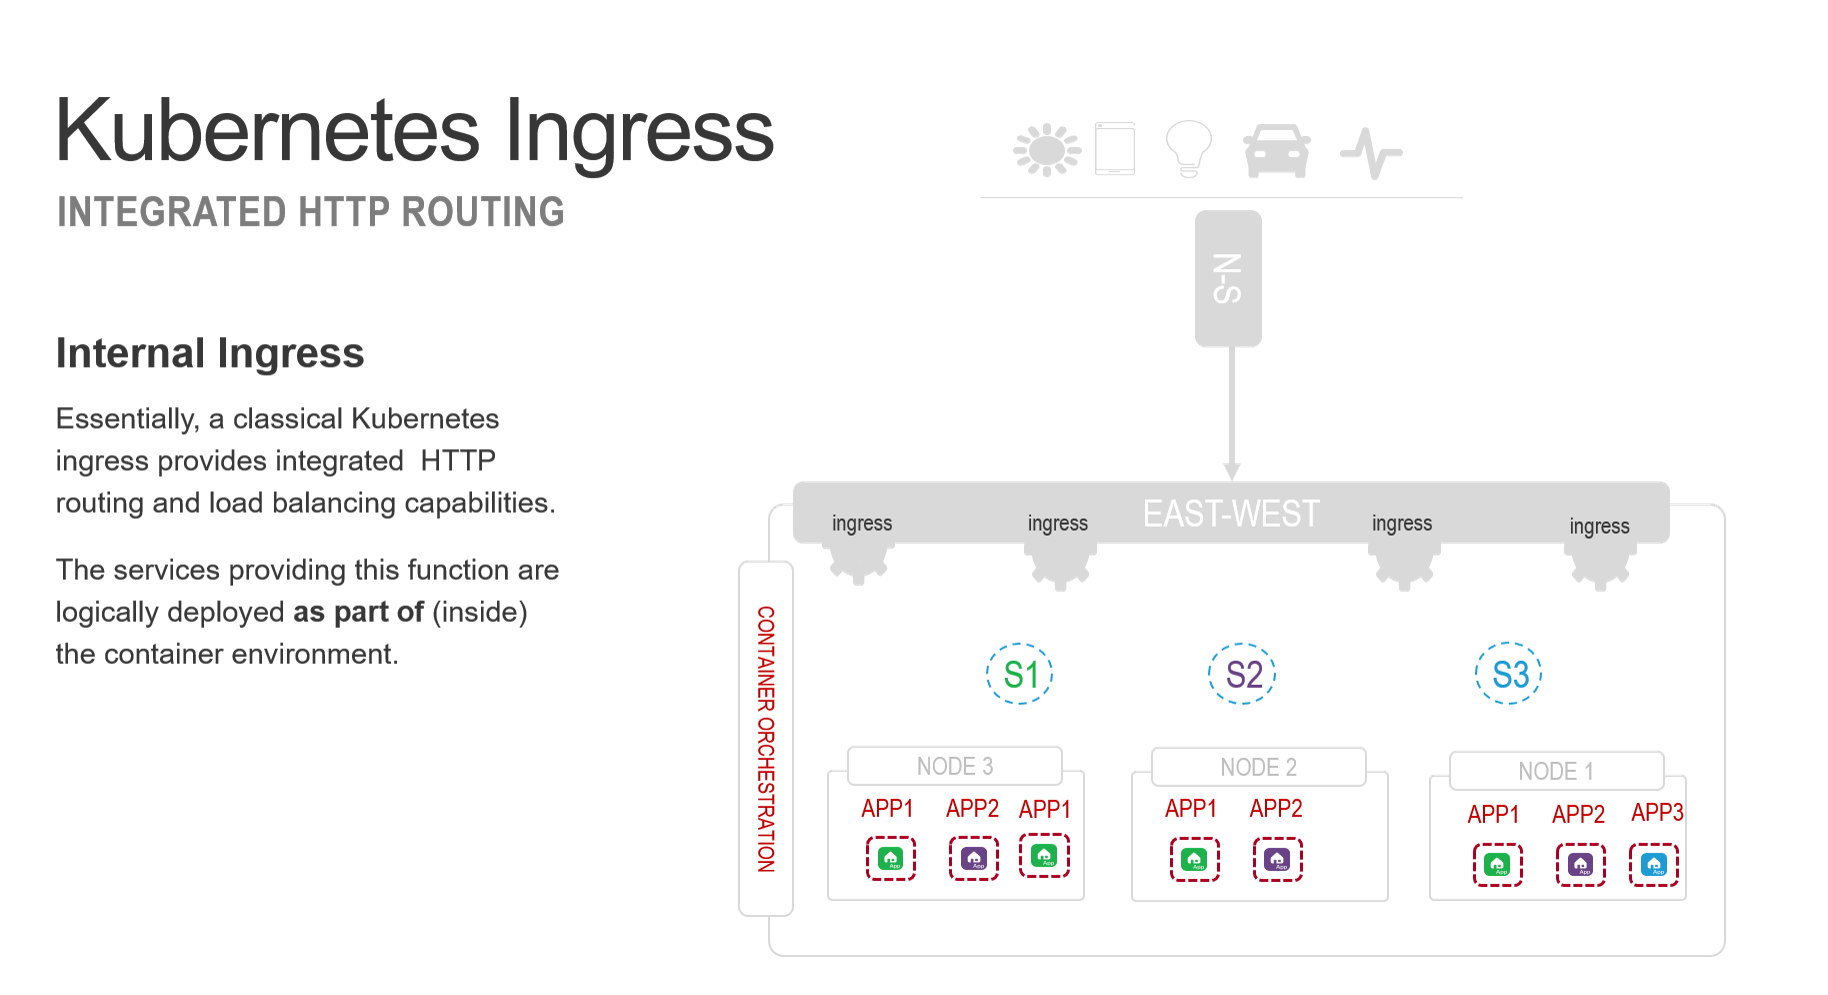
Chaque ingress est un proxy inverse qui accepte les requêtes externes et, selon les règles définies par la ressource ingress de Kubernetes, les dirige vers le service Kubernetes approprié. Le service répartit ensuite la charge des requêtes entre un ensemble de conteneurs associés, généralement au moyen d’algorithmes natifs d’équilibrage de charge de couche 4 (TCP). C’est l’un des moyens permettant de présenter une API unifiée au monde extérieur. L’ingress analyse les appels d’API (le chemin URI) et les distribue aux microservices appropriés, hébergés dans des conteneurs au sein du cluster de conteneurs.
F5 offre les mêmes fonctionnalités qu’un ingress Kubernetes classique, auxquelles s’ajoutent le routage SNI et l’équilibrage de charge de couche 4 (TCP). Le routage SNI (Server Name Indication) est particulièrement utile pour les organisations qui souhaitent chiffrer de bout en bout les échanges de messages via TLS, car il permet à F5 d’acheminer correctement les requêtes à partir des informations contenues dans les en-têtes, sans déchiffrer la charge utile ni le message proprement dit. Bien que cela limite les traitements pouvant être appliqués à la requête — il est par exemple impossible d’y rechercher du contenu malveillant —, cette fonctionnalité apporte la prise en charge nécessaire aux architectures dans lesquelles le contenu doit rester chiffré pour des raisons réglementaires ou opérationnelles. L’équilibrage de charge de couche 4 (TCP) est souvent utilisé en dehors d’un environnement de conteneurs afin de faire évoluer les services d’ingress de type Kubernetes.
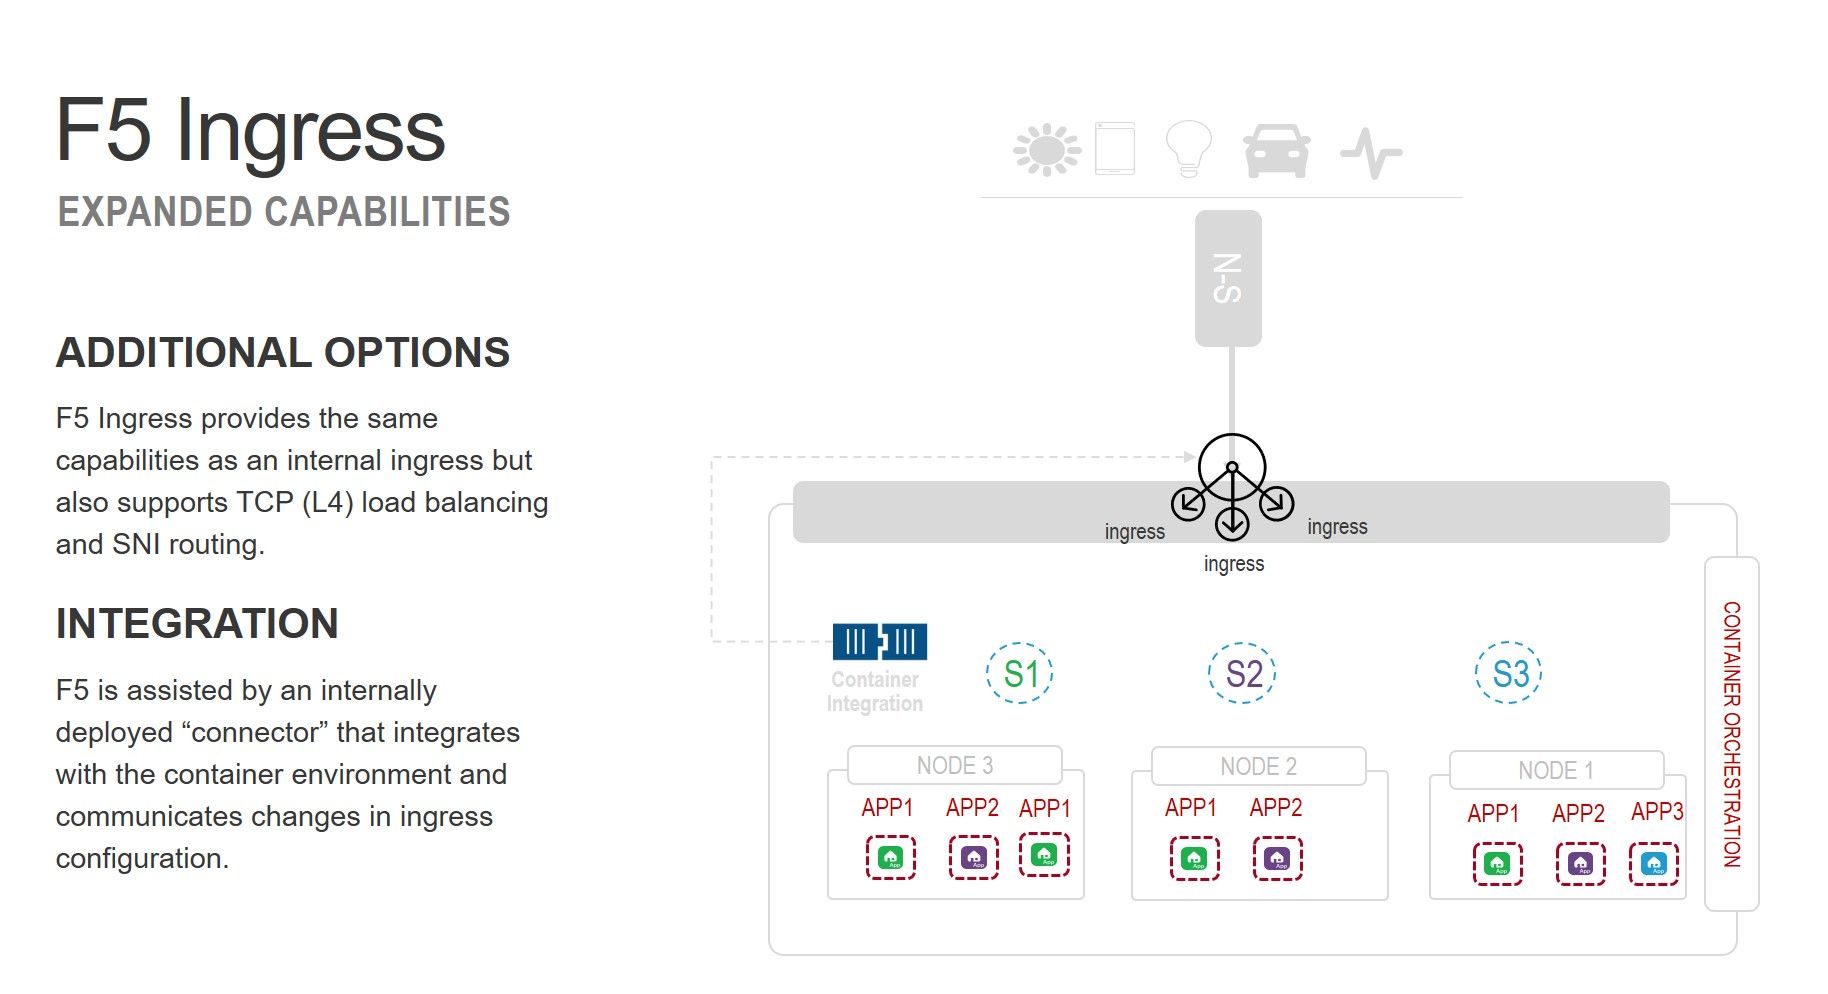
F5 est généralement déployé en dehors de l’environnement de conteneurs. Il est souvent utilisé comme solution d’équilibrage de charge pour exposer les clusters à l’extérieur, c’est-à-dire pour fournir un accès public aux services constitués d’un cluster de conteneurs. Une enquête de la CNCF a révélé que 67 % des personnes interrogées choisissent un équilibreur de charge pour exposer les services du cluster à l’extérieur, tandis que 33 % utilisent les fonctionnalités d’Ingress (L7).
Afin de fournir les mêmes fonctionnalités qu’un contrôleur d’entrée Kubernetes, un « connecteur » natif pour les conteneurs est utilisé pour faciliter la mise à jour des règles qui définissent la gestion du trafic. Ce connecteur réside au sein de l’orchestrateur de conteneurs et s’y intègre (généralement Kubernetes, mais Red Hat OpenShift est également très répandu). La communication avec le contrôleur d’entrée F5 s’effectue via une API. Les mises à jour comprennent les modifications apportées aux définitions des ressources d’entrée (règles de routage HTTP), ainsi que les changements de configuration, tels que le lancement ou la suppression d’une instance de conteneur ayant une incidence sur la définition actuelle d’un service.
L’avantage de F5 par rapport aux services d’entrée simples réside dans la possibilité d’appliquer des fonctionnalités avancées au trafic entrant et sortant. Avec F5, il est possible de renforcer la sécurité, d’enrichir les en-têtes et d’appliquer des optimisations de performances propres à chaque client, sans modifier l’environnement ou l’architecture des conteneurs, ni l’application elle-même.
Ressources supplémentaires :
- Consultez la documentation : F5 Container Ingress Services
- Télécharger depuis le Docker Store : F5 Container Ingress Services
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.