
Le système de noms de domaine (DNS) est l’un des protocoles les plus importants d’Internet. Il est souvent qualifié d’« annuaire téléphonique d’Internet » (bien que la plupart des experts du DNS détestent cette description).
En termes simples, le DNS facilite la navigation sur Internet en permettant aux utilisateurs de saisir des noms de domaine plutôt que des adresses IP numériques. Par exemple, si vous souhaitez consulter le site web de F5, au lieu de mémoriser l’adresse physique (adresse IP) du serveur web de F5, il vous suffit de saisir « www.f5.com » dans votre navigateur web. Le DNS se charge alors de fournir à votre système d’exploitation l’adresse IP du site web de F5.
Le DNS est un drôle d’animal : il s’agit d’un ancien protocole (la première RFC remonte à 1987) qui n’a pas évolué pendant un certain temps, mais qui a bénéficié ces dernières années de nombreuses évolutions intéressantes visant à renforcer la sécurité, notamment le DNS sur TLS (DoT) et le DNS sur HTTPS (DoH).
Prévenir les pannes DNS
Un autre adage bien connu des spécialistes du DNS dit : « C’est toujours le DNS. » Bien entendu, ce n’est pas toujours le cas, mais il est vrai que le moindre dysfonctionnement du DNS se remarque immédiatement.
Les récentes pannes DNS, telles que celles rencontrées par Zoom (avril 2025) ou Cloudflare (juillet 2024) confirment clairement que les pannes en général, et les pannes DNS en particulier, peuvent survenir, quel que soit le niveau de redondance des systèmes. Qu’il s’agisse d’un problème de routage, d’un bug logiciel ou d’une erreur de configuration humaine, il est presque impossible de garantir qu’un système sera toujours opérationnel.
Comment pouvons-nous atténuer ce problème ?
Le moyen le plus simple d’éviter qu’une panne DNS ne rende votre présence en ligne totalement inaccessible consiste à utiliser plusieurs fournisseurs DNS.
Le protocole DNS intègre des mécanismes permettant d’ajouter des services DNS secondaires grâce aux transferts de zone.
Cela signifie que chaque fois qu’une modification est effectuée chez votre fournisseur DNS principal, un message de notification (NOTIFY) est envoyé à votre ou vos fournisseurs secondaires, qui demandent alors à récupérer les dernières modifications.
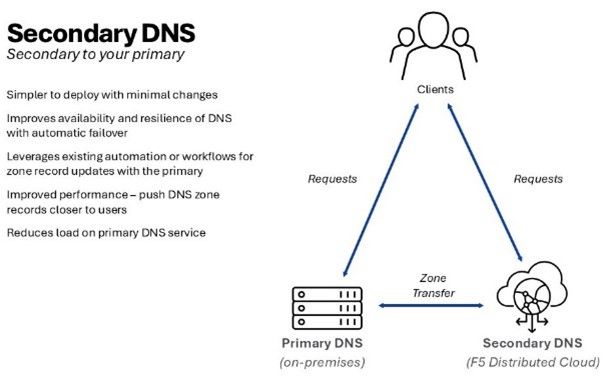
Avantages de l’utilisation de plusieurs fournisseurs DNS
En plus de disposer d’un « plan B » en cas de problème chez l’un de vos fournisseurs DNS, le recours à plusieurs fournisseurs DNS dans votre environnement présente les avantages suivants :
- Diversité logicielle : Le fournisseur B utilisera probablement un logiciel DNS différent de celui du fournisseur A. Ainsi, si un bug touche A, il ne devrait pas (espérons-le) affecter B.
- Redondance réseau : Les fournisseurs DNS traitent les requêtes DNS depuis leur propre réseau. Ainsi, même si le service DNS est toujours opérationnel, une panne de réseau le rendra indisponible. Le recours à un second fournisseur DNS utilisant un réseau/ASN (système autonome) différent permet de réduire ce risque.
- Latence : Une faible latence est essentielle pour obtenir rapidement des réponses DNS. Cependant, certains réseaux offrent une meilleure latence que d’autres dans certaines régions. Faire appel à un autre fournisseur peut donc contribuer à garantir une bonne latence partout dans le monde.
Comment F5 peut vous aider
N’attendez pas la prochaine panne DNS pour chercher des solutions ! F5 propose des services DNS primaires et secondaires via notre réseau Anycast, protégés par les F5 Distributed Cloud Services. Consultez cet article pour en savoir plus : La puissance du « & » : solution DNS hybride de F5 | DevCentral
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.