La banque moderne sur mobile
Les appareils mobiles deviennent rapidement l’outil privilégié des utilisateurs du numérique, ce qui a également des répercussions sur le secteur financier. La nouvelle génération a besoin de services bancaires adaptés aux appareils mobiles. Selon les conclusions de la Réserve fédérale, 67 % des 18-29 ans utilisent les services bancaires mobiles. La sécurité constitue le principal frein à leur adoption. La mobilité étant une force irrésistible, les organisations doivent comprendre ce vecteur de risque afin de planifier correctement leur réponse et d’atténuer les menaces. Cet article présente certaines des vulnérabilités les plus notables — et les plus exploitées — dans le domaine des appareils mobiles.
Qu’est-ce qu’un logiciel malveillant mobile ?
Comme tout logiciel malveillant, un logiciel malveillant mobile est un code conçu pour attaquer un smartphone ou un appareil similaire. L’histoire des logiciels malveillants mobiles remonte au moins à l’an 2000, lorsque le premier logiciel malveillant mobile connu, « TIMOFONICA », a été détecté par des chercheurs. En 2016, des logiciels malveillants tels que « Godless », capables de rooter jusqu’à 90 % des appareils Android, ont été repérés dans la nature.
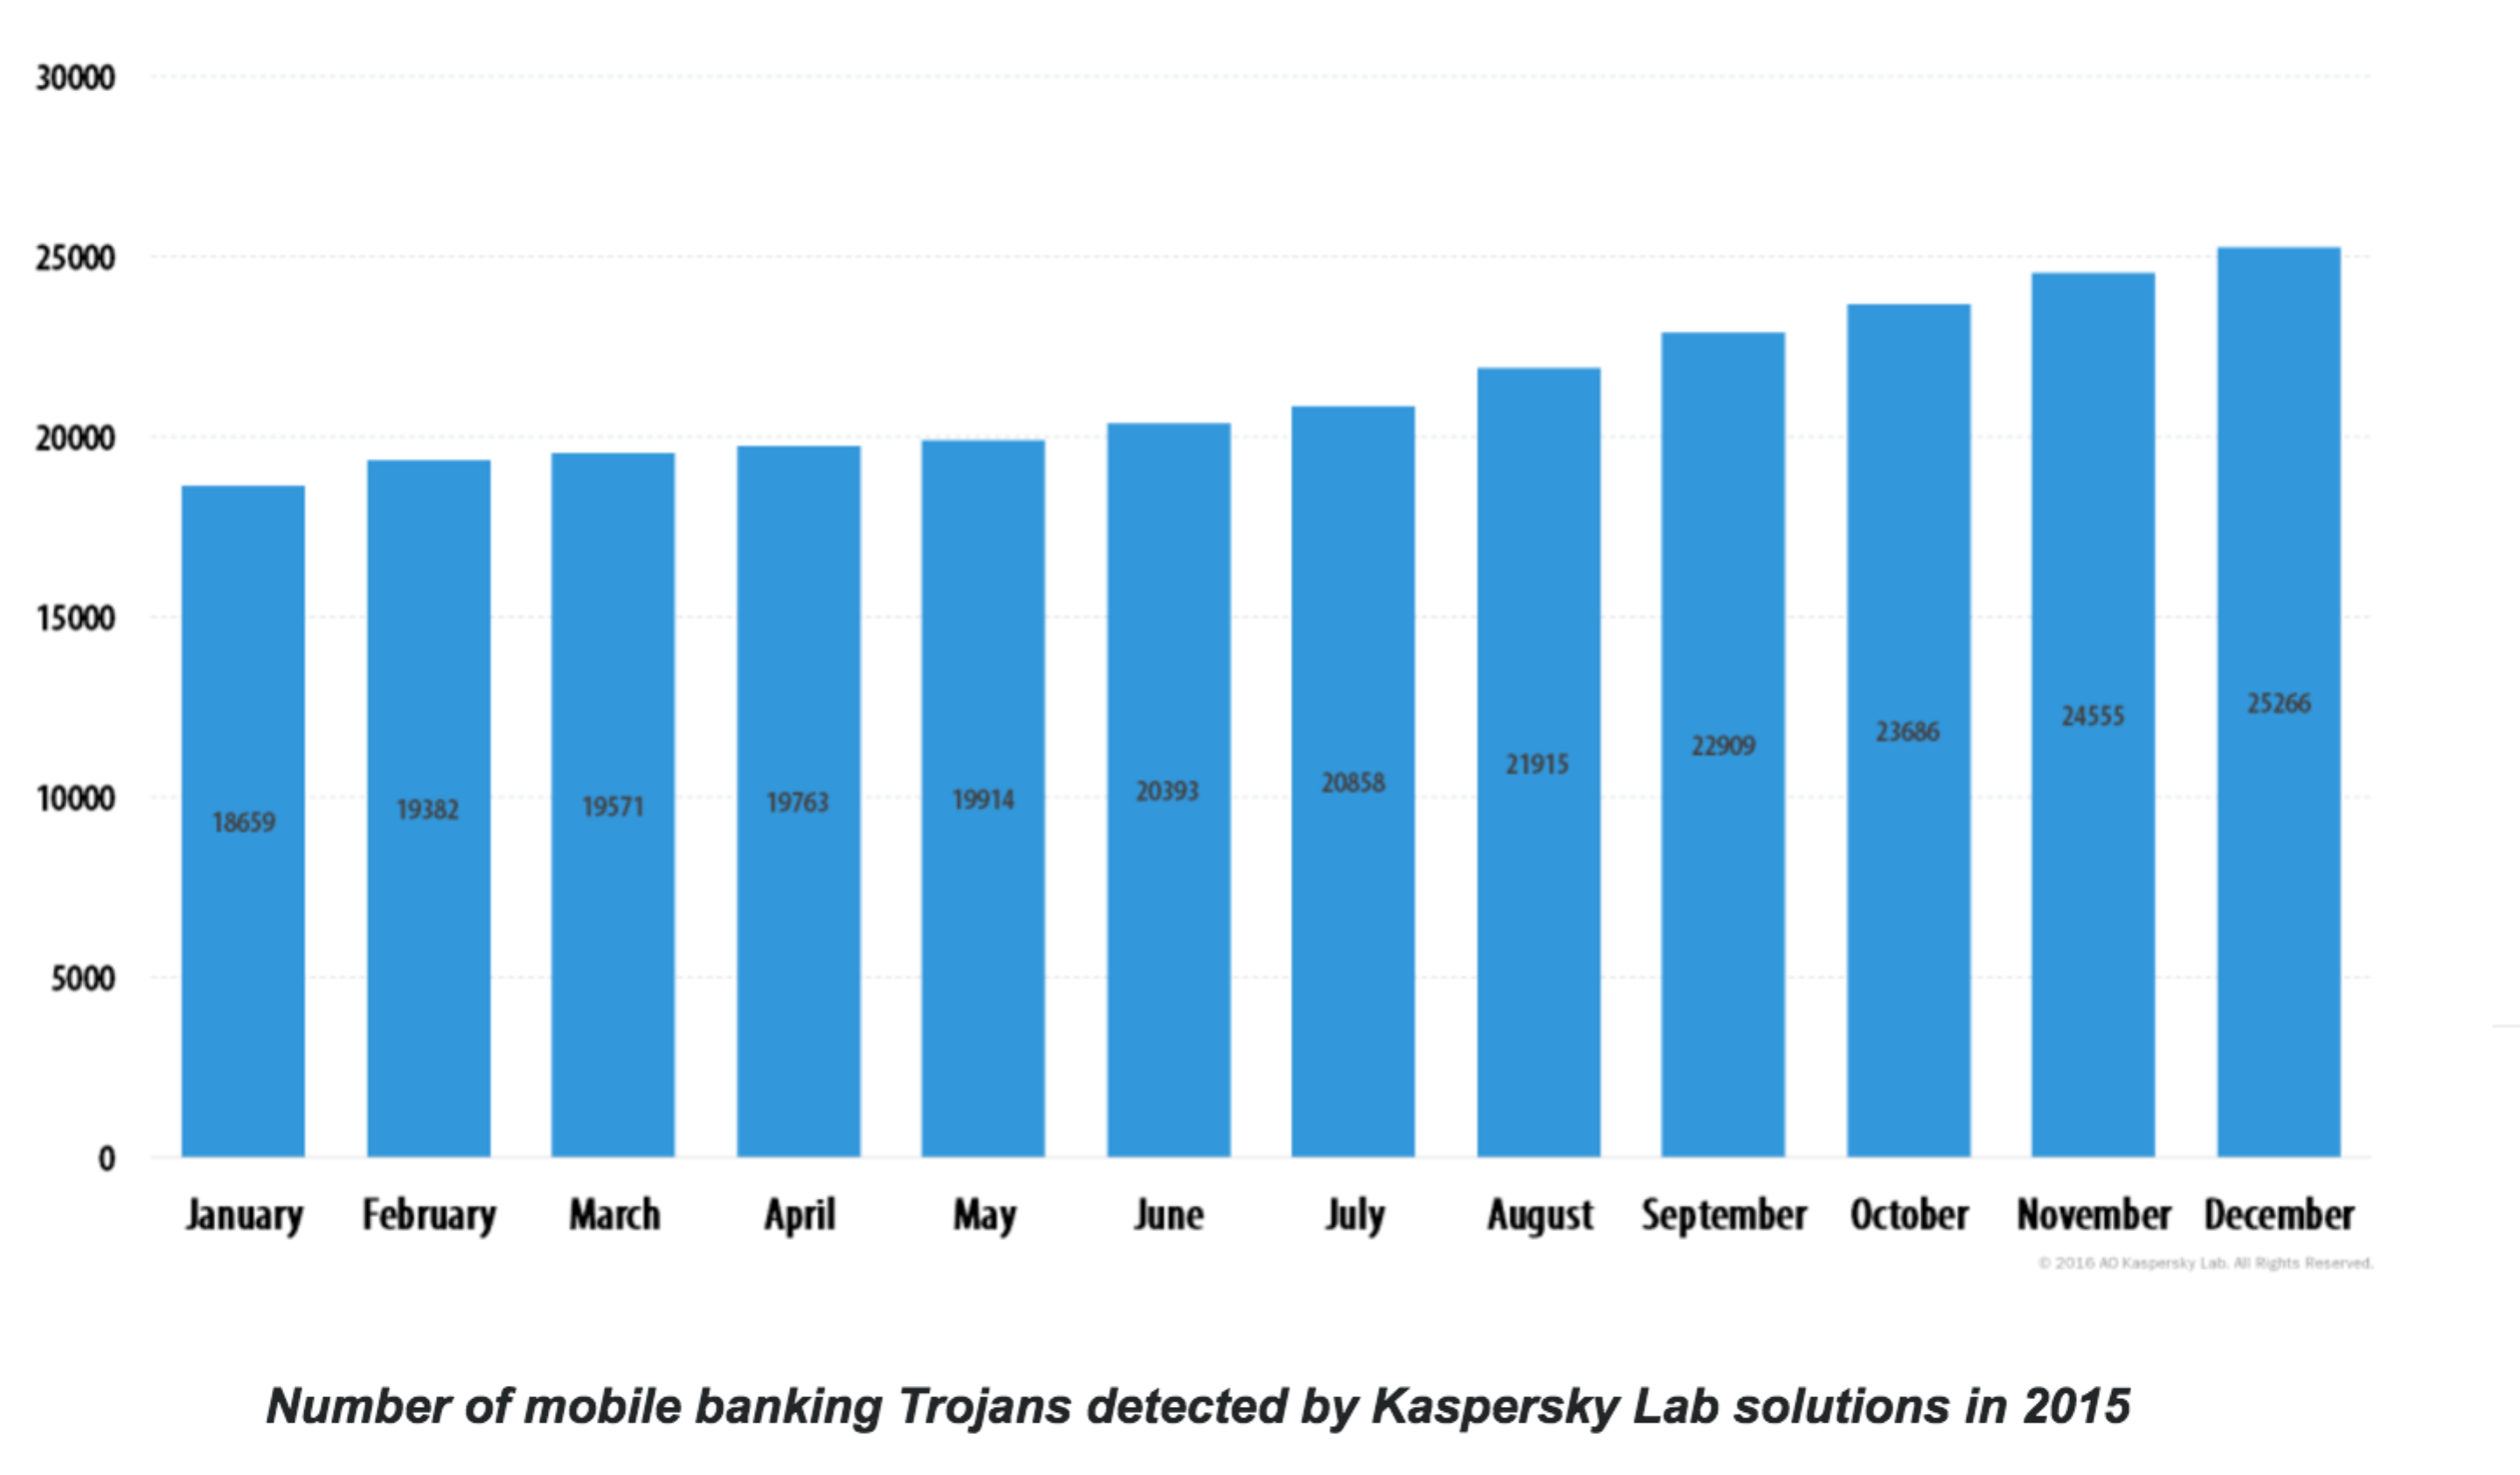
Un rapide coup d’œil aux analyses réalisées par le laboratoire Kaspersky montre que le nombre de chevaux de Troie bancaires mobiles est en hausse. Environ 56 194 utilisateurs ont été attaqués au moins une fois par des chevaux de Troie bancaires mobiles au cours de l’année 2015.
Types : logiciels espions et publicitaires, chevaux de Troie et virus, applications d’hameçonnage, etc.
Les logiciels malveillants actuellement actifs peuvent être classés en plusieurs catégories : logiciels espions/publicitaires, chevaux de Troie et virus, applications d’hameçonnage ou processus de bot. Leur seul objectif est de recueillir de précieuses informations personnelles et de les exfiltrer.
- Les logiciels espions et publicitaires se faisant passer pour des applications légitimes sont connus pour recueillir des informations sur les utilisateurs et leurs appareils, lesquelles peuvent être utilisées lors de futures attaques.
- Les chevaux de Troie prennent le contrôle des appareils et envoient des SMS surtaxés sans autorisation. Les plus répandus sont capables de modifier l’affichage à l’écran et de se faire passer pour des applications légitimes afin de dérober des informations confidentielles, telles que des identifiants bancaires et des mots de passe à usage unique transmis par un canal distinct.
- Les applications d’hameçonnage s’appuient sur des applications malveillantes ou remaniées pour diffuser du contenu malveillant auprès de l’utilisateur.
Vulnérabilités courantes et techniques utilisées par les logiciels malveillants mobiles
Les appareils mobiles prennent en charge plusieurs plateformes telles qu’iOS, Android, Windows, etc. iOS et Android dominant le marché, examinons les principales vulnérabilités exploitées :
- Appareils rootés ou jailbreakés: le rootage ou le jailbreak d’un téléphone permet d’accéder au système d’exploitation mobile avec les privilèges root. Si cela permet aux utilisateurs de modifier le comportement d’origine de l’appareil, cette opération présente également un risque majeur pour les applications, car elle compromet le modèle de sécurité de l’appareil. Un appareil rooté ou jailbreaké constitue une porte d’entrée idéale pour les logiciels malveillants et les applications malveillantes, qui peuvent ainsi infecter l’appareil et exfiltrer des données.
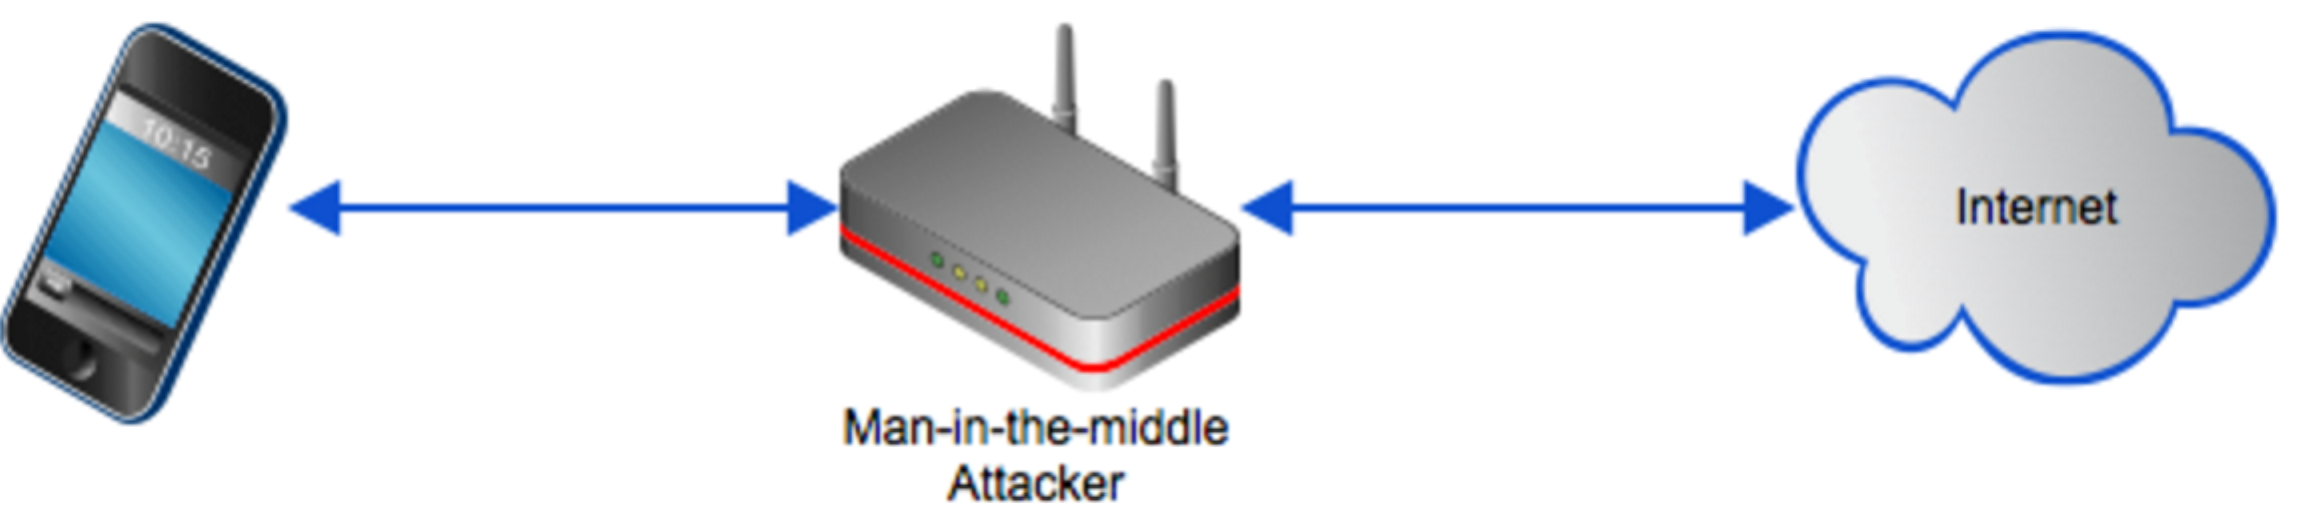
- Attaques de l’homme du milieu : Ce vecteur d’attaque fait intervenir un tiers dans les communications entre l’appareil et le serveur afin d’intercepter et de modifier les données transmises. Sur les appareils mobiles, les risques sont accrus, car les utilisateurs ont tendance à se connecter aux réseaux Wi-Fi gratuits des hôtels, cafés et autres lieux publics,
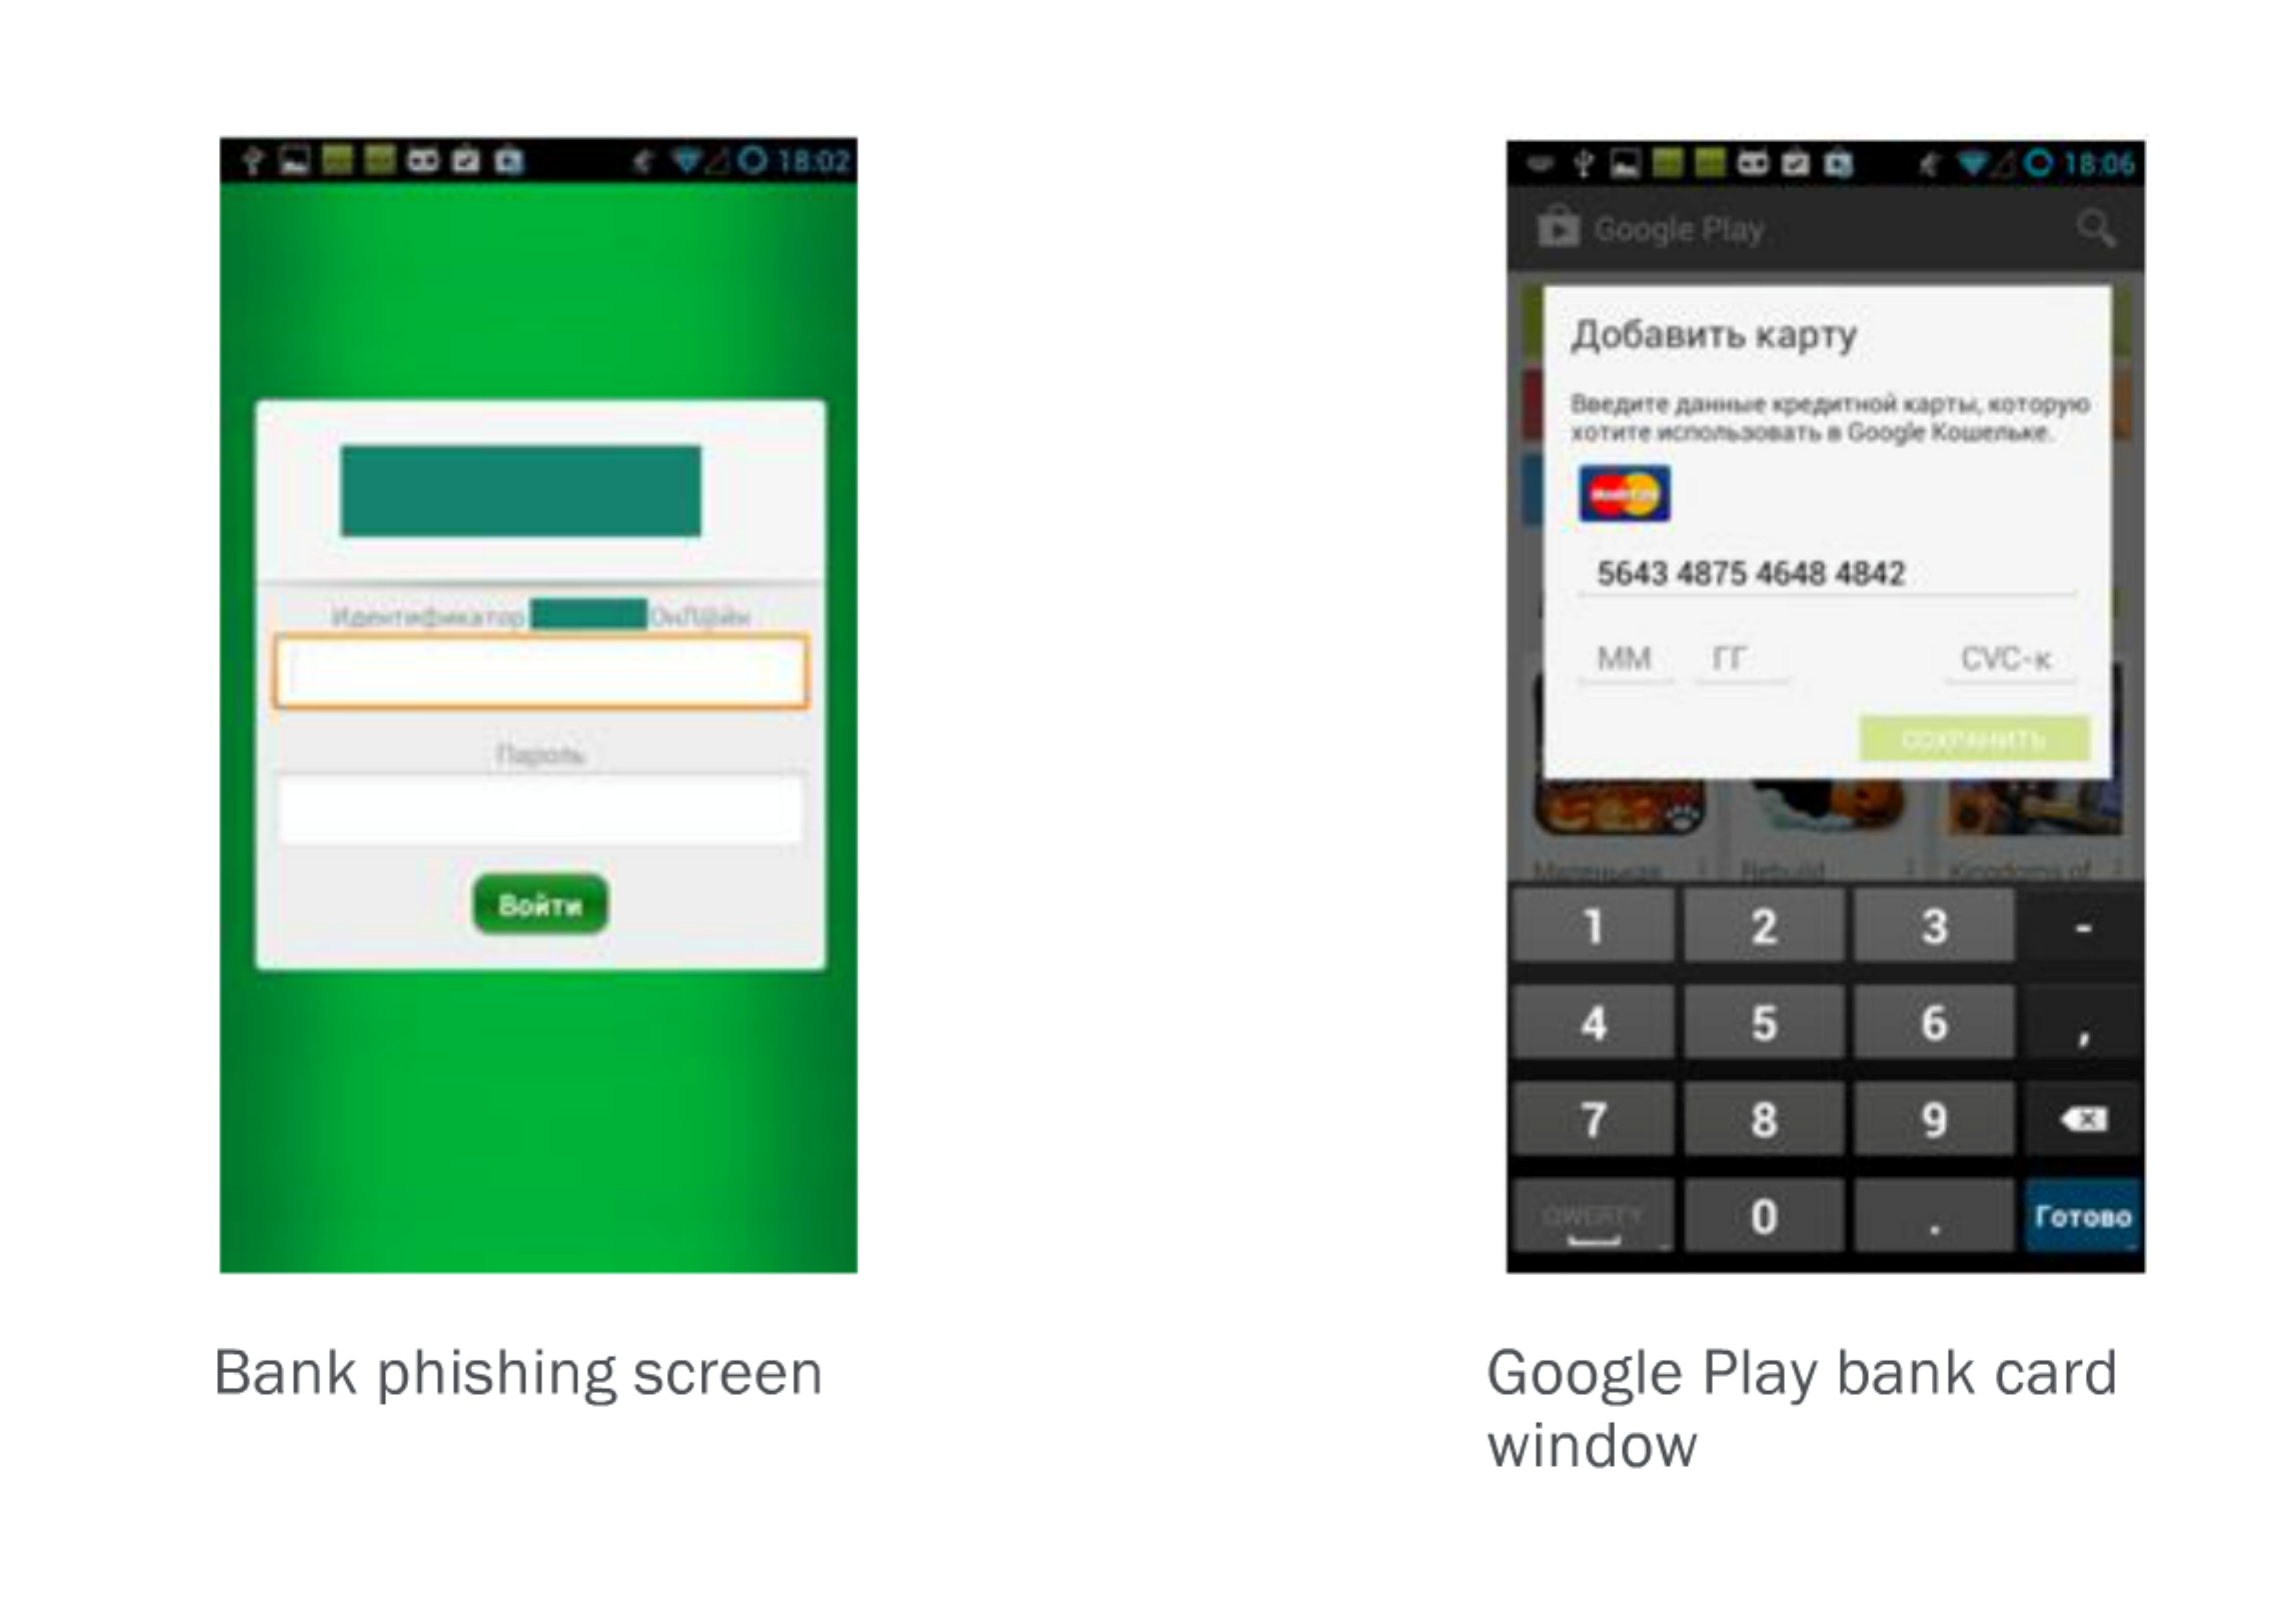
Système d’exploitation obsolète : Ce problème touche davantage les utilisateurs d’Android que ceux d’iOS. Les versions utilisées sur les appareils Android sont très fragmentées. Certains appareils peuvent encore fonctionner sous une ancienne version présentant des vulnérabilités connues, ce qui en fait un terrain propice aux attaques de logiciels malveillants.Interception des SMS : Les techniques modernes d’authentification adaptative utilisent une authentification hors bande, et les SMS semblent constituer l’un des principaux points de vulnérabilité. Un logiciel malveillant infectant un appareil Android peut dérober un mot de passe à usage unique envoyé à l’appareil. Sous Android 4.3 et les versions antérieures, le logiciel malveillant pouvait empêcher le SMS d’apparaître dans la boîte de réception, rendant ainsi l’attaque totalement invisible. Dans les versions ultérieures d’Android, il ne peut plus empêcher l’affichage du SMS dans la boîte de réception, ce qui alerte les utilisateurs de la réception d’un SMS inattendu.Détournement du focus : Le détournement d’activité ou l’hameçonnage mobile exploite une vulnérabilité d’Android qui permet de lancer une activité malveillante à la place de celle attendue. À l’aide d’une interface d’apparence similaire, l’utilisateur est amené à communiquer ses identifiants au logiciel malveillant. Ce vecteur d’attaque est couramment exploité par les logiciels malveillants financiers. Il touche les versions d’Android antérieures à la version 5 ; dans les versions ultérieures, Google a pris des mesures pour l’atténuer.
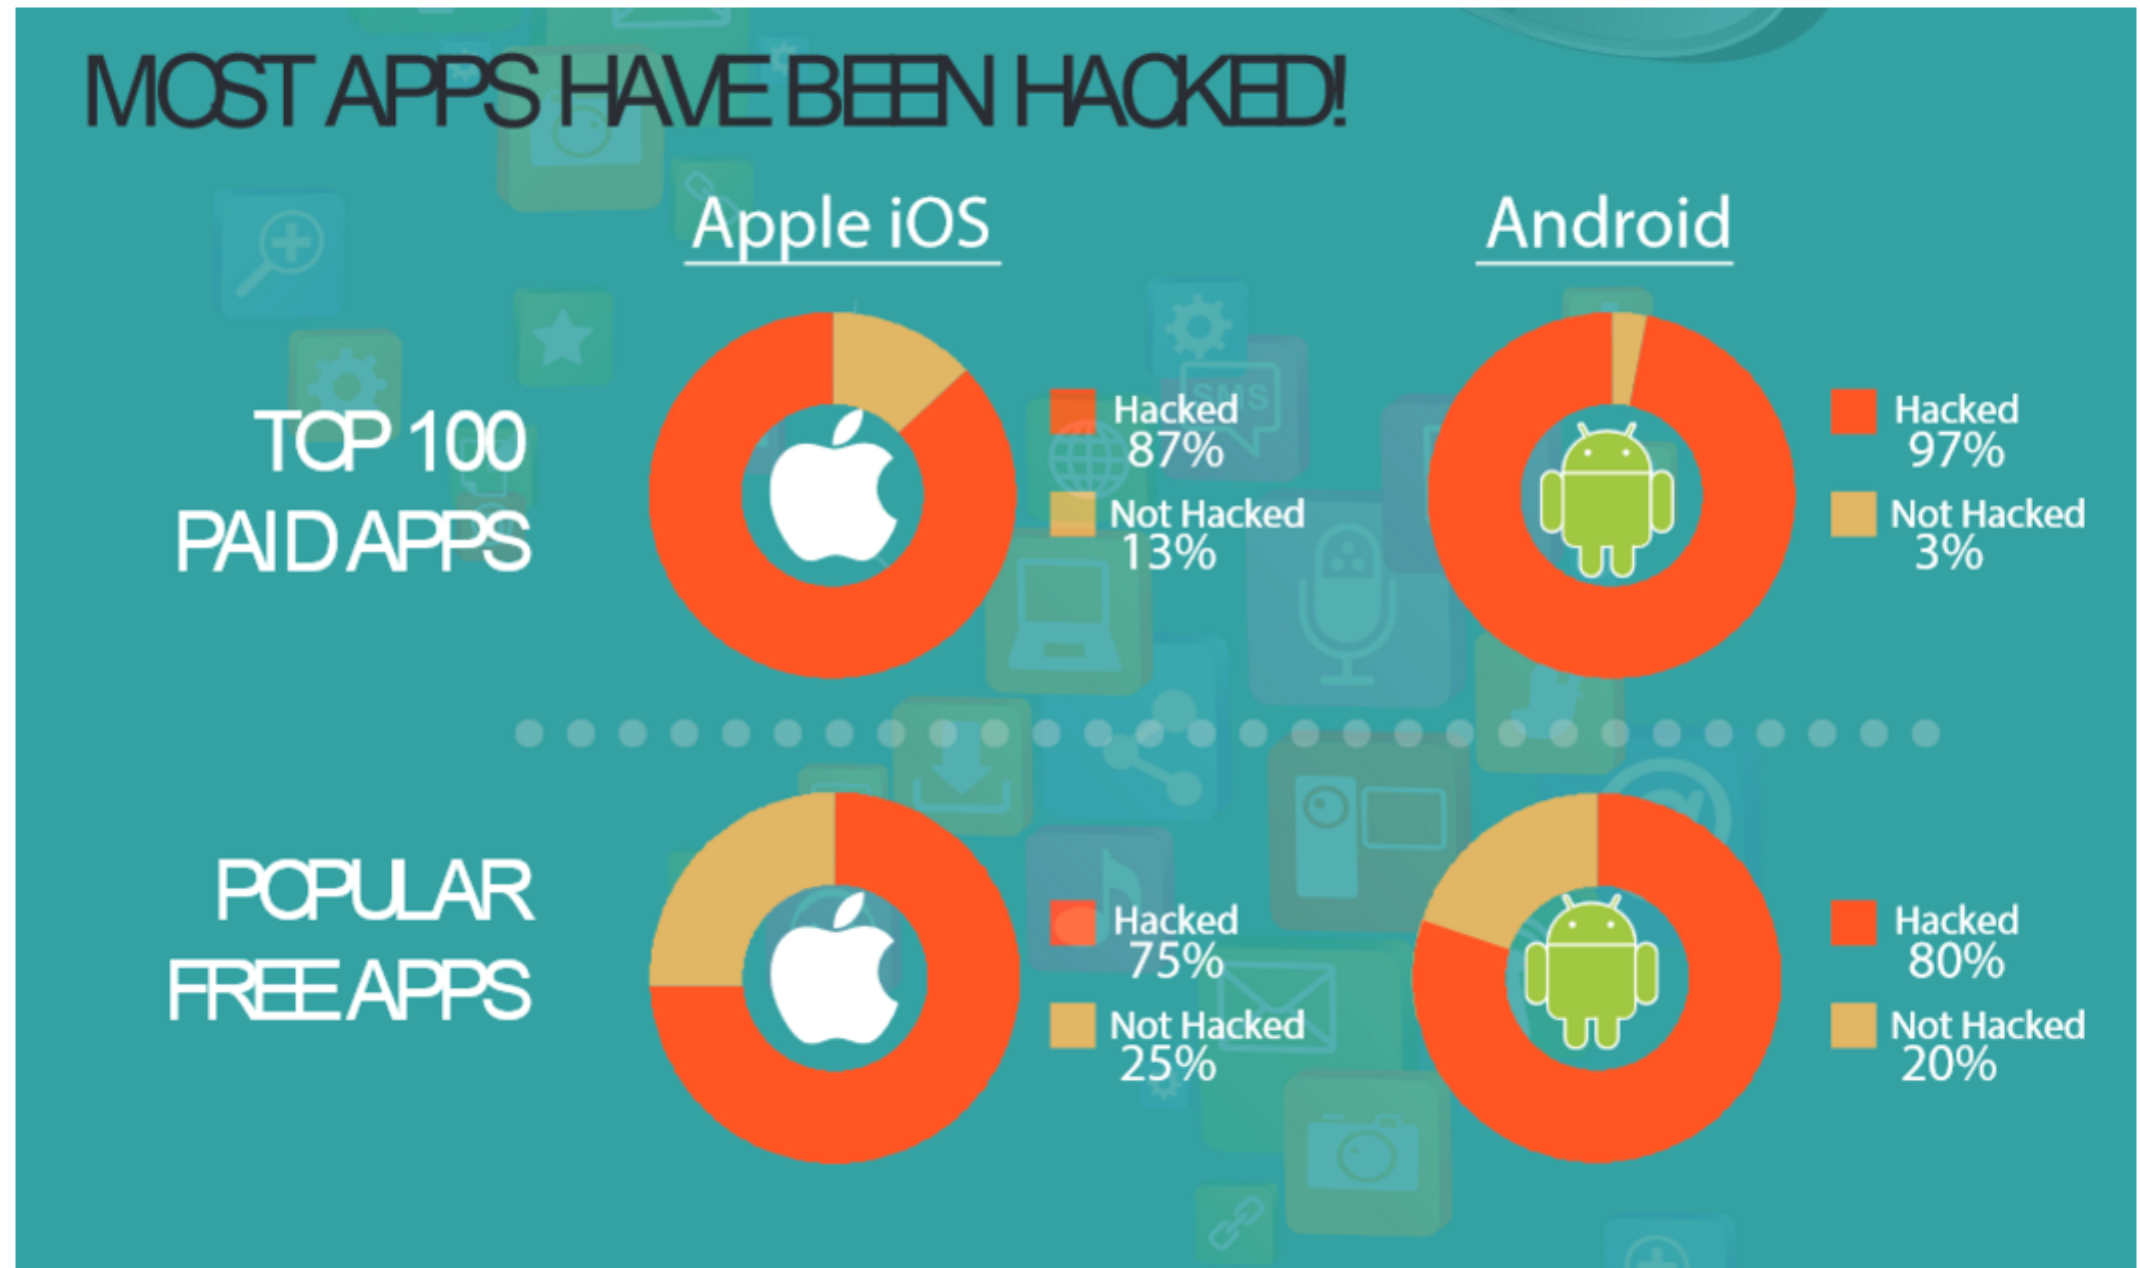
Applications reconditionnées : Les auteurs de logiciels malveillants se procurent des applications légitimes, les reconditionnent en y intégrant une charge utile malveillante et les diffusent au moyen de campagnes de spam. Dans certains cas, ils vont même jusqu’à les publier sur le Play Store ou l’App Store afin de les distribuer à grande échelle. Selon une étude menée par Arxan Technologies, 80 % des applications Android populaires et 75 % des applications iOS ont été piratées :
- Logiciels malveillants ciblant les appareils iOS non jailbreakés : de nouvelles variantes de logiciels malveillants (par exemple, YiSpecter) capables d’infecter iOS et d’exploiter abusivement des API privées ont été détectées.
- Et bien d’autres encore… Les auteurs de logiciels malveillants inventent sans relâche de nouvelles techniques pour compromettre les appareils mobiles.
La solution de protection contre la fraude de F5 est la réponse
La protection contre la fraude fournit aux organisations des approches préventives et de détection permettant de réduire les risques liés aux applications mobiles modernes. Diverses techniques sont utilisées pour évaluer l’intégrité de la sécurité de l’appareil. Ces informations sont transmises à l’application et partagées avec le moteur de gestion des risques de l’organisation afin d’atténuer les menaces et d’y remédier. Parmi les principales fonctionnalités permettant de contrer ces menaces figurent :
- Détection de la falsification de certificats : La vérification du certificat contribue à prévenir les attaques de l’homme du milieu. Cette fonctionnalité vérifie la validité du certificat par rapport aux informations enregistrées.
- Détection de l’usurpation DNS : Protège contre les attaques de l’homme du milieu en résolvant les noms de serveurs et en les comparant aux informations enregistrées.
- Détection du jailbreak/root : Détecte les appareils compromis en vérifiant la présence de privilèges root.
- Détection des logiciels malveillants : Recherche des indicateurs de compromission et analyse le comportement afin de détecter les logiciels malveillants installés sur l’appareil.
- Détection des systèmes d’exploitation non corrigés/non sécurisés : Le SDK peut déterminer la version d’Android/iOS et transmettre ces informations à une application.
- Détection du vol de focus : Cette fonctionnalité permet à l’application de détecter si une application malveillante a détourné le focus de l’application protégée. MobileSafe générera un événement de diffusion afin que l’application puisse réagir à cette menace.
- Détection du reconditionnement : Pour les applications Android, la solution vérifie la signature afin de s’assurer de leur authenticité. Pour iOS, la détection du reconditionnement consiste à calculer et à valider des empreintes MD5.
Configuration de l’environnement
La solution peut être configurée en activant F5 MobileSafe dans un environnement WebSafe existant.
Créez/configurez un profil de solution de protection contre la fraude à l’aide de préréglages adaptés aux appareils mobiles :
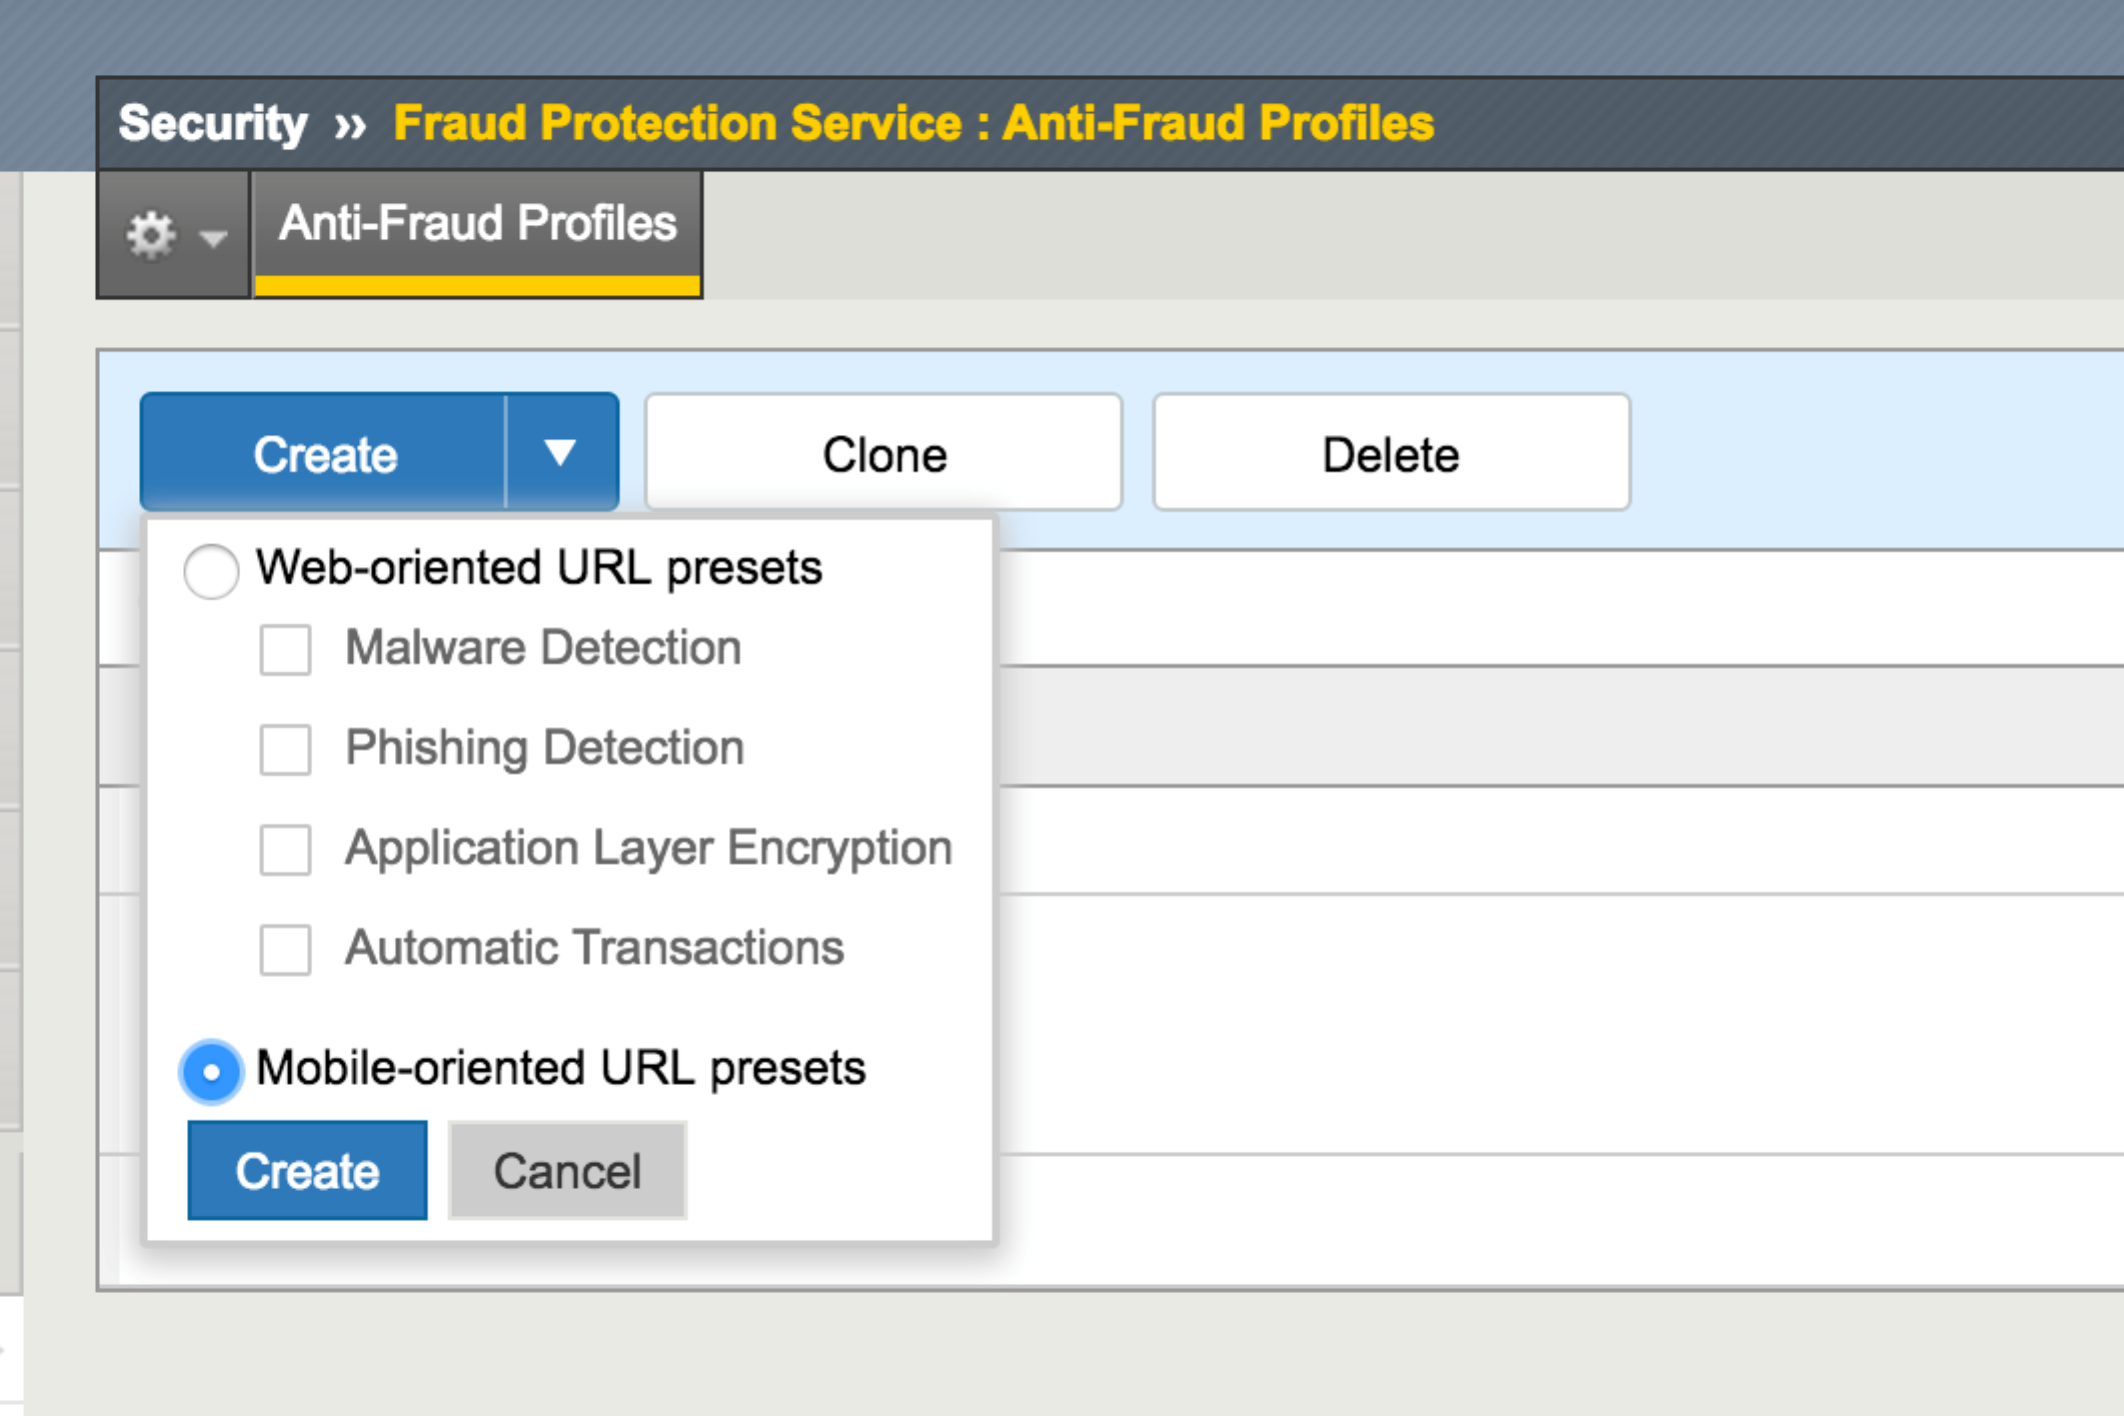
- Une fois le profil créé, des alertes seront disponibles sur Alert Server lorsqu’un utilisateur accédera aux URL mobiles.
Conclusion
Les appareils mobiles offrent aux utilisateurs un accès simple et pratique aux services en ligne, ce qui favorise leur adoption massive. Les pirates cherchent à exploiter au maximum de nouveaux vecteurs d’attaque en raison de la compréhension limitée des enjeux de sécurité dans ce domaine. La solution de protection contre la fraude de F5 permet aux organisations de bénéficier d’une visibilité sur les terminaux mobiles et les protège contre les menaces modernes et sophistiquées.
Ressources
- Solution antifraude F5 : https://f5.com/products/modules/websafe
- Attaque de l’homme du milieu sur mobile : http://www.information-age.com/technology/security/123461071/what-are-mobile-man-middle-attacks-and-how-dangerous-are-they
À propos de l’auteur
Shahnawaz Backer était conseiller principal en sécurité chez F5 Labs. S'intéressant tout particulièrement au développement d'applications modernes, à l'identité numérique et aux vecteurs de fraude, il s'attache à intégrer le renseignement sur les menaces dans les solutions et croit fermement en une défense proactive automatisée.
Autres articles de Shahnawaz BackerArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.