Je n’ai jamais été adepte des articles de prédictions. Principalement parce que je ne suis pas vraiment devin et que, comme tout le monde, j’ai une chance sur deux d’avoir raison… ou tort. Et comme la plupart des gens, je n’aime pas avoir tort. Mais cette année, je dispose des réponses de plus de 3 000 entreprises du monde entier, tous secteurs confondus pour m’aider à y voir plus clair. Et cela m’aide énormément.
Même sans ces données, bon nombre de prédictions ne sont en réalité pas si difficiles à formuler correctement. En effet, soit elles suivent un cycle technologique prévisible, soit une multitude de données indiquent assez clairement qu’elles se réaliseront inévitablement.
Dans cette optique, j’ai décidé de coucher noir sur blanc, sous forme numérique, ce que le cycle des données et des technologies laisse entrevoir comme pratiquement acquis en 2018.
- Toujours plus de cloud
Soyons réalistes : le cloud connaît une croissance constante depuis des années. On peut parier sans grand risque qu’il continuera d’accueillir toujours plus de charges de travail. Fait intéressant, l’inévitable transition vers le cloud public (IaaS) commence enfin à s’accélérer. La majorité des charges de travail standard ayant été transférées vers le SaaS, tandis que le cloud privé (sur site) prend en charge les applications d’entreprise sensibles en matière de performances et de sécurité, les entreprises commencent à envisager le cloud public (IaaS) avec davantage d’enthousiasme. La transformation numérique joue assurément un rôle et, à mesure que les organisations achèvent leur transformation interne (automatisation, orchestration et adoption du numérique à des fins de productivité), il y a fort à parier qu’elles se tourneront vers le cloud public (IaaS) bien plus massivement que par le passé.
- Davantage de failles de sécurité
Nos propres recherches ne sont pas les seules à montrer que les intrusions réussies sont de plus en plus fréquentes. Ce constat est quasiment généralisé. Le nombre de failles observées en 2017 était incroyable, et rien n’indique que cette tendance va ralentir. À elle seule, la croissance du trafic généré par les bots laisse entrevoir une véritable armée massée juste devant les portes, et il serait insensé de penser que 2018 ne connaîtra pas un nombre au moins équivalent de failles de sécurité alarmantes.
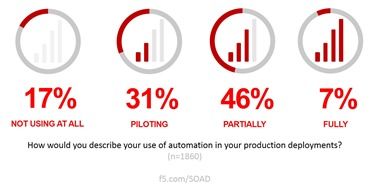
- Parce que le travail est loin d’être terminé. Même si l’automatisation et l’orchestration des systèmes informatiques progressent, nous sommes encore loin d’avoir atteint la « saturation ». Comme pour le cloud, l’automatisation est facile lorsqu’on débute. Mais pour les centaines de milliers d’entreprises qui doivent composer avec un lourd héritage technique, automatiser l’informatique afin de la préparer à faire face aux pressions de la transformation numérique et du DevOps ne se fait pas du jour au lendemain. La dynamique est toutefois bien lancée : attendez-vous donc à voir l’automatisation prendre encore plus d’ampleur en 2018, à mesure que les entreprises commenceront véritablement à adopter les bonnes pratiques émergentes pour permettre à leurs équipes informatiques d’agir avec la même rapidité que les équipes de développement des start-up.
- Davantage d’options pour la mise à l’échelle des conteneurs
La bataille de la mise à l’échelle des conteneurs a déjà commencé et s’intensifiera sans aucun doute en 2018. Si la solution initialement adoptée pour assurer la mise à l’échelle au sein des environnements de conteneurs était louable, elle n’était que provisoire et vouée à être remplacée. La bonne nouvelle, c’est que la conception architecturale des environnements d’orchestration de conteneurs (COE) est remarquable et parfaitement adaptée à des approches de mise à l’échelle plus abouties. Le maillage de services remplacera les méthodes par défaut basées sur les tables IP et intégrées aux distributions COE, à mesure que les entreprises déploieront ces environnements en production et mettront en évidence leurs limites en matière de mise à l’échelle à grande échelle. Et elles les déploient bel et bien en production, non seulement dans le cloud public, mais aussi dans les centres de données. C’est ce que montre la demande croissante de services applicatifs sous forme de conteneurs observée dans notre dernière enquête. - Davantage d’échecs dans l’IoT
Parmi les autres données intéressantes de notre rapport État des lieux de la fourniture d’applications 2018 (à paraître en janvier), on note l’apparition de l’IoT dans le « Top 6 » des tendances stratégiques. Il s’est hissé à la sixième place, reléguant les applications mobiles et rejoignant les différents types de cloud. Cela (ainsi que d’autres données que je ne peux pas encore communiquer) mène à une conclusion inéluctable : le nombre de déploiements IoT devrait fortement augmenter. Malheureusement, cela signifie aussi probablement davantage d’échecs dans l’IoT. Il ne s’agit pas seulement des appareils eux-mêmes, qui risquent souvent d’être enrôlés dans des botnets de la taille de l’Étoile de la mort toujours plus nombreux, mais aussi des applications qui les gèrent, les surveillent et, souvent, les contrôlent. Emberlight a récemment illustré les risques de ce marché où la prudence est de mise pour l’acheteur : l’entreprise a cessé ses activités (et désactivé ses applications), laissant littéralement ses clients dans le noir. En effet, ses douilles connectées pour ampoules nécessitaient une application qui n’est désormais plus disponible.
Voilà, vous savez tout. Cinq prédictions sur lesquelles vous pouvez miser, fondées sur des années d’observation des cycles technologiques, entre essor et déclin, ainsi que sur les réponses de plus de 3 000 personnes sur le terrain (dont certaines aux commandes).
Sur ce, je vous dis à l’année prochaine, et on se retrouve en 2018. Passez d’excellentes fêtes de fin d’année et une très bonne année !
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.