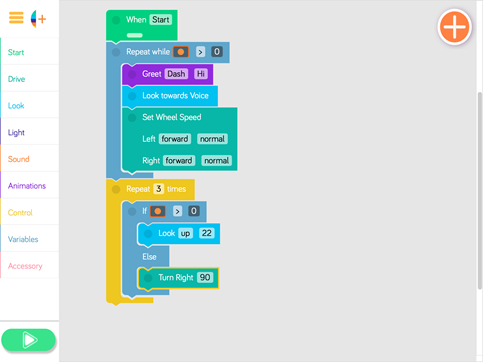
Notre plus jeune a neuf ans (ET DEMI ! N’OUBLIEZ PAS LE DEMI !) et il est actuellement passionné par les robots. Il ne se contente pas de jouer avec eux : il les programme. Ses deux parents étant titulaires de diplômes supérieurs en informatique, vous imaginez bien que nous sommes ravis et que nous l’encourageons dans cette voie.
Alors, bien sûr, les robots proposant des modèles de programmation faciles à apprendre sont très en vogue chez nous en ce moment. L’un des jouets de cet été venait de Wonder Workshop, dont les robots peuvent être programmés à l’aide d’un langage de type « blocs ».
C’est la norme pour les enfants d’aujourd’hui. Cet enfant joue à plusieurs « jeux » sur ses différents appareils, qui utilisent tous le même modèle de programmation par « blocs » pour créer des programmes. Même son robot Lego Mindstorms Ev3 utilise un mécanisme similaire, dans lequel les structures de programmation sont des blocs que l’on relie entre eux. Les variables et les conditions sont définies en les sélectionnant, et aucun « code » à proprement parler ne s’affiche à l’écran.
Mais vous savez qu’il est là.
À l’époque où j’évaluais des solutions de BPM (gestion des processus métier), celles-ci reposaient sur un paradigme similaire permettant aux parties prenantes métier de définir des processus. Leur interface reflétait la nature même des processus : on construisait un organigramme par glisser-déposer, mais une grande partie de l’orchestration s’effectuait au moyen d’une interface plus facile à prendre en main. Un peu comme celles qu’utilise aujourd’hui mon plus jeune enfant, mais davantage dans le style de Visio. Beaucoup plus, maintenant que j’y pense.
Oubliez les enfants. C’est dans cette direction que l’automatisation informatique doit évoluer. La complexité inhérente à l’automatisation informatique actuelle n’a aucune raison d’être, si ce n’est que personne n’a encore compris que, si nous voulons favoriser son adoption — notamment par des personnes qui ne sont pas naturellement portées sur le code —, nous devons trouver une meilleure façon de concevoir les workflows qui représentent les processus informatiques utilisés pour déployer, gérer et configurer l’infrastructure informatique.
La première chose sur laquelle nous devons nous accorder, c’est que « programmable » ne signifie pas nécessairement « vous pouvez faire tout ce que vous voulez, puisque c’est du code ». C’est vrai, au sens le plus large du terme, mais cela désigne aussi la possibilité de modifier ou de définir un comportement par programmation. L’exécution d’un workflow informatique ne nécessite qu’un nombre limité d’actions, dont la plupart sont aujourd’hui rendues possibles par l’(autre) économie des API. En proposant une interface qui encapsule cet ensemble limité d’actions et fournit des structures logiques claires et faciles à comprendre (si/alors, tant que, fonctions itératives), nous pourrions en principe mettre fin au recours à des mécanismes de script non structurés, qui génèrent dans les opérations informatiques une dette technique bien plus importante que la plupart des logiciels développés en entreprise par le passé. Ce niveau d’abstraction encadrée permettrait également aux personnes dont le développement n’est pas le métier (ingénieurs et architectes réseau et stockage) de créer des workflows bien structurés et faciles à maintenir (un important facteur de standardisation). Associé à une infrastructure serverless pour exécuter les workflows, ce modèle réduit les investissements nécessaires pour créer, maintenir et exécuter des workflows adaptés aux opérations informatiques.
C’est important, car nous devons aborder l’automatisation informatique dans une optique de durabilité. Un script peut parfaitement fonctionner aujourd’hui, mais pourra-t-il évoluer à l’avenir au même rythme que les équipes et les processus ?
Peut-être n’avons-nous pas besoin d’une solution aussi simple (ou colorée), mais le principe sur lequel repose la conception de l’interface est, à mon avis, important à adopter lorsque nous réfléchissons à l’avenir de l’automatisation informatique et à la manière dont nous développons (et maintenons) le code qui finira par faire fonctionner l’informatique. Malheureusement, nous avons tendance à transposer la complexité des systèmes sous-jacents dans la conception des systèmes (et donc des interfaces) qui interagissent avec eux et les contrôlent. Nous voulons rendre accessibles tous les réglages et boutons possibles. À tout le moins, un courtier d’API permettant d’agréger la complexité intrinsèque des interfaces en ligne de commande transformées en API pour en faire des tâches opérationnelles plus compréhensibles serait une aubaine pour les personnes chargées d’automatiser les réseaux informatiques et les services applicatifs. La connexion peut être un processus complexe comportant plusieurs étapes répétées à chaque fois. Les regrouper en un seul « service » permet de les reproduire à l’identique, de les auditer bien plus facilement et d’en garantir la cohérence. Associons cela à une interface (plus) intuitive, et nous obtenons une solution gagnante pour l’automatisation informatique.
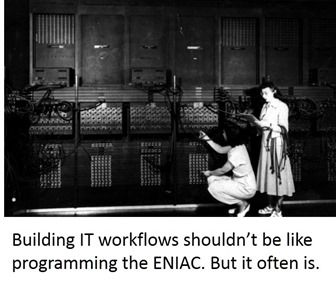
Les interfaces des applications d’initiation au « codage » destinées aux enfants prouvent aujourd’hui qu’il est possible d’y parvenir sans donner à leurs utilisateurs l’impression de se retrouver face à un ENIAC sans manuel pour les guider. Nous pouvons faire mieux et, si nous voulons faire évoluer la transformation numérique interne pour suivre le rythme de l’entreprise, nous devons le faire.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.