Les récentes pannes mondiales causées par CrowdStrike ont servi d’avertissement à de nombreuses organisations. Les conseils d’administration demandent aux DSI comment atténuer les effets de la prochaine panne mondiale, qui pourrait perturber leurs applications critiques sans qu’ils en soient responsables. Partout dans le monde, les gouvernements cherchent également à éviter que de telles perturbations mondiales n’entraînent des dommages collatéraux pour les services publics essentiels, en particulier les infrastructures d’information critiques (IIC), notamment dans les secteurs de la banque, des transports et de la santé.
Selon un récent rapport de Gartner sur le renforcement de la résilience numérique, la grande majorité des organisations (88 %) ont mis en place une stratégie de résilience numérique clairement définie. Cependant, les pannes mondiales touchant les fournisseurs de services cloud (CSP) et les fournisseurs de solutions de sécurité de type logiciel en tant que service (SaaS) continuent d’avoir des répercussions indirectes sur les organisations. Cela montre que la stratégie de résilience numérique actuellement en place dans la plupart des organisations n’a peut-être pas pris en compte les points de défaillance uniques liés aux CSP et aux fournisseurs de solutions de sécurité SaaS.
Les interruptions imprévues des applications ne constituent pas seulement un manquement aux exigences de conformité ; elles peuvent également susciter une insatisfaction susceptible de pousser vos clients vers la concurrence. Autrement dit, les interruptions de service peuvent entraîner des pertes à plusieurs niveaux. En revanche, renforcer la protection de votre infrastructure et de vos applications peut améliorer la conformité et l’expérience client, tout en contribuant à réduire les coûts d’infrastructure.
Il est essentiel de comprendre le coût total des opérations sur site par rapport à celles réalisées dans le cloud. Le cloud peut s’avérer rentable grâce à son élasticité, qui permet d’absorber les pics d’utilisation et de réduire les coûts grâce à son modèle de paiement à l’usage. Si le déploiement d’une application stratégique adopte un modèle d’architecture de cloud hybride actif-actif et que le cycle de vie du matériel existant est pris en compte dans le calcul, vous constaterez des économies substantielles pouvant atteindre 75 % pour les charges de travail d’intelligence artificielle (IA), selon une étude de Dell.
Qu’est-ce que la résilience globale ?
La résilience mondiale désigne la capacité des organisations à résister aux défaillances des infrastructures mondiales et aux cyberattaques, à s’y adapter et à s’en remettre. Elle implique de développer des stratégies, des capacités et des infrastructures permettant de prévenir et de détecter les pannes à l’échelle mondiale, d’y répondre et de rétablir les services après celles-ci.
“Alors que le rythme et la fréquence des perturbations ne cessent d’augmenter, les technologies numériques constitueront un élément essentiel de la continuité des activités et de la résilience des organisations face aux chocs externes soudains. La transformation numérique ne vaut que par les idées qui la sous-tendent. – Tomoko Yokoi, « Focused on Digital Resilience in 2021 », Forbes”
Un aspect essentiel de la résilience globale consiste à maintenir une infrastructure robuste, dans laquelle les systèmes et réseaux informatiques sont flexibles, évolutifs et capables de gérer des charges ou des défaillances imprévues. Pour y parvenir, il convient de tirer parti des environnements multicloud et de maximiser la valeur offerte par le cloud.
Il est tout aussi important de maintenir une efficacité maximale en matière de cybersécurité. Des mesures de sécurité robustes doivent être mises en œuvre pour se protéger contre les cybermenaces tout en garantissant l’intégrité et la disponibilité des données, sans introduire de points de défaillance uniques. Il est essentiel de reconnaître que de nombreuses solutions SaaS de cybersécurité basées sur le cloud constituent, de par leur architecture, des points de défaillance uniques : lorsqu’elles tombent en panne, leurs clients en subissent les répercussions.
Des processus adaptables sont également essentiels à la résilience mondiale. Les entreprises doivent mettre en place des flux de travail opérationnels flexibles, capables de s’adapter rapidement aux évolutions de l’environnement, des conditions du marché ou des technologies. Elles peuvent ainsi réagir rapidement face à de nouveaux défis.
Que peuvent faire les entreprises pour renforcer leur résilience à l’échelle mondiale ?
Les entreprises doivent se concentrer sur trois actions clés lors de la conception d’applications résilientes à l’échelle mondiale.
- Classez les applications en quatre niveaux
Commencez par identifier et classer vos applications selon les niveaux suivants :
- Applications critiques pour l’activité : Nécessitent une résilience mondiale afin de garantir qu’elles restent toujours opérationnelles, quelles que soient les circonstances.
- Applications critiques pour l’activité : La résilience globale est facultative, mais recommandée afin de limiter les interruptions.
- Applications opérationnelles pour l’entreprise : Assurent les opérations courantes, mais ne nécessitent pas de résilience mondiale.
- Applications administratives : Applications non essentielles qui soutiennent les fonctions de l’entreprise, mais ne sont pas indispensables à la continuité immédiate.
- Associer les modèles de conception de résilience globale à chaque niveau d’application
Selon le niveau, les entreprises peuvent mettre en œuvre différents modèles de résilience :
- Déploiement distribué :
- Hybride à plusieurs niveaux : Les applications front-end sont déployées dans le cloud, tandis que les systèmes back-end existants restent sur site.
- Hybride partitionné : combine le cloud public et l’infrastructure sur site dans un déploiement actif-actif, offrant une résilience face aux défaillances d’un site unique et optimisant les coûts.
- Hybride analytique : Sépare les tâches de traitement transactionnel en ligne (OLTP) et de traitement analytique en ligne (OLAP), ce qui permet au cloud public de prendre en charge les analyses complexes tout en maintenant les opérations principales sur site.
- Edge hybride : Gère localement les charges de travail urgentes et critiques pour l’entreprise (par exemple, l’inférence d’IA à la périphérie du réseau), tout en utilisant le cloud ou l’infrastructure sur site pour les autres tâches.
- Déploiement redondant :
- Modèle redondant : Répartit les charges de travail entre différents clouds ou environnements en fonction des besoins de production et de développement.
- Modèle hybride de continuité d’activité : utilise le basculement vers le cloud public pour des systèmes de secours à froid économiques.
- Modèle de débordement vers le cloud : Gère les charges de travail de base dans un environnement privé et recourt au cloud pour obtenir de la capacité supplémentaire lorsque cela est nécessaire.
- Déploiement distribué :
- Adapter les architectures de référence mondiales en matière de résilience à chaque niveau
Les entreprises doivent établir une architecture de référence fondée sur ces niveaux d’applications. Celle-ci sert de guide stratégique pour déployer les charges de travail existantes et nouvelles, accélérer la création de valeur et harmoniser les besoins techniques et métier en matière de résilience. Pour les applications critiques, un modèle de conception « hybride partitionné » est essentiel. Il consiste à déployer la même interface frontale dans les environnements sur site et cloud afin d’assurer la résilience en cas de défaillance d’un site unique. En suivant ces étapes, les entreprises peuvent non seulement sécuriser leurs activités, mais aussi gagner en flexibilité pour prospérer dans un environnement mondial axé sur le cloud.
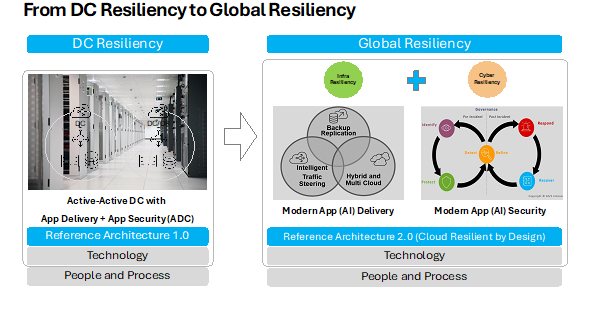
Existe-t-il des cadres de référence pour la résilience mondiale ?
Il existe plusieurs cadres et modèles de résilience numérique que les organisations peuvent adopter afin d’améliorer leur capacité à faire face aux perturbations et à s’en remettre. Parmi les principaux cadres figurent :
- Cadre de cybersécurité du National Institute of Standards and Technology (NIST)
- Organisation internationale de normalisation (ISO)/Commission électrotechnique internationale (IEC) 27001
- Objectifs de contrôle de l’information et des technologies associées (COBIT)
- Bibliothèque pour l’infrastructure des technologies de l’information (ITIL)
- Cadre de gestion de la continuité d’activité (BCM)
- Règlement sur la résilience opérationnelle numérique (DORA)
- Intégration du modèle de maturité des capacités (CMMI)
En adoptant ces référentiels, les organisations peuvent mettre en place une approche structurée afin de renforcer leur résilience numérique et de mieux se préparer à d’éventuelles perturbations.
Stratégies clés pour une résilience à l’échelle mondiale
Garantir une résilience à l’échelle mondiale exige une haute disponibilité, une grande évolutivité et une sécurité robuste des applications. Les organisations peuvent y parvenir en s’appuyant sur des technologies clés qui renforcent à la fois les performances et la protection.
ADC : Le contrôleur de mise à disposition d’applications (ADC) BIG-IP de F5, l’ADC F5 NGINX et le service de contrôleur de mise à disposition d’applications dans le cloud distribué (ADCaaS) permettent d’optimiser la répartition du trafic et de faire évoluer les applications dans les centres de données, les clouds et les environnements hybrides afin de garantir leur disponibilité et leurs performances.
Cybersécurité : Des outils tels que les pare-feu d’applications web (WAF), la sécurisation des interfaces de programmation d’applications (API) et la protection contre les attaques par déni de service (DoS) protègent les applications contre les cybermenaces et garantissent leur continuité, même en cas d’attaque.
Déploiements cloud et hybrides : Les réseaux multicloud et les configurations hybrides offrent une plus grande flexibilité, permettant de réagir rapidement aux perturbations.
Automatisation et orchestration : L’automatisation de la livraison des applications et de la sécurité réduit les erreurs et les délais de réponse, ce qui améliore la résilience.
Visibilité et analyse : La surveillance et l’analyse en temps réel permettent de réagir de manière proactive aux problèmes de performances et aux menaces de sécurité.
En mettant en œuvre ces technologies, les organisations peuvent garantir que leurs applications restent disponibles, évolutives et sécurisées dans un environnement numérique en constante évolution.
Élaborer une stratégie globale et complète de résilience
Dans le monde interconnecté d’aujourd’hui, il est essentiel de renforcer la résilience à l’échelle mondiale pour préserver l’intégrité des applications. En se concentrant sur des domaines clés tels que la mise à disposition des applications, une cybersécurité robuste et des stratégies cloud adaptables, les organisations peuvent mieux protéger leurs services contre les perturbations et les faire évoluer pour répondre aux besoins changeants. La mise en œuvre de l’automatisation et l’obtention d’une visibilité en temps réel sur les performances des systèmes peuvent renforcer davantage les efforts en matière de résilience. Grâce à une approche globale et mûrement réfléchie, les entreprises peuvent s’assurer que leurs applications restent fiables, sécurisées et prêtes à relever les défis de demain.
Venez échanger avec nous à l’occasion de GovWare à Singapour, du 15 au 17 octobre, au Sands Expo Convention Center, sur le stand P06. Nous vous présenterons des pistes pour développer et renforcer votre résilience cyber et cloud, ainsi que pour sécuriser, déployer et optimiser vos applications où qu’elles se trouvent.
À propos de l’auteur
Basé à Singapour et largement connu sous le nom de Chin, il occupe le poste de directeur principal des ventes stratégiques chez F5 ASEAN, où il pilote la stratégie d’engagement client dans la région ASEAN. Chin possède plus de 25 ans d’expérience dans le développement d’applications et l’exploitation d’infrastructures, avec une expertise particulière dans les architectures cloud natives, la mise à disposition d’applications modernes basées sur des microservices et les infrastructures de périphérie sécurisées. Avant de rejoindre F5, il a travaillé chez Borland Software, où il occupait le poste de directeur de la gestion des ventes de produits pour la région Asie-Pacifique et était responsable de la gestion du cycle de vie des applications et des intergiciels. Auparavant, il dirigeait chez BEA une équipe de responsables de solutions et de consultants, et aidait les entreprises à concevoir des environnements d’applications distribuées à l’aide des plateformes WebLogic et Tuxedo. Chin est titulaire d’un diplôme d’ingénieur en génie informatique obtenu avec mention très bien à l’Université de Newcastle, en Australie.
Autres articles de Chin LimArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.