La sécurité des applications est un composant fondamental de la plateforme ADC de F5. BIG-IP offre une protection par pare-feu applicatif web à la pointe du secteur, ainsi qu’un accès sécurisé et unifié aux applications, où qu’elles se trouvent au sein d’une architecture multicloud. Et même si nous pouvons affirmer que nous proposons la solution de sécurité la plus complète du marché, nous ne prétendons pas en être le seul acteur, ce qui complique la décision des acheteurs face à la multitude d’alternatives envisagées. Toutefois, pour ceux qui cherchent à atténuer les attaques visant les applications déployées dans le cloud public, AWS a simplifié la phase d’évaluation du parcours d’achat en lançant son programme AWS Security Competency, dans lequel F5 a récemment annoncé l’intégration de son pare-feu applicatif web, BIG-IP Application Security Manager (ASM). Dans cet article, nous allons examiner plus en détail comment la solution WAF de F5, qui fournit une protection avancée des applications de couche 7 et contre les attaques DDoS, a rejoint ce cercle très fermé…
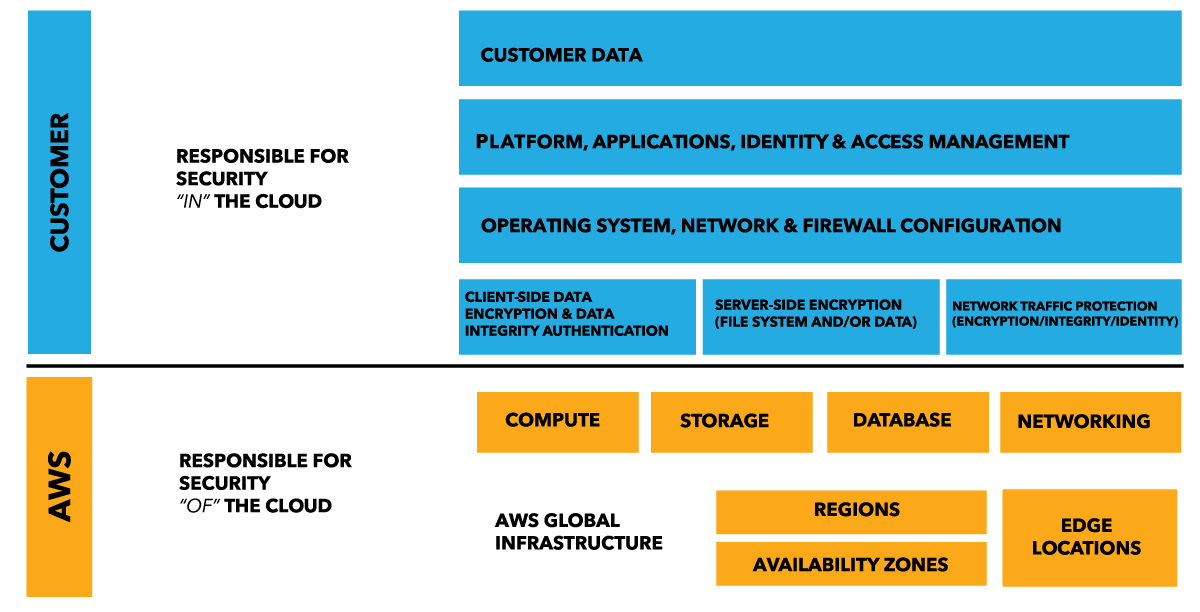
AWS continue de souligner l’importance de son modèle de responsabilité partagée (figure 1 ci-dessus), selon lequel les propriétaires d’applications sont responsables de la sécurité dans le cloud (machines virtuelles, systèmes d’exploitation, applications et données), tandis qu’AWS est responsable de la sécurité du cloud (matériel, logiciels, réseaux et installations). C’est là qu’intervient le programme Security Competency, qui fournit aux utilisateurs d’AWS une liste concise de fournisseurs tiers ayant démontré leur réussite et leur expertise technique dans la mise en œuvre de solutions de sécurité pour les applications hébergées sur AWS dans le cloud, écartant ainsi de la liste des fournisseurs envisagés un certain nombre de prestataires inadéquats.
Les 3 catégories d’exigences à remplir pour obtenir la compétence AWS Security
L’obtention de la compétence AWS Security n’a pas été une mince affaire, les partenaires devant satisfaire à de nombreuses exigences dans trois domaines distincts :
Le premier de ces domaines concerne les références clients et consiste essentiellement à démontrer la valeur de la solution. Pour satisfaire à cette exigence, F5 a fourni à AWS plusieurs rapports de projets de sécurité achevés, décrivant en détail les problématiques rencontrées par les clients et la manière dont le WAF de F5 y a répondu. Parmi ces témoignages clients, deux ont été rendus publics afin d’illustrer plus concrètement différents cas d’usage et avantages dans des environnements de production.
La deuxième catégorie portait sur les fonctionnalités du produit et du déploiement, ainsi que sur toute fonctionnalité générale propre à l’infrastructure AWS. Pour satisfaire à ces critères, F5 devait fournir une documentation complète sur la configuration, l’utilisation et les capacités de BIG-IP ASM Virtual Edition, ainsi que des directives spécifiques concernant le déploiement du WAF dans une topologie à haute disponibilité (HA). Dans le cadre de cette documentation, AWS exige explicitement de F5 une liste de toutes les réglementations de conformité prises en charge par la solution, afin de permettre aux clients d’écarter plus facilement les autres fournisseurs susceptibles de ne pas répondre à leurs attentes. Enfin, la capacité de la solution WAF à chiffrer les données a été vérifiée, avant de mettre en avant son intégration étroite avec le service de gestion d’AWS fondé sur les rôles IAM, qui permet aux utilisateurs de contrôler de manière sécurisée l’accès au dispositif.
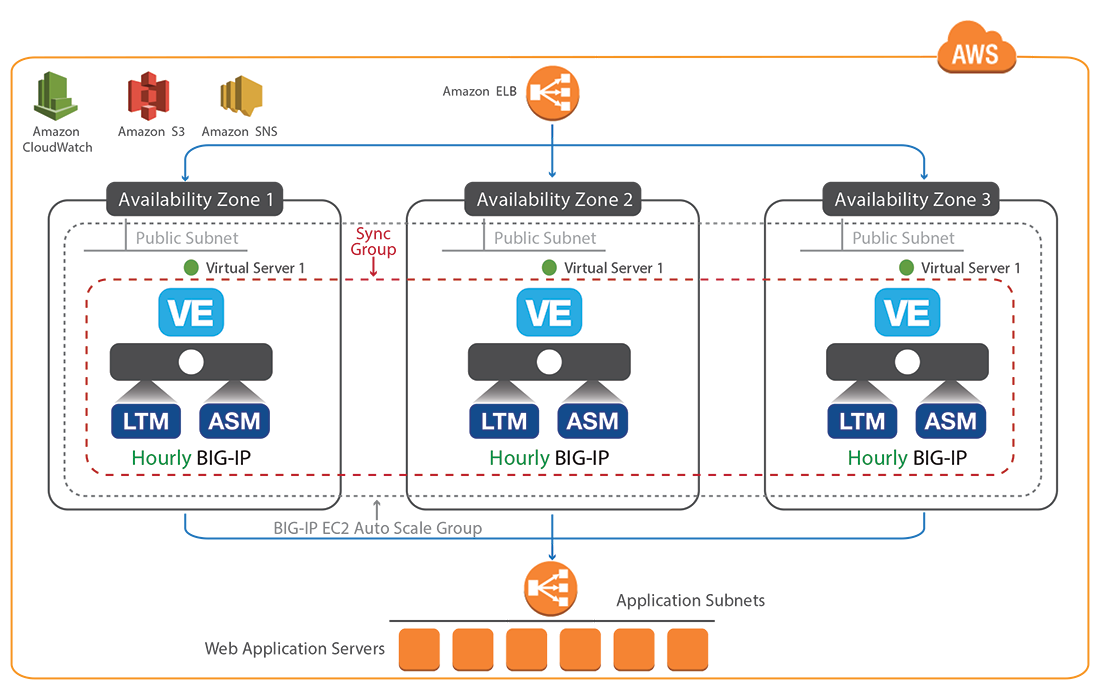
Le troisième et dernier ensemble d’exigences porte sur l’intégration aux services AWS afin d’améliorer la sécurité et la disponibilité de la solution. Comme la solution WAF de F5 prend en charge la mise à l’échelle automatique au moyen d’un modèle CloudFormation — comme décrit dans cet article précédent et illustré à la figure 2 —, elle a satisfait aux exigences de « sécurité de l’infrastructure » grâce à son intégration à AWS Auto Scaling et AWS ELB, tout en démontrant sa capacité à fonctionner dans plusieurs zones de disponibilité. Vient ensuite la « journalisation et la surveillance » — une autre exigence facilement satisfaite, puisque la solution de mise à l’échelle automatique s’appuie largement sur AWS CloudWatch pour surveiller les instances en temps réel, générer des alertes et déclencher des événements de mise à l’échelle. Pour franchir la dernière étape, l’équipe de sécurité AWS a effectué une évaluation des vulnérabilités du WAF, avant de vérifier qu’il répondait à toutes les exigences en matière de protection des données et prenait en charge les obligations requises en matière d’identité et d’accès.
Après avoir satisfait haut la main à toutes les exigences, AWS a ensuite publié la solution WAF de F5 sur sa page « Solutions des partenaires de sécurité », où chacun peut la consulter, tout en décernant à F5 cette prestigieuse distinction en reconnaissance de cette réussite :
Pour en savoir plus sur la solution WAF de F5, vous pouvez consulter la fiche technique de BIG-IP ASM ou la découvrir sur AWS Marketplace ici.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.