
Les applications sont devenues indispensables dans tous les aspects de notre vie quotidienne. Pour ne citer que quelques exemples, elles nous permettent de :
- Commander à manger — notre façon de nous alimenter dépend de plus en plus des applications.
- Se déplacer — la façon dont nous organisons nos transports passe de plus en plus par des applications.
- Rencontrer des gens — notre façon d’entrer en contact est souvent rendue possible et facilitée par des applications.
Bien que ces changements aient commencé avant la COVID-19, la pandémie a indéniablement accéléré notre dépendance aux applications.
Notre façon de travailler a changé à jamais avec l’essor des équipes hybrides ou entièrement virtuelles. Notre façon de payer a elle aussi évolué grâce aux technologies de paiement sans contact telles qu’Apple Pay, Venmo, PayPal, etc. En outre, dans de nombreux pays, l’accès à certains services — restaurants, avions, cinémas — exige de plus en plus que nous disposions d’applications spécifiques qui nous ouvrent des portes, au sens propre comme au figuré. Par conséquent, les applications connaissent un véritable essor.
Prenons un instant pour donner quelques chiffres. En 2019, 1 milliard d’applications étaient déjà utilisées dans le monde. D’ici 2025, ce nombre devrait être multiplié par cinq (IDC, Workloads Forecast, octobre 2021).
Le risque croissant de cyberattaques
Alors que nous dépendons de plus en plus des applications, il est devenu impératif de les protéger contre les cybermenaces et les cyberattaques. En effet, une seule faille exploitée ou violation de données peut avoir de graves conséquences et entraîner des coûts considérables sur les plans individuel, organisationnel et sociétal.
Vous est-il déjà arrivé d’être frustré par une application dont le temps de réponse se dégrade au point qu’elle expire ou ne réponde plus du tout ? Avez-vous déjà eu la malheureuse expérience de voir vos identifiants personnels volés et monétisés ?
Des exemples récents de cyberattaques sont bien documentés. Nous avons vu des marques internationales telles que Microsoft, Facebook, Walgreens, T-Mobile et d’autres subir des conséquences négatives ou des violations de données, affectant des millions de leurs clients.
Malheureusement, à mesure que les applications se sont modernisées, leur sécurisation est devenue encore plus difficile. Il est donc important de comprendre l’anatomie d’une application, son évolution au fil du temps et les raisons pour lesquelles la conception des applications modernes élargit intrinsèquement la surface d’attaque.
Alors, embarquons ensemble pour un voyage au cœur des applications modernes.
Le parcours vers les applications modernes
Tout d’abord, remontons plus de 25 ans en arrière, à l’époque où les applications étaient de gros logiciels monolithiques constitués d’un seul bloc. Elles étaient installées sur un serveur unique (un ordinateur puissant qui assurait le fonctionnement de l’application) et sur un système d’exploitation tel que Windows NT.
Des années plus tard, la virtualisation a permis d’installer et d’exécuter plusieurs serveurs d’applications sur une seule machine physique et d’en partager les ressources.
Puis vint l’adoption généralisée du cloud, qui a permis de disposer à la demande d’une infrastructure informatique sans limites, tout en évitant les lourds investissements initiaux nécessaires à la création de centres de données.
Malgré toutes ces avancées, les développeurs d’applications réclamaient davantage d’agilité et des capacités de développement plus granulaires. C’est ainsi que sont nés les conteneurs, l’étape suivante de la virtualisation. Un conteneur constitue un composant compact et léger de l’architecture globale d’une application, permettant de contrôler et de modulariser sa virtualisation.
Prenons l’exemple d’une application mobile classique de vente au détail. Du point de vue du développeur, celle-ci peut être décomposée en différents composants, par exemple la connexion et les informations du compte, les stocks, les commandes, ainsi que les rapports et les analyses. Le développeur peut ainsi ajouter, remplacer ou modifier une partie de l’application sans avoir à apporter de changements majeurs à l’ensemble de celle-ci.
L’application dans son ensemble est modularisée à l’aide de services — souvent appelés microservices — déployés en clusters. En outre, chacun de ces composants applicatifs, y compris leur connexion à des applications tierces, est relié par une interface de programmation d’application (API), qui facilite la communication de service à service permettant d’interconnecter les applications (nous y reviendrons dans le quatrième article de cette série).
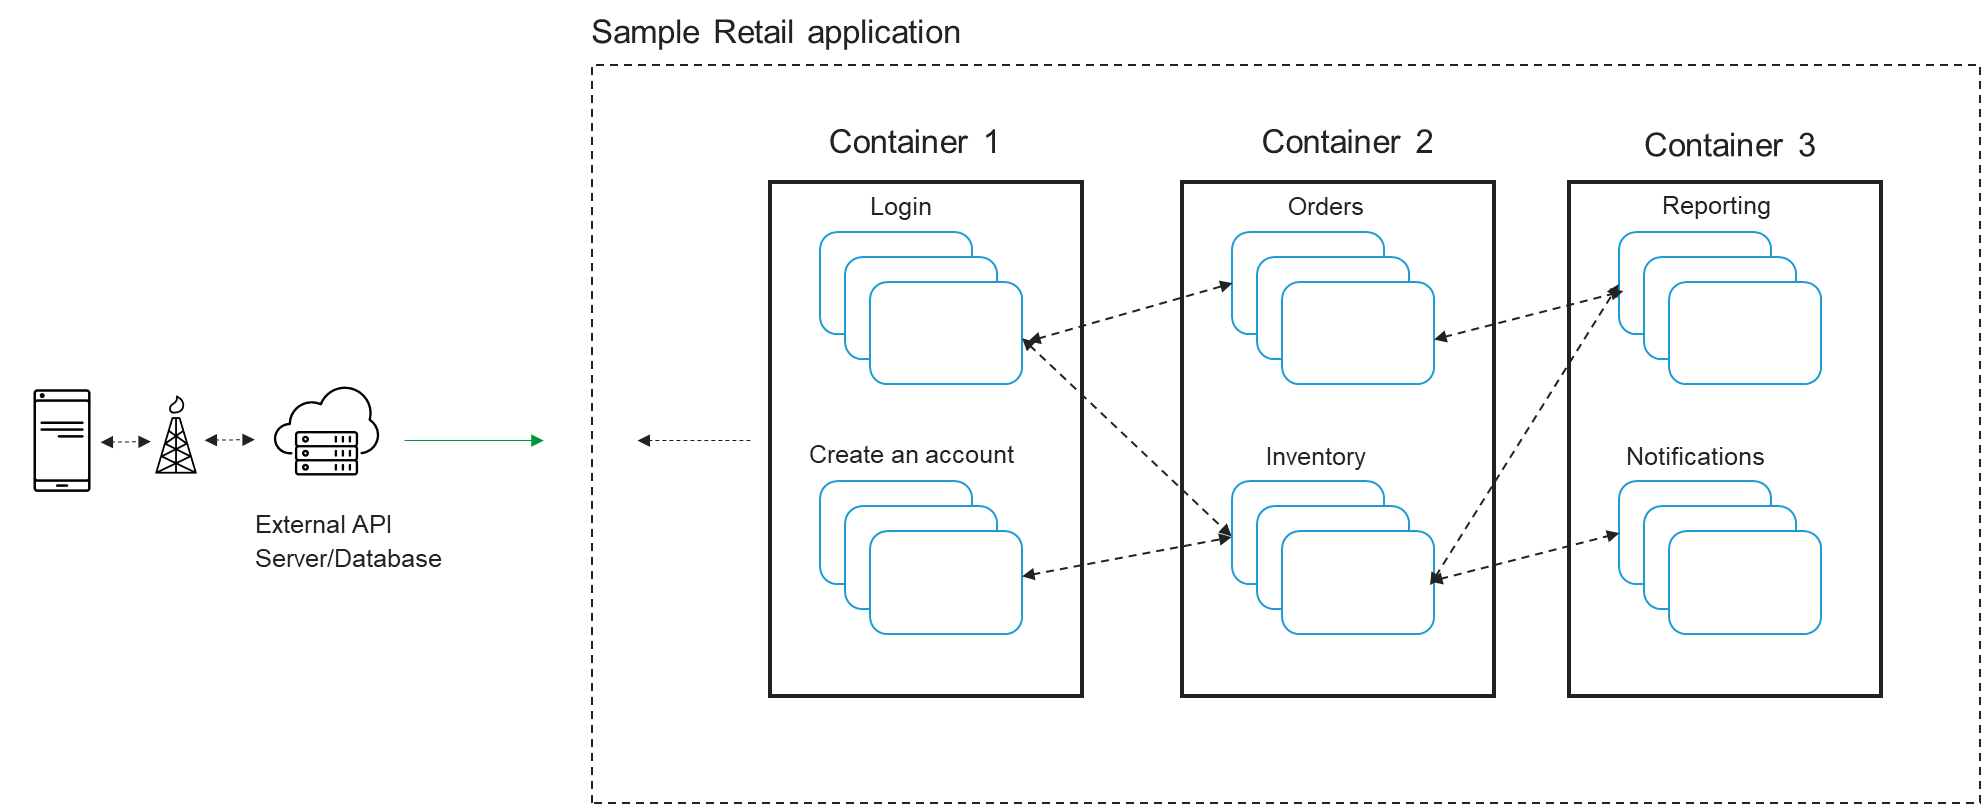
Cependant, à mesure que les technologies et les architectures ont évolué pour permettre un développement et une livraison plus agiles des applications, la complexité est devenue problématique.
Sécuriser les applications et les API dans un monde distribué
Au cours des vingt-cinq dernières années, nous sommes passés d’un monde d’applications monolithiques liées à un seul équipement matériel dans une salle de serveurs ou un centre de données à des applications modernes basées sur des conteneurs et des microservices, conçues et déployées partout : dans un centre de données, dans plusieurs clouds et en périphérie (afin de rapprocher les traitements applicatifs d’un utilisateur ou d’une source de données et de réduire la latence).
De toute évidence, une approche périmétrique de la sécurité n’est plus viable. Les traitements informatiques, autrefois confinés à un seul serveur, s’effectuent désormais littéralement partout. Et bien que tout cela doive être sécurisé (évidemment), il est tout aussi irréaliste d’appliquer un outil de sécurité spécifique à chaque composant. Ce serait un peu comme si une entreprise internationale autorisait chacun de ses employés à choisir sa propre police d’assurance (puis les payait individuellement), au lieu de proposer un contrat collectif flexible auquel ils pourraient adhérer.
Le problème qui en résulte est que la sécurisation des applications et des API n’a jamais été aussi complexe. C’est notamment pour cette raison qu’aujourd’hui, une entreprise moyenne investit deux fois plus dans la sécurité que dans l’informatique traditionnelle (IDC, Workloads Forecast, octobre 2021). En outre, les enjeux n’ont jamais été aussi importants, car les failles de sécurité peuvent avoir des conséquences désastreuses tant pour les entreprises que pour leurs clients.
Regardez la vidéo ci-dessous pour découvrir comment F5 fournit aux entreprises une technologie qui protège vos applications préférées et garantit la sécurité de vos expériences numériques.
Dans le prochain volet de cette série en quatre parties consacrée au Mois de la sensibilisation à la cybersécurité, nous examinerons d’autres types d’attaques et de stratégies employées par les cyberattaquants pour exploiter les applications et les API, ainsi que les moyens dont disposent les organisations et les utilisateurs d’applications pour s’en protéger.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.