Enseignements tirés du rapport « État de la distribution des applications 2017 »
De très nombreuses personnes (et je pèse mes mots) remettent en cause jusqu’à l’existence même du concept de cloud privé (sur site).
Ce n’est pas nouveau : cela fait des années que je combats le faux dilemme selon lequel « le cloud public est la seule voie possible ». Mais nous n’avons jamais disposé de données concrètes permettant de déterminer si le phénomène du cloud privé était bien réel ou s’il n’existait que dans l’imagination des « amoureux des serveurs », comme on les appelait péjorativement il y a quelques années.
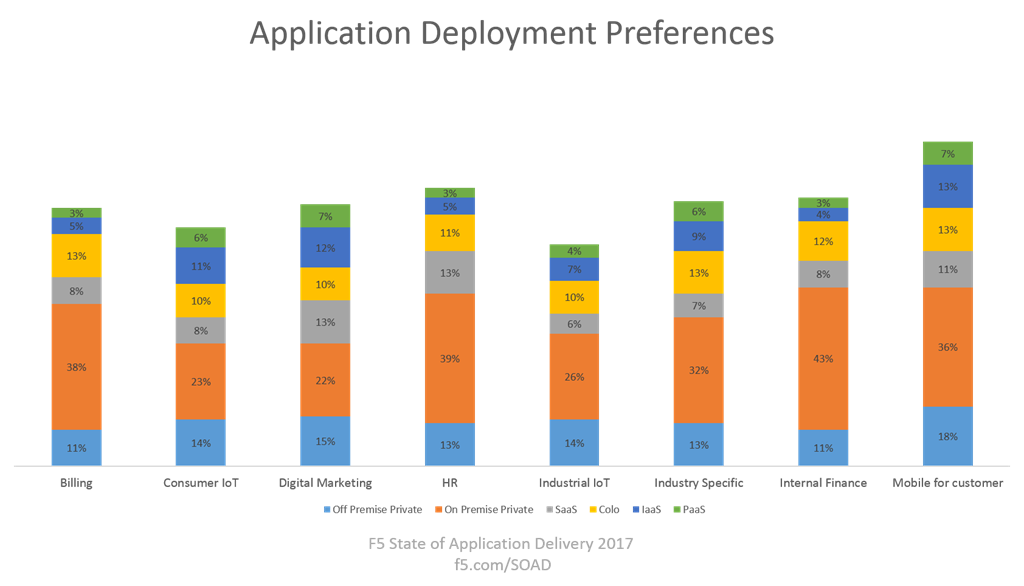
Mais grâce à notre toute dernière enquête, je dispose désormais de données concrètes montrant que le cloud privé (sur site) existe bel et bien et qu’il est même préféré à ses séduisants cousins du cloud. Du moins pour le moment.
On a toujours pu soutenir que certains types d’applications, en particulier celles qui gèrent l’accès à des informations sensibles de l’entreprise — comme les données financières — resteraient en grande partie hébergées sur site. Mais les applications mobiles ? Oh, celles-là migrent vers le cloud public. En masse. Tout le monde s’y met, tout simplement, très cher.
Sauf que ce n’est pas le cas. Du moins, pas dans les proportions que laissent entendre les innombrables blogs et articles consacrés au sujet. Sur les plus de 2 100 personnes ayant répondu à notre enquête, seules 17 % optent pour le cloud public (IaaS) pour les applications mobiles destinées aux clients. Par ailleurs, 7 % se tournent vers le PaaS et 11 % vers le SaaS. Au total, 35 % ciblent donc un cloud non privé. La majorité des répondants (54 %) privilégient le cloud privé, et une personne sur trois préfère spécifiquement un cloud privé sur site.
Le même constat s’applique à toutes les catégories d’applications. Qu’elles soient destinées aux particuliers ou aux entreprises, axées sur la productivité ou la rentabilité, ou qu’il s’agisse ou non d’applications métier, les personnes interrogées ont indiqué une nette préférence pour le cloud privé, avec une prédilection marquée pour les solutions sur site.
C’est peut-être ce qui explique la forte croissance annuelle de l’adoption d’OpenStack, les organisations ayant poursuivi leurs projets de mise en œuvre d’un cloud privé sur site. L’année dernière, seuls 7 % des répondants avaient adopté OpenStack. Il figurait parmi les frameworks connus les moins utilisés, derrière VMware, Cisco, Puppet et même de simples scripts Python. Cette année ? OpenStack compte parmi les frameworks les plus adoptés, 21 % des répondants indiquant qu’il est utilisé au sein de leur organisation.
Je ne suis pas opposé au cloud public. En revanche, je le suis à ceux qui restent largement sourds aux demandes des entreprises, dont les exigences très claires demeurent insatisfaites. Je suis également opposé aux solutions « universelles » qui ne tiennent pas compte de l’évolution des besoins des marchés émergents.
Ces marchés constatent que le modèle standardisé du cloud public, malgré sa simplicité et son approche « universelle », ne convient pas réellement à tous les besoins. L’Internet industriel des objets (IIoT), par exemple, présente des exigences particulièrement strictes auxquelles un environnement de cloud public standardisé (à usage général) ne peut pas répondre. C’est l’un des facteurs à l’origine de GE Predix. L’IIoT a besoin de l’évolutivité et de l’agilité du cloud, mais ses exigences en matière de sécurité, d’auditabilité et de performances sont tout aussi importantes. Comme l’a souligné Dan Woods en abordant le sujet :
La fiabilité, les performances et la sécurité des clouds publics se sont nettement améliorées depuis leurs débuts hésitants, mais leur fiabilité reste insuffisante pour les applications industrielles (voir « Pourquoi GE s’attaque à un problème plus complexe qu’Amazon »).
Il n’est donc pas surprenant qu’ils se tournent vers d’autres options.
Le cloud privé sur site est une option. Le cloud en colocation, qui connaît une croissance rapide, en est une autre. Cela se reflète dans les préférences en matière de déploiement. L’IIoT privilégie nettement les environnements qui offrent aux organisations les meilleures possibilités d’évolutivité et d’agilité, sans sacrifier le contrôle ni les performances. Même l’IoT grand public ne manifeste actuellement que peu d’intérêt pour le cloud public.
Dans notre dernière enquête, le cloud privé arrive en tête des technologies ayant le plus fort impact stratégique (39 %), et une part importante des organisations (45 % exactement) prévoit d’investir dans le cloud privé au cours des douze prochains mois. Il serait insensé de ne pas reconnaître que le cloud privé n’est pas un simple effet de mode. Ce n’est pas une « phase » que traversent des entreprises versatiles. Il s’agit d’une stratégie commerciale délibérée visant à permettre la transformation numérique des organisations. Une transformation qui doit impérativement inclure également les applications hébergées dans les centres de données.
Oui, le cloud public est en plein essor. C’est également ce que nous constatons. Son impact stratégique a progressé de 4 % sur un an. Et l’intérêt pour le déploiement de services applicatifs dans le cloud public ? Vous l’aurez deviné : il a augmenté de 4 % en moyenne. Oui, l’adoption du cloud public progresse, mais il lui reste encore beaucoup de chemin à parcourir.
Il existe, et il continuera d’exister pendant encore de très nombreuses années, un marché pour les centres de données. Tant que les applications resteront liées à d’immenses sources de données ou entravées par les tentacules d’intégration dignes d’un kraken numérique, les entreprises auront besoin d’un cloud privé sur site pour mener à bien la transformation numérique indispensable à leur réussite et à leur croissance dans une économie numérique.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.