Au fil des années, nous avons vu de nombreuses tendances du secteur apparaître et disparaître. Deux d’entre elles — le cloud et la mobilité — relèvent de ce que l’on pourrait appeler des « mégatendances ». Il s’agit de mouvements qui ont bouleversé le secteur et, à terme, transformé le visage de l’informatique.
La mobilité est arrivée en premier et a fait prendre conscience aux consommateurs qu’il était possible d’utiliser l’informatique en déplacement. Nos téléphones sont devenus nos compagnons de tous les instants. Cependant, les applications sur lesquelles nous comptions pour nous divertir et collaborer n’étaient pas aussi mobiles.
Le cloud public a apporté une réponse à ce besoin en offrant de nouveaux environnements et de nouvelles méthodes de déploiement des applications. Aujourd’hui, près de neuf organisations sur dix (87 %) disposent d’applications sur plusieurs plateformes de cloud public.
Avec autant d’applications dans le cloud public, les schémas de trafic applicatif ont évolué. Nos clients constatent désormais qu’une part croissante du trafic est destinée à un cloud public, qu’il soit généré par leurs collaborateurs ou par leurs propres clients.
Ce qui n’a pas changé, c’est la nécessité de sécuriser ce trafic. En effet, ce besoin est peut-être plus marqué aujourd’hui que jamais.
Selon Sophos dans son rapport State of Cloud Security 2020 (« État de la sécurité du cloud en 2020 »), « les organisations multicloud ont signalé davantage d’incidents de sécurité au cours des 12 derniers mois. Soixante-treize pour cent (73 %) des organisations interrogées utilisaient au moins deux fournisseurs de cloud public et ont signalé davantage d’incidents de sécurité que celles qui n’utilisaient qu’une seule plateforme. »
Le défi auquel les entreprises sont aujourd’hui confrontées tient à la disparition du périmètre d’entreprise au niveau duquel les contrôles de sécurité étaient traditionnellement appliqués. De nouveaux points de contrôle doivent être mis en place, car la sécurité n’est pas facultative.
Le défi consiste à lutter contre la complexité. Certaines applications restant dans le centre de données tandis que d’autres migrent vers plusieurs environnements cloud, une solution consiste à déployer les contrôles de sécurité appropriés dans chaque cloud ainsi que dans le centre de données. Ces multiples déploiements entraînent des politiques incohérentes, un manque de visibilité globale sur les menaces de sécurité et une importante surcharge opérationnelle. Par conséquent, de nombreuses organisations abandonnent cette stratégie, ce qui les expose aux attaques.
Le déploiement de ces nouveaux points de contrôle de sécurité dans un emplacement central où convergent les utilisateurs, les clouds publics et les données constitue une stratégie gagnante. Cette approche offre une meilleure visibilité, une gestion cohérente des politiques, une réduction de la charge opérationnelle et une utilisation plus efficace des ressources. Equinix est l’un de ces emplacements. Grâce à sa solution d’interconnexion virtuelle Equinix Cloud Exchange (ECX), l’entreprise propose des connexions ultrarapides et à très faible latence aux clouds publics déjà utilisés par la plupart des organisations.
Nous avons déjà présenté les avantages généraux de BIG-IP en tant que passerelle cloud colocalisée chez Equinix. Aujourd’hui, comme promis, nous allons examiner en détail le cas d’usage spécifique de SSLO (orchestration SSL) pour améliorer les résultats de l’entreprise.
BIG-IP et SSLO dans Equinix
Le défi auquel sont confrontées les organisations disposant d’un portefeuille d’applications multicloud est considérable. En outre, nos recherches indiquent que, depuis trois ans, le principal défi lié au multicloud consiste à appliquer des politiques de sécurité cohérentes à l’ensemble des applications, où qu’elles se trouvent. En raison des préoccupations liées à la confidentialité et à la sécurité, la quasi-totalité du trafic est aujourd’hui chiffrée. Mary Meeker souligne que la part du trafic chiffré atteignait déjà 87 % au début de l’année 2019, tandis que le dernier rapport de transparence de Google indique que près de 90 % de l’ensemble du trafic Web est chiffré.
En moyenne, la plupart des organisations utilisent dix services applicatifs différents pour sécuriser, fournir et optimiser leurs applications. Se limiter à un seul service n’est pas vraiment envisageable. Les services les plus fréquemment déployés concernent principalement la sécurité : DNSSEC, protection contre les bots et lutte contre la fraude. Aucun service applicatif ne fournit à lui seul toutes les fonctionnalités de sécurité dont une organisation a besoin pour protéger son infrastructure et ses applications contre les menaces existantes et émergentes. La nécessité de disposer de ces services dans tous les environnements pose d’importants défis en matière d’intégration et d’orchestration, afin d’assurer un fonctionnement fluide et simple d’utilisation.
Même s’il est possible d’enchaîner plusieurs services de sécurité, toutes les applications et tous les flux de trafic n’ont pas besoin d’être évalués par le même ensemble de services de sécurité. Le fait main est idéal pour les cadeaux, mais beaucoup moins pour gérer les flux de sécurité de chacune de vos applications.
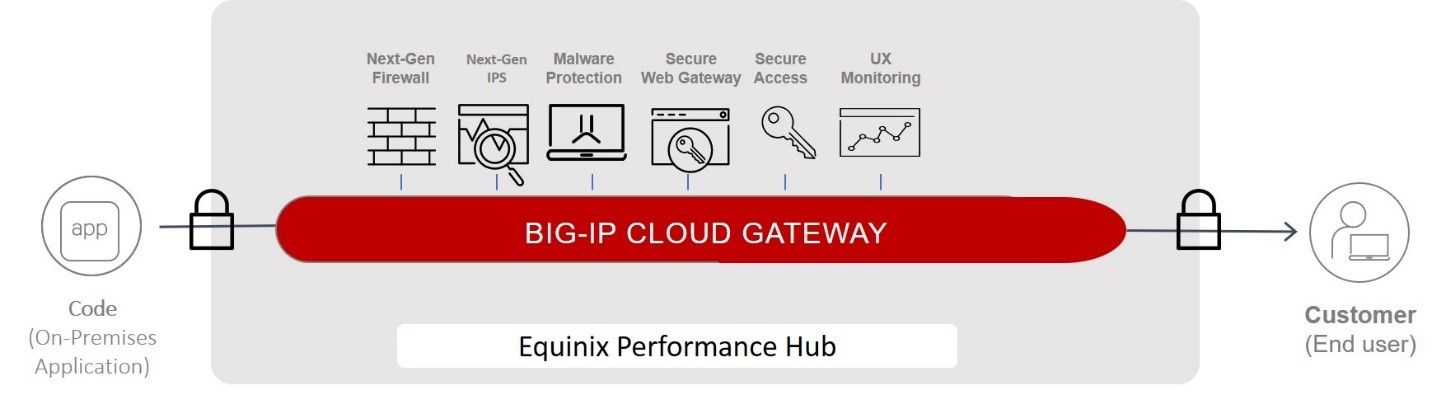
L’utilisation de BIG-IP comme passerelle cloud déployée sur la plateforme Equinix permet aux entreprises de créer un point de contrôle de sécurité tout en exploitant les capacités de plusieurs services applicatifs de sécurité, sans la charge opérationnelle liée à l’intégration et à l’orchestration manuelles des services de sécurité pour chaque application. BIG-IP SSL Orchestrator (SSLO) veille à ce que le trafic soit correctement acheminé vers les services de sécurité appropriés avant d’être considéré comme suffisamment sûr pour être envoyé vers sa destination dans un cloud public ou un centre de données. BIG-IP SSLO déchiffre le trafic chiffré, puis l’oriente vers les services de sécurité appropriés à des fins d’inspection, en fonction de son type et de sa source. Il s’agit donc d’un chaînage dynamique des services fondé sur une logique plutôt que sur des directives manuelles. Il en résulte une visibilité accrue permettant de réduire les menaces, tout en préservant les investissements existants dans les solutions de protection contre les logiciels malveillants, de prévention des pertes de données, les pare-feu de nouvelle génération et d’autres dispositifs de sécurité.
BIG-IP SSLO s’intègre également à Equinix SmartKeyTM, qui fournit un module matériel de sécurité (HSM) cloud en tant que service afin de garantir une sécurité multicloud fiable pour les clés cryptographiques sensibles.
L’utilisation de BIG-IP SSLO dans Equinix pour appliquer des politiques de sécurité centralisées offre notamment les avantages suivants :
- Optimisation de la rentabilité. Les ressources cloud ne sont utilisées qu’après vérification de l’utilisateur et de la requête, et confirmation de l’absence de contenu ou d’intention malveillants. Les coûts du cloud sont maîtrisés en refusant l’accès au service aux acteurs malveillants et aux bots.
- Opérations simplifiées. Un point de contrôle de sécurité unique, associé à un ensemble cohérent de services de sécurité, réduit la surcharge opérationnelle causée par la multiplication des tableaux de bord, des consoles, des journaux et des langages de définition des politiques.
- Amélioration des résultats en matière de sécurité. La centralisation de la sécurité, tout en tenant compte d’un environnement multicloud, permet d’appliquer des politiques de sécurité cohérentes couvrant toutes les applications. La cohérence des politiques et de leur mise en œuvre est essentielle pour renforcer la posture de sécurité de l’entreprise et éviter ces incidents de sécurité dans le cloud bien trop fréquents.
L’utilisation d’une passerelle cloud dans l’environnement Equinix offre d’autres avantages, que nous examinerons plus en détail dans de prochains articles. Chacun d’eux sera consacré à une fonctionnalité différente d’une passerelle cloud et aux avantages qu’elle procure.
Si vous ne voulez pas attendre et souhaitez vous lancer dès maintenant, voici quelques ressources à consulter pour en savoir plus :
- Alliance technologique Equinix
- Equinix & F5 : prenez le contrôle de la sécurité de votre cloud hybride
- Améliorer les résultats commerciaux et l’expérience applicative grâce à une passerelle cloud chez Equinix
Restez en sécurité et restez à l’écoute pour en savoir plus !
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.