
Threat Stack s’appelle désormais « F5 Distributed Cloud App Infrastructure Protection » (AIP). Commencez à utiliser Distributed Cloud AIP avec votre équipe dès aujourd’hui.
Alors que les clients évaluent et conçoivent de nouvelles formes d’architectures de conteneurs gérés, Threat Stack leur offre une visibilité détaillée sur les systèmes en cours d’exécution, ce qui permet d’accélérer les cas d’usage avancés en matière de conformité et de recherche de menaces. Aujourd’hui, nous annonçons la disponibilité générale de Threat Stack Container Security Monitoring pour AWS Fargate, étendant ainsi notre visibilité à l’ensemble de la pile de sécurité cloud.
Dans cet article, nous expliquerons comment la nouvelle prise en charge de Fargate par Threat Stack peut renforcer vos contrôles de sécurité AWS existants. Nous verrons également rapidement comment fonctionnent les alertes et la recherche d’événements pour les métadonnées Fargate au sein de la Threat Stack Cloud Security Platform®.
Nouvel agent Threat Stack pour Fargate
En tant que client, vous bénéficiez des mêmes mécanismes de base pour vos workflows Threat Stack avec les métadonnées AWS Fargate : génération d’alertes, personnalisation des règles, recherche de menaces, et bien plus encore. Il vous suffit de déployer l’Agent et de vérifier la connectivité réseau pour que les données de sécurité commencent à affluer vers votre plateforme Threat Stack.
Notre agent Fargate s’exécute en tant que conteneur side-car et est défini dans le cadre de votre définition de tâche Fargate sur Amazon ECS. L’agent surveille deux aspects clés de votre environnement d’exécution Fargate :
- Activité des processus au sein des conteneurs Fargate
- Données de flux réseau au sein des tâches Fargate et à l’extérieur de celles-ci
Threat Stack fournit davantage de contexte sur Fargate grâce à une vue complète et en temps réel des journaux AWS CloudTrail. Les applications prises en charge par les tâches Fargate bénéficient d’une protection supplémentaire à l’exécution grâce à Threat Stack Application Security Monitoring pour le code Node.js, Python et Ruby. Bien que nous centralisions la consultation de ces données sur la plateforme Threat Stack, cette protection vient compléter les contrôles de sécurité AWS natifs associés à votre Amazon VPC et à vos autorisations AWS IAM.
Métadonnées Fargate dans la plateforme Threat Stack
Threat Stack fournit des détections par défaut pour les activités Fargate, notamment :
- Sessions interactives
- Binaires SSHD
- Tentatives d’exfiltration de données
- Connexions réseau inattendues
Ces règles de détection déclenchent des alertes en temps réel, comme celle ci-dessous signalant une connexion réseau entrante inattendue :
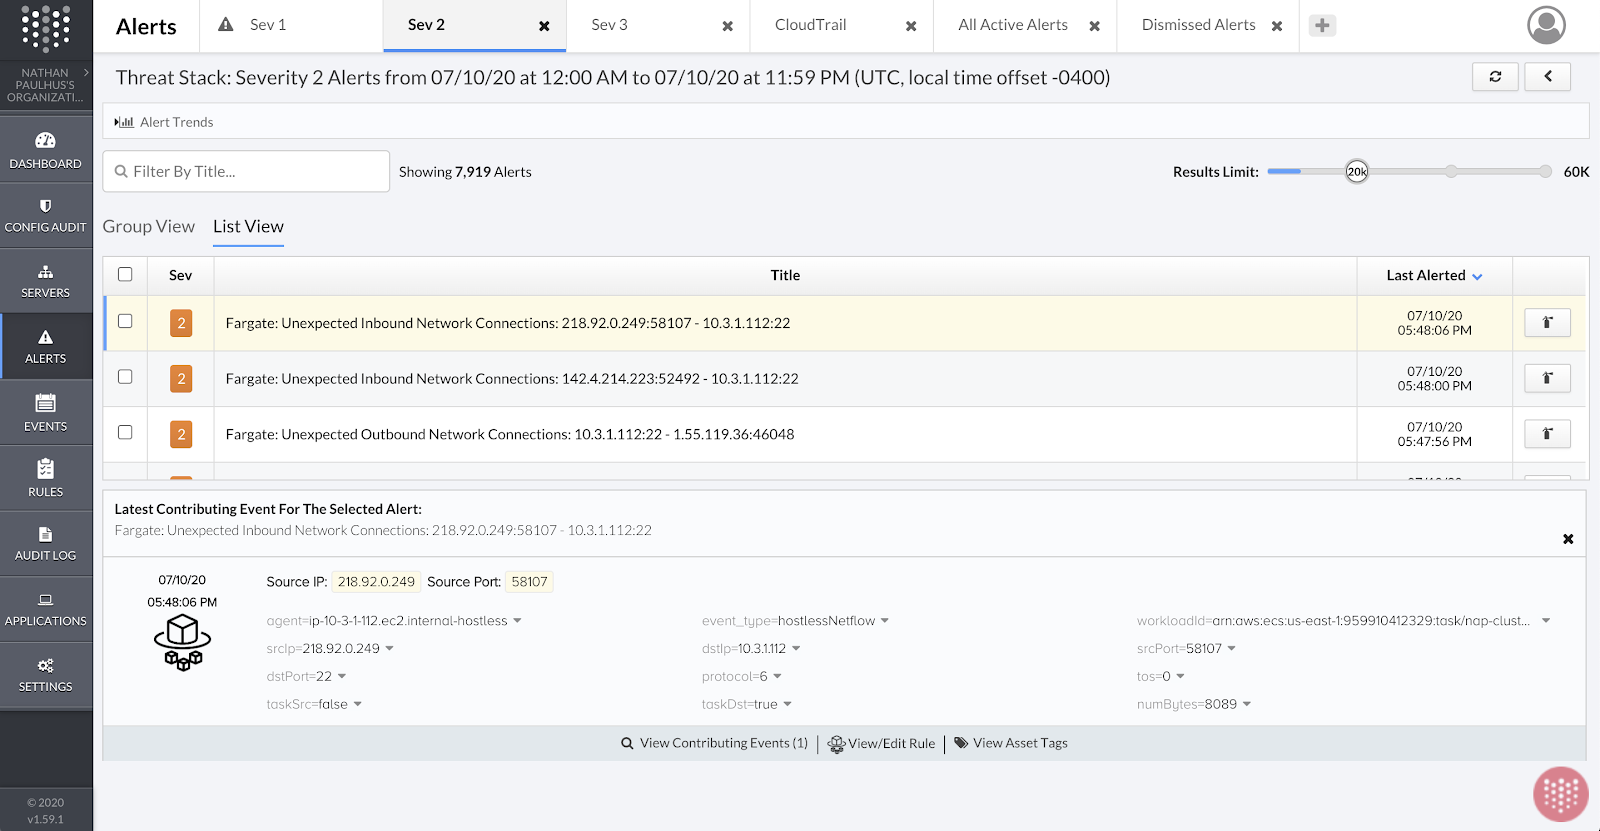
La logique sous-jacente à cette règle est facilement personnalisable. En voici un exemple simplifié :
event_type = "hostlessNetflow" and taskDst = "true" and srcIp != "10.0.0.0/8"
Threat Stack offre également une vue détaillée de l’ensemble des données d’événements afin de faciliter les investigations forensiques. Par exemple, les clients peuvent facilement affiner leurs recherches pour consulter toute l’activité des processus associée à une tâche donnée sur une période définie :
event_type = "hostlessProcess" AND agent_id = "7dd63b2d-a41d-11ea-92f9-2741263fc82a" AND event_time <
"1594402575809" AND event_time > "1594402565610"
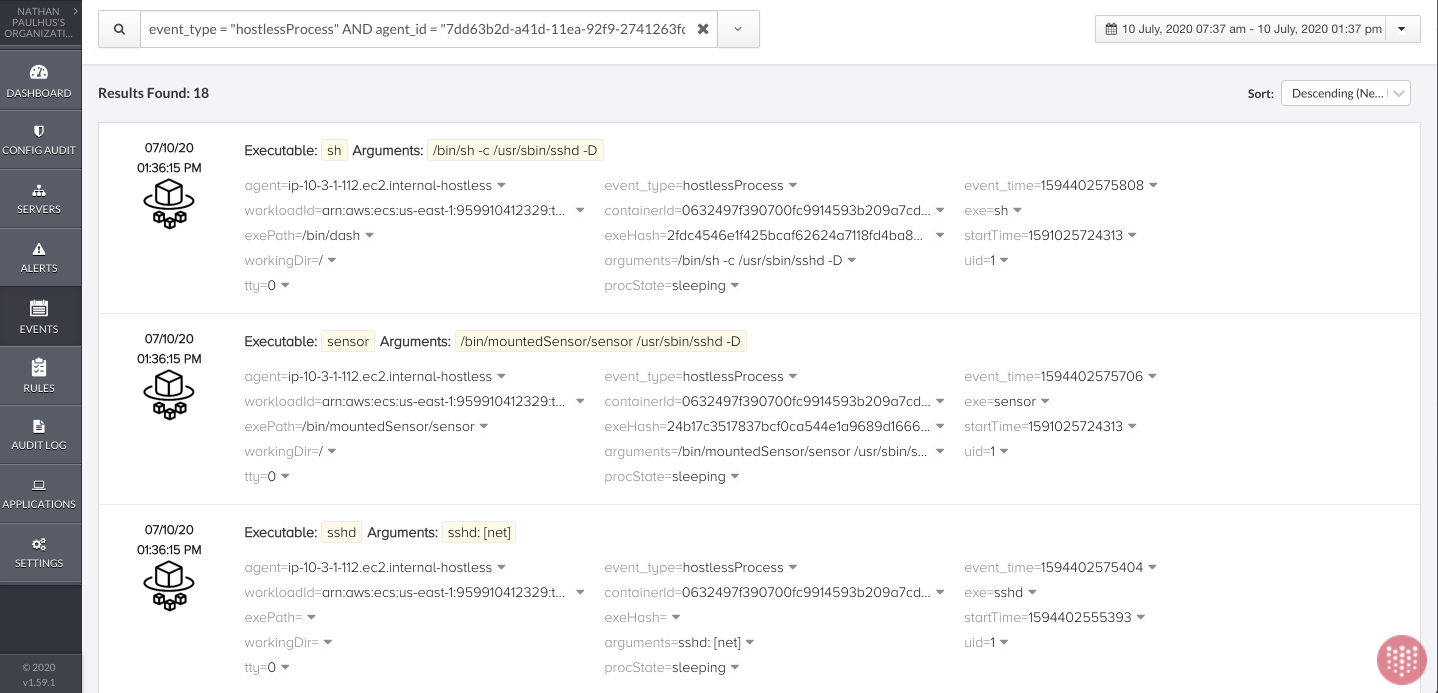
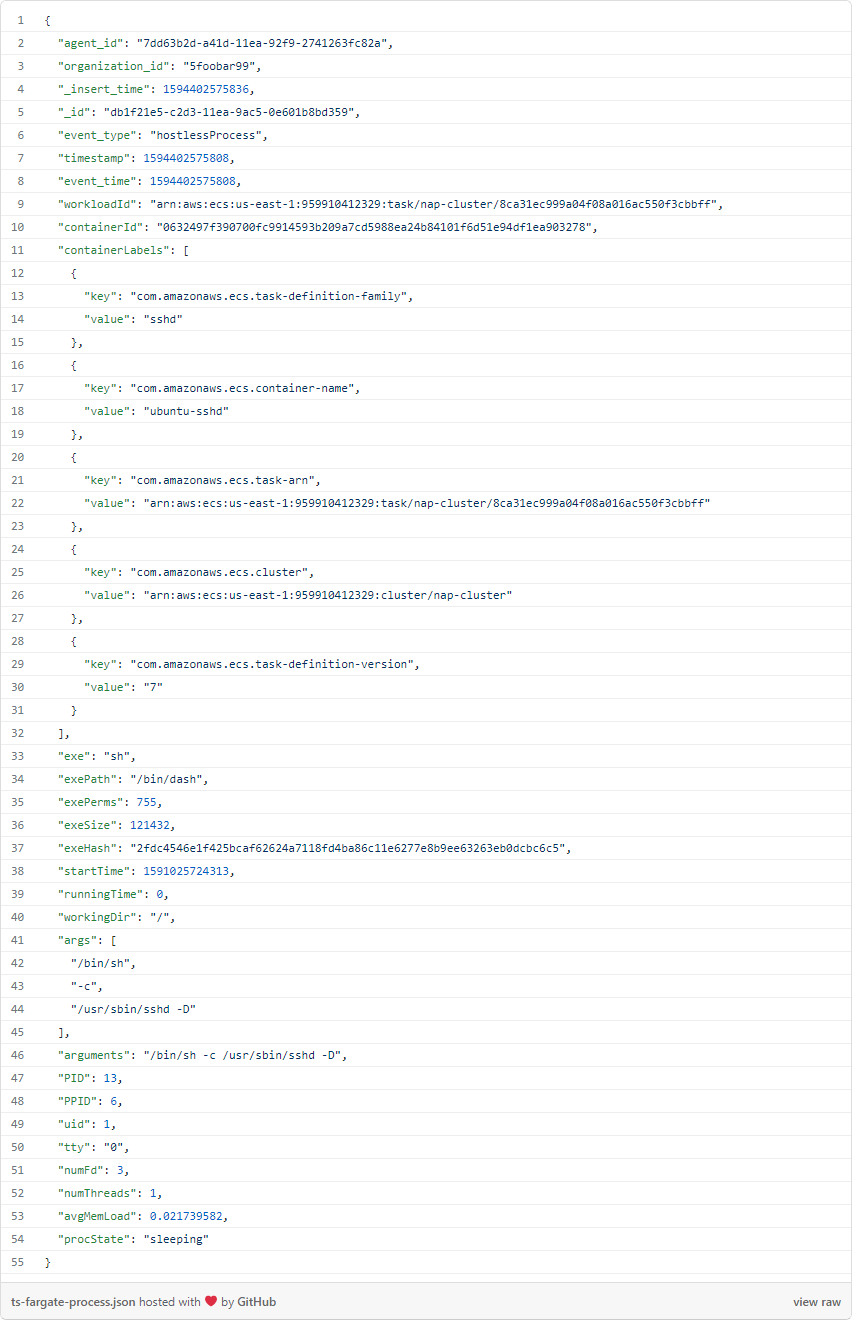
Chaque événement est accompagné d’informations complémentaires que les utilisateurs peuvent afficher dans l’interface utilisateur. Par exemple, vous pouvez examiner en détail le premier événement de l’image ci-dessus pour afficher l’intégralité de son JSON :
Essayez par vous-même
Veuillez contacter votre responsable de la réussite client ou votre représentant commercial Threat Stack afin de planifier une démonstration. Les clients existants peuvent également évaluer l’agent Fargate pendant une durée limitée en y accédant via https://registry.hub.docker.com/u/threatstack.
Threat Stack est désormais F5 Distributed Cloud App Infrastructure Protection (AIP). Commencez à utiliser Distributed Cloud AIP avec votre équipe dès aujourd’hui.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.