L’Internet des objets (IoT) fait certes beaucoup parler de lui, mais pour beaucoup, il reste un phénomène de mode destiné aux consommateurs qui n’a pas encore eu de véritable impact sur l’entreprise.
À moins, bien sûr, que votre entreprise ne tire parti des objets connectés dans le cadre de sa stratégie commerciale.
Nous oublions parfois qu’au-delà des appareils grand public qui font la une, il existe tout un univers de capteurs, d’équipements, de systèmes de contrôle et même de jouets qui font déjà partie de l’Internet des objets.
Et cela signifie qu’il existe déjà des problèmes de sécurité.
Un problème récent concerne un ours en peluche Fisher-Price connecté à Internet. Le problème de sécurité ? Une application web avec laquelle l’ours en peluche communiquait contenait apparemment une vulnérabilité qui exposait l’identité des enfants. Cette affaire survient peu après la découverte de plusieurs failles permettant potentiellement de transformer la poupée Hello Barbie connectée à Internet en dispositif de surveillance.
Vous n’avez pas d’enfants ? Consultez donc les tests de sécurité de Princeton portant sur le Belkin WeMo Switch, le Nest Thermostat, une enceinte connectée Ubi, une caméra de sécurité Sharx, un cadre photo numérique PixStar et un hub SmartThings. Selon le rapport, « Ubi utilisait des méthodes de communication non chiffrées susceptibles de révéler des informations sensibles, par exemple si l’utilisateur était chez lui ou si des mouvements avaient lieu dans la maison. » Sharx et PixStar transmettaient également des données non chiffrées .
Peut-être nous concentrons-nous un peu trop sur l’aspect « objet », parce qu’il est nouveau et que chaque nouvel objet connecté à un réseau s’accompagne d’une multitude de nouveaux risques de sécurité auxquels il faut remédier et que, bon sang, c’est nouveau et passionnant. Mais en réalité, lorsque vous envisagez d’intégrer des « objets » à votre modèle économique — que ce soit pour gagner en efficacité opérationnelle ou pour conquérir de nouveaux marchés —, nous avons tout intérêt à revenir aux fondamentaux et à nous assurer que cet aspect de l’équation est lui aussi bien pris en compte.
Chiffrer le trafic est une chose simple. Internet bénéficie de plus de 15 ans d’expérience, parfois acquise à la dure, sur l’importance d’une gestion rigoureuse des clés et des certificats. Et pourtant, des millions d’appareils réutilisent des certificats et partagent des clés. Et la sécurisation des applications web ? Nous martelons ce message depuis que le commerce électronique a gagné son « e » et est devenu une cible à exploiter.
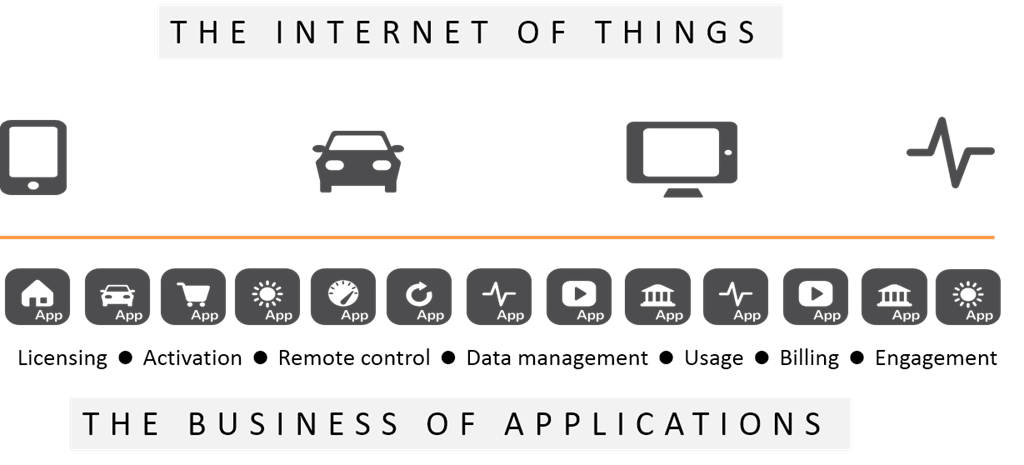
Les objets arrivent, n’en doutez pas. Beaucoup sont déjà là, et certains semblent, comme aurait pu le dire Douglas Adams, « globalement inoffensifs ». Mais il ne s’agit pas seulement des objets. Il s’agit aussi des applications et des systèmes avec lesquels ces objets communiquent presque toujours, que ce soit pour s’enregistrer, s’activer, obtenir de nouveaux contenus, partager des données ou être administrés.
Même si l’application qui fournit les fonctions backend de votre objet n’est pas présentée comme étant accessible au public, elle doit, par définition, être accessible au public pour que les objets puissent y accéder via Internet. Vous devez donc exiger des tests de sécurité pour chaque application à laquelle l’objet que vous avez conçu accédera. Qu’elle soit hébergée dans le cloud ou dans un centre de données, elle doit être testée et protégée.
L’Internet des objets est l’affaire des applications Autrement dit, la sécurité de l’Internet des objets consiste autant à sécuriser les objets eux-mêmes que l’écosystème applicatif qui les prend en charge.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.