Alors que nous poursuivons notre transition vers une informatique continue, la sécurité fait l’objet d’une attention particulière. Et c’est bien normal. Les failles de sécurité se multiplient. De nouvelles vulnérabilités sont découvertes chaque jour, et le retard dans l’application des correctifs ne semble pas près de se résorber.
L’une des solutions souvent préconisées pour renforcer la sécurité du code consiste à analyser le code source. Les analyses de sécurité statiques et dynamiques sont devenues un élément incontournable des processus de livraison continue. Nos propres pipelines internes les intègrent, et je peux à tout moment consulter un tableau de bord qui m’indique tout ce que ces analyses ont détecté.
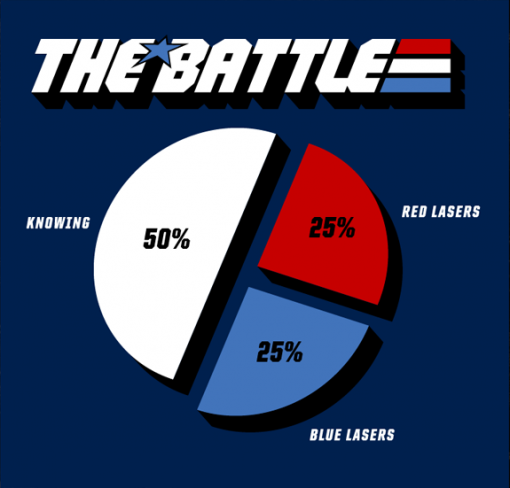 | Mais savoir que le code source contient des vulnérabilités — comme nous le rappelle G.I. Joe — ne représente que la moitié du combat. Même s’il serait fascinant que l’autre moitié consiste réellement en des lasers bleus et rouges, dans le domaine de la sécurité des applications, elle consiste en réalité à "prendre des mesures pour remédier à ces vulnérabilités". Malheureusement, nous ne constatons pas que cela se concrétise. Vous vous souvenez peut-être d’un rapport de Tripwire (État de la sécurité des conteneurs en 2019) dans lequel 17 % des personnes interrogées reconnaissaient disposer de conteneurs vulnérables, savoir lesquels l’étaient et les déployer malgré tout. Vous vous souvenez peut-être également d’un rapport Arxan/IBM de 2017 sur la sécurité des applications mobiles et IoT, qui révélait que 53 % des personnes interrogées avaient recours à des tests de sécurité statiques et 51 % à des tests de sécurité dynamiques pour les applications mobiles. Et malgré de fortes inquiétudes concernant une éventuelle violation, près de la moitié (44 %) ne prenait aucune mesure pour l’empêcher. |
Le fait de ne pas effectuer de tests ni de prendre de mesures pour corriger les vulnérabilités connues est presque toujours lié à la pression visant à réduire le délai de création de valeur. Près de la moitié (48 %) des développeurs déclarent ne pas avoir suffisamment de temps à consacrer à la sécurité (Enquête 2018 auprès de la communauté DevSecOps). D’autres enquêtes le confirment : les développeurs subissent une pression considérable pour produire du code plus rapidement et plus fréquemment. Il s’avère que la sécurité reste l’élément sacrifié lorsque la rapidité prime, que ce soit dans le cheminement des données ou dans le processus de livraison.
Il est bien établi que les gens orientent leur travail en fonction des critères sur lesquels ils sont évalués. Et comme les développeurs sont des êtres humains, cette règle s’applique également à eux. S’ils sont évalués sur leur capacité à commercialiser rapidement des applications, ils s’efforceront d’atteindre cet objectif, même si cela implique de négliger certaines étapes au détriment de la sécurité. Si nous voulons commercialiser des applications sécurisées, nous devons opérer un changement culturel qui mesure et valorise autant la mise sur le marché en toute sécurité que la rapidité de mise sur le marché.
D’ici là, compter sur les développeurs pour remédier aux vulnérabilités ne nous protégera pas davantage que de compter sur des lasers rouges et bleus.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.