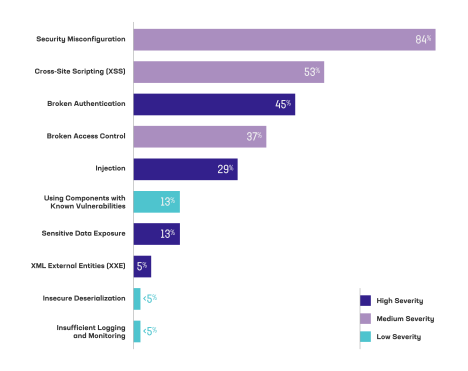
Selon le rapport 2021 de Forrester sur l’état de la sécurité des applications, pas moins de 39 % de l’ensemble des cyberattaques menées l’année dernière ciblaient des applications web, et ce n’est pas sans raison. Leur exposition au public, leur vaste surface d’attaque et le risque omniprésent de vulnérabilités dans le code rendent les applications web particulièrement difficiles à protéger, ce qui augmente les chances de réussite des attaquants. Une étude menée par Positive Technologies a révélé que, lors de tests d’intrusion, les charges de travail présentaient en moyenne 22 vulnérabilités de sécurité potentielles, dont une sur cinq était considérée comme présentant un niveau de gravité élevé. Sans surprise, les vulnérabilités découvertes au cours de cette étude appartenaient principalement à celles figurant dans l’OWASP Top 10, comme l’illustre la figure 1.
Lorsqu’il s’agit d’exécuter des applications dans le cloud AWS, les développeurs d’applications choisissent parfois de donner la priorité au déploiement et à la mise en service de leurs charges de travail dans les plus brefs délais, au détriment de la sécurité des applications, qui devrait pourtant être une priorité absolue. Conscient de cette tendance à négliger la sécurité des applications et du fait que de nombreuses organisations ne disposent pas d’une expertise interne dédiée en matière de sécurité, AWS a conçu son propre pare-feu d’applications web (WAF) natif, pensé pour être facile à utiliser et rapidement opérationnel. Bien que rapide et simple à mettre en œuvre, AWS WAF nécessite que les utilisateurs configurent des listes de contrôle d’accès web (ACL) afin de protéger les ressources. Il est par ailleurs destiné à être largement personnalisé pour répondre aux besoins d’un large éventail de charges de travail. La personnalisation du WAF peut toutefois s’avérer complexe, car elle exige une connaissance approfondie de l’application et du domaine, ainsi qu’une bonne compréhension du paysage actuel des menaces.
C’est pourquoi AWS s’est associé à différents fournisseurs de solutions de sécurité, dont F5, afin de proposer divers ensembles de règles gérées pouvant être associés aux instances AWS WAF et ainsi renforcer leur capacité à contrer différents types d’attaques visant les applications web et les API. En associant des ensembles de règles WAF F5 personnalisés à leurs instances AWS WAF, les clients AWS peuvent préserver la simplicité et la facilité d’utilisation de la solution tout en se protégeant contre des menaces plus sophistiquées.
F5 propose actuellement quatre ensembles de règles distincts, chacun offrant une protection contre différents types de menaces :
- Ensemble de règles de protection contre les exploitations web du Top 10 de l’OWASP : Atténue les attaques visant à exploiter les vulnérabilités répertoriées dans le Top 10 de l’OWASP, notamment les attaques par script intersites (XSS), les attaques par injection et bien d’autres.
- Ensemble de règles de protection contre les bots : Analyse toutes les requêtes entrantes et bloque toute activité malveillante de bots, notamment les outils DDoS, les scanners de vulnérabilités, les extracteurs de données web et les outils de spam sur les forums.
- Ensemble de règles de sécurité des API : Protège contre les attaques ciblant les API, les attaques par entités externes XML et les exploitations de falsification de requête côté serveur (SSRF), et prend en charge les charges utiles XML et JSON ainsi que les frameworks d’API web courants.
- Ensemble de règles de protection contre les vulnérabilités et expositions courantes (CVE) : Protège contre les CVE majeures susceptibles d’être présentes dans des systèmes populaires tels qu’Apache, Java, MySQL, WordPress et bien d’autres.
Chacun de ces ensembles de règles est rédigé, géré et régulièrement mis à jour par les spécialistes de la sécurité de F5, ce qui permet aux clients de protéger leurs applications contre les menaces en constante évolution, sans aucune intervention de la part de l’utilisateur d’AWS WAF. Que les règles soient appliquées à des instances AWS WAF nouvelles ou existantes, à des équilibreurs de charge d’application AWS ou à AWS CloudFront, n’importe quel ensemble de règles F5 peut être associé en quelques minutes depuis la console AWS WAF, en quelques clics seulement.
Vous trouverez plus d’informations sur chacun de nos ensembles de règles dans leurs fiches respectives sur AWS Marketplace :
- F5 Rules for AWS WAF — Règles OWASP contre les exploits Web
- Règles F5 pour AWS WAF — Règles de protection contre les bots
- Règles F5 pour AWS WAF — Vulnérabilités et expositions courantes (CVE)
- Règles F5 pour AWS WAF — Règles de sécurité des API
Si vous envisagez d’essayer l’une de nos règles avec votre AWS WAF et que vous avez des questions ou besoin d’aide, connectez-vous simplement pour poser une question sur le site communautaire F5 DevCentral. L’un de nos experts techniques ou un membre de notre remarquable communauté vous aidera à démarrer. Vous pouvez également en savoir plus en consultant les ressources d’accompagnement ci-dessous ou contacter le service commercial de F5 pour obtenir une assistance supplémentaire.
Ressources supplémentaires :
- Présentation de la solution
- Démo de prise en main des règles OWASP relatives aux exploits Web
- Guide de déploiement des règles OWASP contre les exploits Web
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.