La plupart en conviendront, le cloud est arrivé à maturité. Il a évolué sous nos regards attentifs, voire parfois méfiants, à tel point qu’une enquête menée par la Harvard Business Review à l’automne 2015 a révélé que la majorité des personnes interrogées déclaraient que « leur organisation avait adopté une stratégie donnant la priorité au cloud public pour au moins certaines nouvelles applications. En réalité, seuls 22 % des répondants estimaient qu’une stratégie cloud-first n’était pas importante. »
Nos propres enquêtes l’ont confirmé. Dans notre enquête 2016 sur l’état de la fourniture d’applications, 67 % des répondants ont indiqué appartenir à des organisations privilégiant le cloud, et les trois modèles de cloud (privé, public et SaaS) figuraient parmi les cinq principales tendances stratégiques.
Mais vous remarquerez que le cloud suscite encore des réticences. Alors que le SaaS, qui a de fait absorbé l’essentiel des logiciels standardisés de gestion d’entreprise, longtemps achetés sous forme de progiciels et déployés sur site, a connu une croissance fulgurante, le cloud public a continué d’accuser du retard. Notre enquête n’est pas la seule à montrer que, lorsqu’on demande de distinguer l’utilisation du cloud public (AWS, Azure, Google, Rackspace), du cloud privé (sur site) et du SaaS, ce sont le SaaS et le cloud privé qui dominent l’adoption du « cloud », et non le cloud public.
Plusieurs raisons expliquent cette situation, et l’enquête de la Harvard Business Review mentionnée précédemment aborde la réticence des entreprises à se lancer tête baissée dans le cloud public lorsqu’il s’agit d’applications stratégiques à longue durée de vie, en soulignant que l’intégration constitue un défi majeur.
Mais ce n’est pas seulement l’intégration entre les applications et les sources de données qui freine la volonté des dirigeants d’entreprise de « passer au cloud ». C’est souvent l’intégration — autrement dit, la dépendance — aux services applicatifs qui assurent la rapidité, la sécurité et l’évolutivité de ces applications qui fait obstacle.
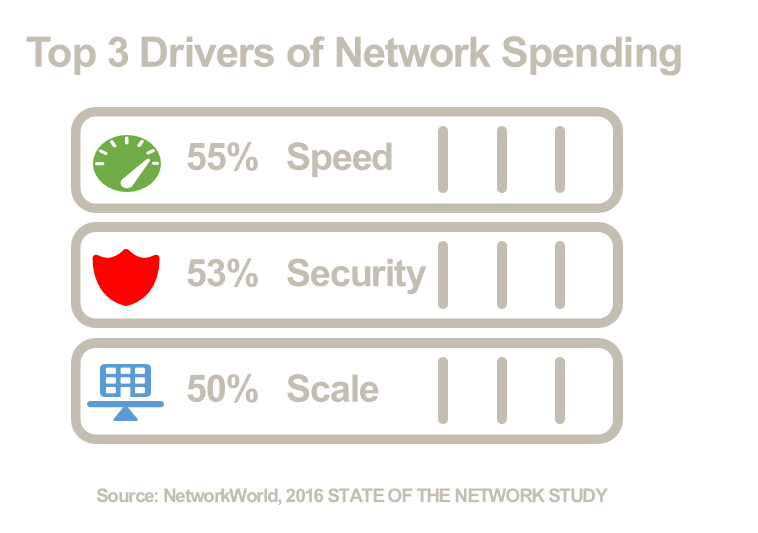
Le cloud public gagne en maturité et commence enfin à atteindre un point de bascule où, pour poursuivre leur croissance, les fournisseurs doivent proposer des services plus avancés que les pare-feu basés sur des tables IP et le simple équilibrage de charge. C’était inévitable. Une fois la guerre des prix terminée et la puissance de calcul devenue moins chère qu’un disque flash de 8 To, les fournisseurs ont dû chercher d’autres moyens de se différencier et d’offrir des raisons convaincantes d’adopter leur plateforme. Il n’est pas passé inaperçu que les investissements dans les réseaux se concentrent sur la vitesse, l’évolutivité et la sécurité. Les personnes ayant répondu à l’enquête State of the Network de Network World ont indiqué que les « principaux moteurs des investissements dans les réseaux sont l’amélioration de la vitesse et des performances du réseau (55 %), l’amélioration de la sécurité des données (53 %), la garantie de la disponibilité (50 %), la garantie de la continuité des activités (46 %), l’amélioration de l’efficacité des processus informatiques (43 %) et l’amélioration de l’efficacité des processus métier (41 %) ».
Vitesse. Sécurité. Évolutivité.
Le problème n’est pas que les fournisseurs ne proposent pas ces services : ils le font et continueront de le faire. Mais ces services restent déconnectés des systèmes, modèles et processus opérationnels des centres de données, et nécessitent des changements importants, tant en matière d’effectifs que de compétences. Les politiques doivent être transposées d’un service à l’autre. Les processus et les systèmes doivent évoluer afin d’intégrer les consoles cloud, les tableaux de bord, les journaux et les API, et ainsi offrir aux équipes opérationnelles la visibilité dont elles ont besoin pour gérer au quotidien une activité toujours plus numérique.
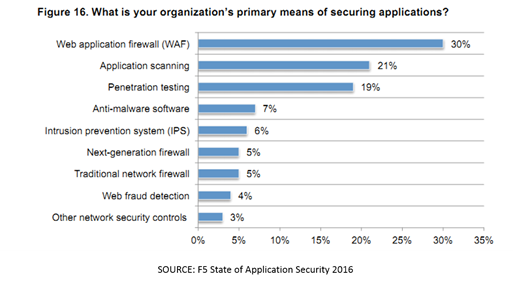
Cela suppose que vous puissiez trouver des services complémentaires disponibles dans le cloud. Dans notre premier rapport annuel sur l’état de la sécurité des applications, les personnes interrogées indiquent s’appuyer sur une grande variété de services de sécurité pour se protéger et se défendre face à l’évolution des menaces.
Pare-feu d’applications web, solutions anti-malware, systèmes de prévention des intrusions (IPS), pare-feu, détection de la fraude sur le Web : tous ces services sont disponibles, à des degrés divers. Il en va de même pour les services qui assurent l’évolutivité et la rapidité.
Lorsque les organisations envisagent de migrer vers le cloud, peu d’options s’offrent à elles. La réécriture d’une application peut s’avérer extrêmement coûteuse et chronophage, surtout au vu du retard déjà accumulé dans le développement d’applications. Un retard qui, comme l’a souligné le fournisseur de PaaS OutSystems, concernait 85 % des entreprises interrogées. Plus de la moitié d’entre elles déclaraient avoir entre 10 et 20 applications en attente.
Cependant, le « lift and shift » suscite des préoccupations légitimes quant à l’infrastructure sous-jacente d’une application. C’est la nécessité de transférer l’ensemble de l’architecture, et pas seulement les composants applicatifs, qui tend à freiner l’enthousiasme des équipes informatiques pour ce type de migration. Les coûts d’exploitation qui découlent d’un ensemble disparate d’outils, de consoles, de tableaux de bord et de langages de définition des politiques peuvent amputer considérablement les économies de temps et d’argent recherchées par l’entreprise.
C’est pourquoi il est important de prendre en compte non seulement les caractéristiques et les fonctionnalités des services applicatifs en plein essor proposés par les fournisseurs de cloud, mais aussi la cohérence opérationnelle que les solutions peuvent ou non offrir. Disposer de 80 % des fonctionnalités peut être acceptable, et réduire les coûts de 50 % souhaitable, mais lorsque les frais d’administration sont pris en compte, ces économies sont rapidement absorbées par le recrutement de nouveaux collaborateurs, l’acquisition de nouveaux outils et le temps supplémentaire nécessaire pour intégrer, exploiter et gérer les nouveaux services.
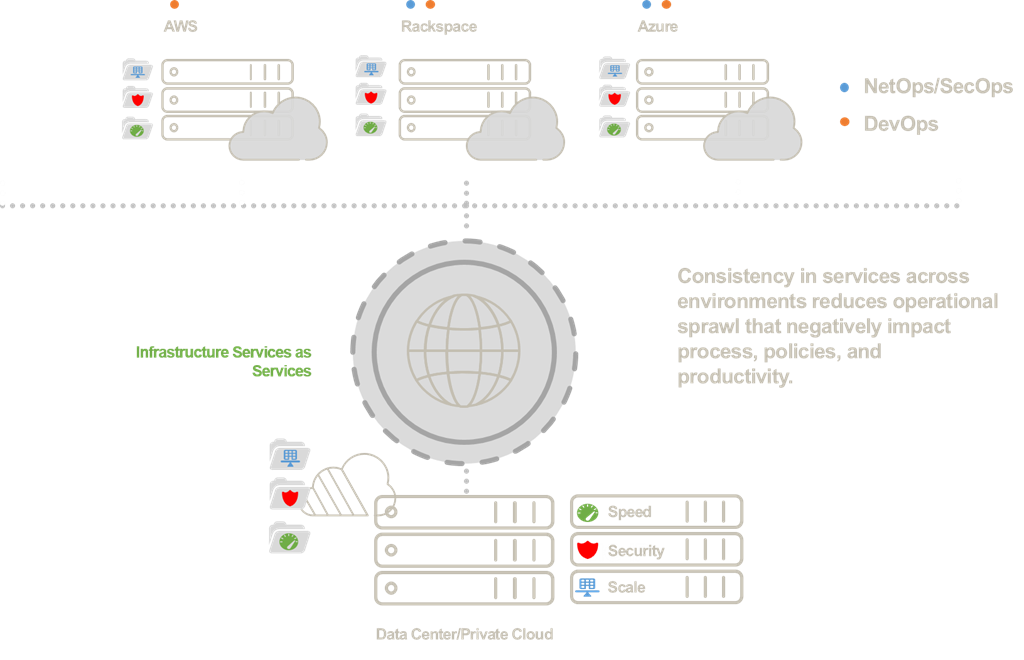
C’est une prolifération opérationnelle, et ce n’est pas une bonne chose.
Il est possible de migrer vers le cloud en toute confiance selon une approche « lift and shift ». En garantissant la parité des services d’infrastructure, tant sur le plan fonctionnel qu’opérationnel, les entreprises peuvent migrer des applications encore plus complexes vers le cloud.
Pour effectuer une migration lift-and-shift en toute confiance, tenez compte des éléments suivants :
1. Services. Il est essentiel de préserver la cohérence de l’architecture, en particulier lors de la migration de services liés à la sécurité et régis par des politiques clairement définies. L’introduction de nouveaux services nécessite des investissements importants.
2. Gestion. Privilégiez les services qui peuvent être gérés quel que soit l’endroit où ils sont déployés. Il est préférable de disposer d’un tableau de bord unique plutôt que de plusieurs, même si le personnel peut y voir une justification raisonnable pour ce troisième écran.
3. Automatisation. Évaluez les API et les méthodes programmatiques d’automatisation et d’orchestration afin de vous assurer qu’elles correspondent aux compétences opérationnelles disponibles. Imposer un langage, un framework ou un ensemble d’outils de gestion des politiques supplémentaire entraîne une courbe d’apprentissage susceptible d’occasionner des erreurs, un assouplissement des politiques et des conséquences imprévues.
Vous allez (selon toutes les enquêtes) migrer vers le cloud. Si certaines applications ne passeront assurément jamais par le cloud public, beaucoup d’autres le feront. Pour réussir à l’avenir, le secret réside dans la parité architecturale et opérationnelle.
En gardant cela à l’esprit, vous pourrez très vite migrer vos applications vers le cloud en toute confiance.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.