Nous, les acteurs du secteur, savons que le multicloud n’est qu’une façon élégante de désigner ce que les organisations font déjà depuis un certain temps. Le cloud a toujours été proposé sous de nombreuses formes — IaaS, PaaS, SaaS — et les organisations en ont toujours utilisé plusieurs. North Bridge, qui suit l’évolution du cloud depuis plusieurs années, indiquait dans son rapport de 2016 que « près de 7 entreprises sur 10 utilisent le SaaS ». Nos propres données, ainsi que celles de RightScale, montrent également que les organisations utilisent en moyenne plusieurs clouds. Le multicloud n’est pas une prédiction, mais un constat.
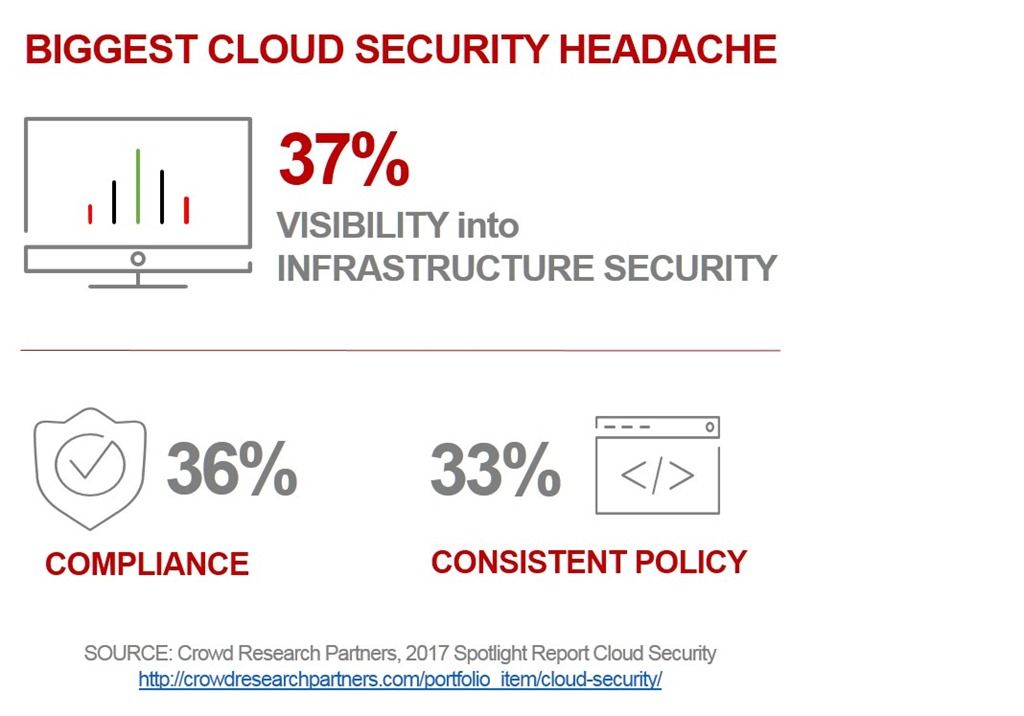
Mais nous constatons bel et bien une évolution des modèles privilégiés par les organisations. Le cloud privé sur site a longtemps dominé dans nos enquêtes « State of Application Delivery », mais tous les indicateurs témoignent d’une transition progressive vers le cloud public hors site. Et à mesure que cette transition se poursuit, les organisations se heurtent à des difficultés. Celles-ci concernent principalement la cohérence en matière de sécurité, de performances et de gestion. Élaborer une stratégie cohérente lorsqu’il est impossible d’appliquer systématiquement les mêmes politiques à toutes les différentes configurations cloud utilisées peut s’avérer exaspérant.
C’est l’un des facteurs qui expliquent l’intérêt croissant pour les interconnexions cloud (parfois appelées « colo cloud »).
Une interconnexion cloud associe, hors site, une connectivité ultrarapide à l’ensemble des principaux fournisseurs de cloud et à des services de colocation. La colocation permet aux organisations de centraliser un ensemble de services essentiels en s’appuyant sur les technologies et les compétences existantes. Cela garantit ainsi la cohérence des politiques, notamment en matière de sécurité, sans compromettre la possibilité de tirer parti de l’agilité, de la rentabilité, de l’évolutivité et des capacités de stockage du cloud public.
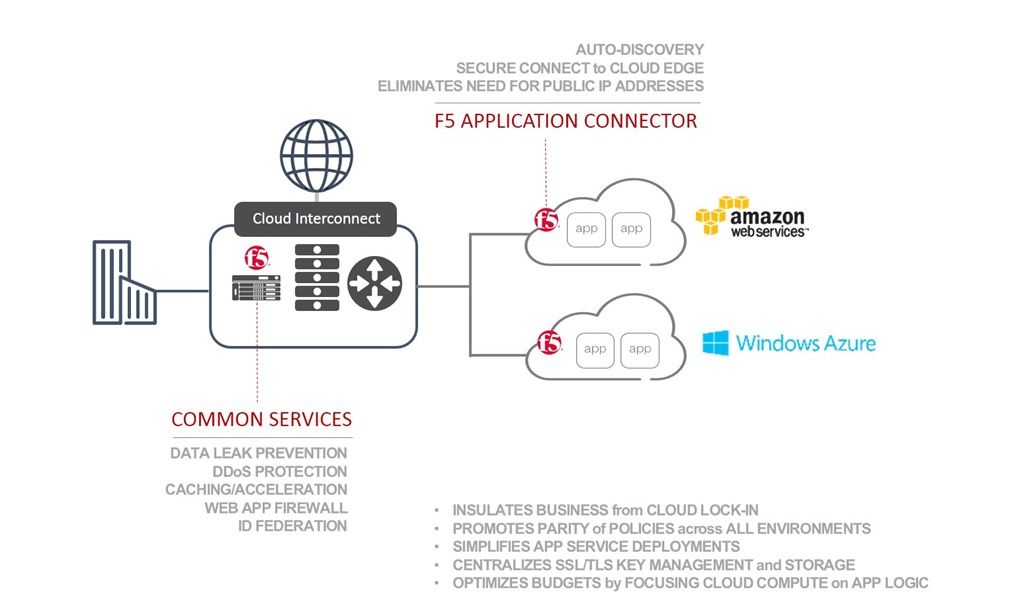
Cette approche permet de répondre au besoin de l’organisation chargée de sécuriser les accès entrants de fournir des applications, tout en favorisant le recours au multicloud afin de garantir la valeur métier grâce à l’utilisation, pour chaque application, de la solution la plus rentable et de la technologie la mieux adaptée. Elle ne répond toutefois pas à la nécessité d’en simplifier la gestion.
Dès lors que vous commencez à utiliser plusieurs clouds publics pour héberger des applications, vous devez toujours gérer ces applications et les connecter à un chemin d’accès entrant sécurisé. La prolifération des clouds (ou des applications) est un phénomène bien réel qui non seulement entraîne un gaspillage d’argent, mais accroît également les risques.
C’est l’une des raisons pour lesquelles Nous (il s’agit désormais du « Nous » de l’entreprise) avons développé F5 Application Connector. Sa seule raison d’être est de détecter automatiquement les instances d’applications hébergées dans un cloud public et de les connecter au chemin entrant sécurisé approprié, afin que vous n’ayez pas à les rechercher.
Application Connector est un proxy léger qui réside dans le cloud public (ou privé et sur site) et assure la liaison entre le BIG-IP (côté colocation) et les applications du cloud public. Il détecte automatiquement les applications, ce qui aide les opérateurs et les administrateurs à s’assurer qu’elles sont protégées et hautement disponibles. Dans la plupart des environnements cloud, ce processus reste manuel. Conscients de l’importance de l’automatisation, nous travaillons activement pour qu’Application Connector détecte automatiquement les applications, mais aussi les ajoute automatiquement au BIG-IP afin de leur fournir un chemin entrant sécurisé. Notre première version prenait en charge l’automatisation dans Amazon AWS, et nous sommes aujourd’hui ravis d’annoncer la disponibilité d’Application Connector 1.1, qui prend en charge les applications déployées dans Microsoft Azure.
Cela signifie que vous pouvez protéger vos applications dans n’importe quel cloud à l’aide des mêmes politiques de sécurité que celles utilisées dans votre centre de données, tout en bénéficiant d’une gestion plus automatisée pour celles déployées sur AWS ou Azure. Vous pouvez protéger les applications de n’importe quel environnement cloud contre les attaques DDoS et veiller à ce que celles hébergées dans le cloud public ne divulguent pas de données sensibles. Et vous pouvez gérer tout cela de manière centralisée, sans compromettre les performances.
Le multicloud peut être gérable avec les bons outils et les bonnes technologies.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.