Arrêtons de faire semblant : le Model Context Protocol (MCP) n’est pas une API comme les autres. Ce n’est ni un bus de messages un peu plus clinquant, ni une simple couche de peinture appliquée à vos automatisations existantes. Le MCP, c’est ce qui se passe lorsque vous laissez vos agents discuter dans votre dos, à toute vitesse, de tout ce qui compte pour vous. Vous savez : le contexte en temps réel, l’état des systèmes, qui fait quoi et pourquoi.
Ce n’est pas seulement un gain de productivité. C’est une porte d’entrée grande ouverte sur une catégorie de risques encore inédite. La plupart des gros titres sur les risques liés à l’IA ne font que recycler les articles d’hier sur la sécurité des API, en remplaçant « endpoint » par « agent ». Le MCP change la donne.
Voyons clairement ce qui n’a rien de nouveau, ce qui s’est aggravé et ce qui relève d’un territoire entièrement inexploré :
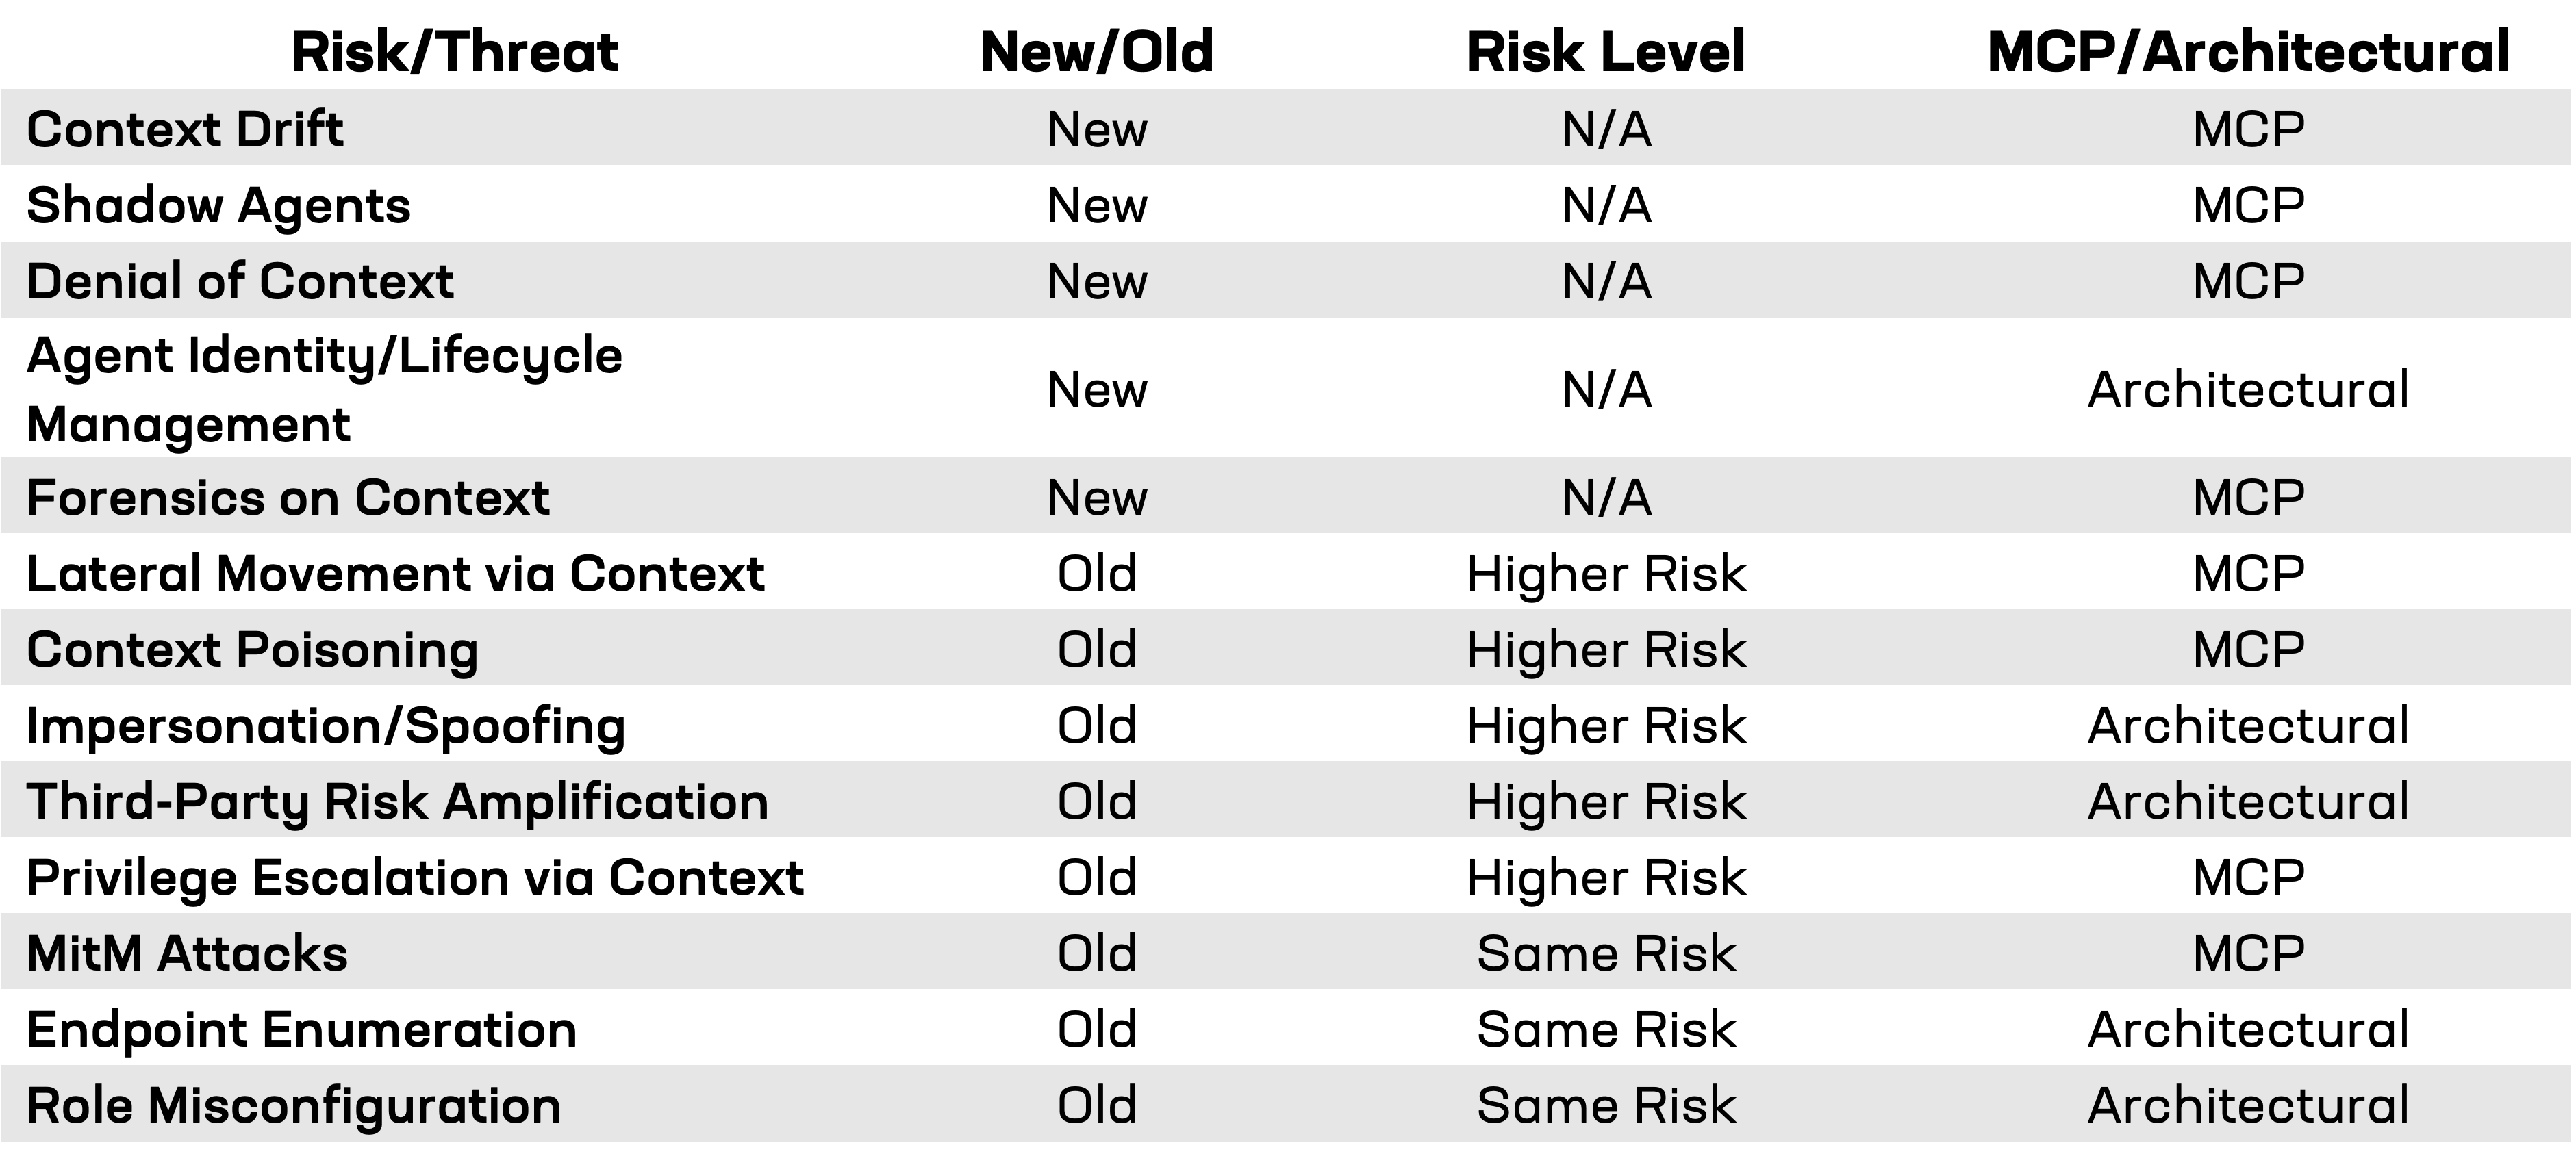
Passons maintenant au véritable sujet. C’est le genre de problème qu’on ne peut pas simplement « corriger » ou ignorer et qui peut réellement nécessiter un plan d’action.
1. Dérive du contexte : quand vos agents déraillent
Avec MCP, le contexte n’est pas un simple bloc de données statique : c’est une mémoire vivante. Les agents s’appuient sur cet état partagé pour prendre des décisions, déclencher une escalade ou faire marche arrière. Mais lorsque les mises à jour du contexte sont perdues, retardées ou corrompues, une « dérive du contexte » se produit. Imaginez une course de relais où chaque coureur dispose d’une carte différente et où aucun ne s’en rend compte avant d’avoir déjà parcouru la moitié du chemin hors de la piste. Dans MCP, la dérive du contexte signifie que les agents travaillent à partir d’informations contradictoires. Il n’en résulte pas seulement de la confusion, mais un véritable chaos : des décisions critiques sont prises sur la base de données erronées, sans que personne ne s’en aperçoive jusqu’à ce qu’un problème survienne. Deux agents ne sont pas d’accord sur ce qui vient de se passer ? Ce n’est pas un débat, mais un incident potentiel.
Les systèmes traditionnels ne rencontrent pas ce problème à grande échelle, car le contexte est généralement centralisé ou statique, et stocké soit dans des cookies, soit dans des tables de session. Avec MCP, la dérive devient non seulement possible, mais probable, à moins d’intégrer dès le départ une synchronisation stricte, des contrôles d’intégrité et une résolution automatisée des conflits. Bon courage pour déboguer tout cela lorsque votre équipe de réponse aux incidents sera appelée à intervenir.
2. Agents fantômes : l’ennemi intérieur
Tout le monde a déjà entendu parler du shadow IT ; découvrez maintenant les agents fantômes ! MCP permet aux agents de rejoindre, de quitter et de mettre à jour dynamiquement un contexte partagé. Cette puissance et cette flexibilité offrent toutefois une occasion en or aux agents malveillants ou mal configurés de s’immiscer dans la conversation.
Si vous ne suivez pas qui participe, de quelles autorisations chacun dispose et quand ils sont arrivés, autant leur remettre directement vos clés. Les agents fantômes peuvent siphonner des données, injecter des instructions malveillantes ou simplement saboter discrètement les opérations. Votre inventaire est toujours obsolète, et vous ne vous en rendrez compte que lorsque quelque chose cessera de fonctionner.
3. Déni de contexte (DoC) : nouvelle arme, même motivation
Le déni de service n’a qu’à bien se tenir. Dans l’univers du MCP, nul besoin de faire tomber des serveurs : il suffit de saturer ou de corrompre les canaux de contexte. Lorsque les agents ne peuvent plus partager un contexte fiable ni y accéder, ils se figent, échouent ou deviennent incontrôlables. L’automatisation de vos workflows se bloque et vos processus métier s’arrêtent net. Ce n’est pas une simple hypothèse : c’est la prochaine étape logique pour tout attaquant qui comprend comment vos agents accomplissent réellement leur travail.
4. Gestion de l’identité et du cycle de vie des agents : un véritable troupeau de chats numérique
Dans l’ancien monde, vous gériez des utilisateurs, des comptes de service et peut-être quelques appareils. Avec MCP et les agents autonomes, vous devez désormais suivre tout un troupeau de chats numériques — parfois sauvages —, chacun ayant ses propres mécanismes d’authentification, son propre cycle de vie et son propre ensemble de privilèges. L’intégration, la rotation et la mise hors service des agents doivent être gérées avec autant de rigueur que pour n’importe quelle identité d’utilisateur ou de service. Négligez cet aspect et vous vous exposez pleinement à l’usurpation d’identité, à l’accumulation progressive de privilèges et aux agents zombies qui persistent bien après la fin de leur vie utile. Oui, je sais. La plupart des organisations ont encore des comptes orphelins qui n’ont pas été nettoyés depuis 1998. Mais au moins, ils ne peuvent pas agir. Les agents zombies, si.
5. Analyse forensique du contexte : la piste se refroidit vite
Quand quelque chose tourne mal (et cela arrivera), bon courage pour reconstituer le fil des événements. Le contexte MCP est éphémère et conçu pour disparaître dès qu’il n’est plus pertinent. C’est efficace sur le plan opérationnel, mais cauchemardesque pour l’analyse post-incident. Si vous ne consignez pas chaque mise à jour, chaque participant et chaque interaction, vous ne saurez jamais quel agent vous a tendu la pomme empoisonnée ni quelle modification du contexte a fait tomber le premier domino.
C’est l’une des raisons pour lesquelles la journalisation sémantique et la télémétrie approfondie s’intègrent progressivement aux plateformes d’observabilité. Il ne s’agit pas seulement de suivre des connexions horodatées ; une journalisation complète du contexte est nécessaire pour comprendre ce qui s’est mal passé.
En bref : si vous ne les prenez pas en compte dès la conception, vous avez déjà du retard
MCP vous apporte puissance, rapidité et flexibilité, mais ne vous faites pas d’illusions. Il introduit aussi une catégorie de risques que vos anciennes méthodes couvrent à peine. Certains ne sont que d’anciennes menaces poussées à l’extrême. Mais la dérive du contexte, les agents fantômes et le déni de contexte ? Ces menaces sont nouvelles, et elles vous rattraperont, que vous y croyiez ou non.
La question n’est donc pas « MCP présente-t-il des risques ? », mais « jusqu’où suis-je prêt à aller pour empêcher mes agents de mettre le feu à la maison ? » Commencez dès maintenant à prendre en compte ces risques dans votre conception, ou préparez-vous à réparer des dégâts que vous n’aurez pas vus venir.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.