Le NetOps doit adopter les méthodologies et les principes du DevOps afin de rétablir l’équilibre entre stabilité et rapidité pour prendre en charge le nombre croissant d’applications déployées dans le cloud public.
De ce côté-ci de la barrière (celui du réseau), certains pensent que les équipes qui adoptent une approche DevOps, quelle qu’elle soit, ont sacrifié la stabilité et la sécurité au profit de la rapidité.
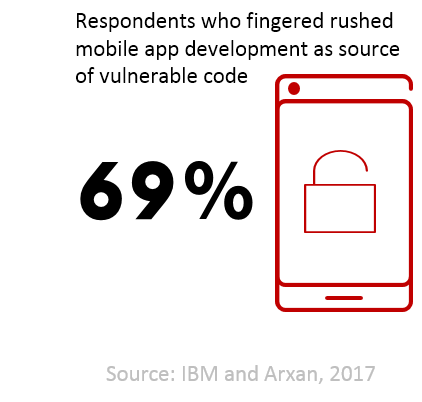
Dans de nombreux cas, c’est tout à fait vrai. Vous souvenez-vous de cette perle d’Arxan et d’IBM sur la sécurité des applications IoT et mobiles ? Nous y apprenions que la majorité des personnes interrogées citaient la « précipitation pour publier » comme principale raison pour laquelle des applications contenant du code vulnérable sont mises sur le marché. La rapidité prime sur la sécurité — et la stabilité.
En matière de stabilité, les données quantifiables sont moins nombreuses, mais les témoignages anecdotiques abondent. L’exemple le plus frappant est la réaction fébrile des partenaires cloud lorsque « le cloud » change du jour au lendemain.
Personne n’est prévenu. Quelqu’un constate simplement que quelque chose ne fonctionne plus. Après enquête, il s’avère invariablement que la cause est une modification de l’infrastructure sous-jacente. Une modification qui était sans aucun doute bénéfique pour le fournisseur, et peut-être même pour les clients, mais qui a entraîné le dysfonctionnement de nombreuses solutions dépendant de cette infrastructure.
VOUS N’AVEZ AUCUN CONTRÔLE SUR LE CLOUD PUBLIC.
Peut-être devrais-je commencer une liste de « règles du cloud » en faisant de celle-ci la règle zéro, car elle est essentielle pour préserver votre santé mentale et déterminer la manière dont vous abordez l’adoption du cloud.
L’infrastructure cloud ne vous appartient pas. Vous ne la contrôlez pas et ne pouvez pas la modifier, mais le fournisseur, lui, le peut bel et bien (et ne s’en prive pas). Si vous abordez le cloud avec le même état d’esprit que l’infrastructure du centre de données de votre entreprise, vous allez au-devant de bien des déconvenues.
Tout ce que vous pouvez faire, c’est réagir à ces changements. Et l’une des méthodologies DevOps qui peut vous aider à réagir rapidement est l’infrastructure en tant que code. Rappelez-vous, l’infrastructure en tant que code est une comparaison : cela signifie traiter les configurations, les modèles et les scripts qui déploient, provisionnent et gèrent l’infrastructure comme du code.
La clé pour y parvenir est l’adoption d’un modèle de déploiement déclaratif, c’est-à-dire l’utilisation, dans la mesure du possible, de modèles pour décrire ce que vous attendez de l’infrastructure, et non comment elle doit le faire.
L’utilisation d’un modèle déclaratif offre une plus grande agilité (rapidité de réaction) face aux changements inattendus (mais guère surprenants) de l’infrastructure cloud. Oui, des dysfonctionnements surviendront. Mais vous pourrez vous adapter plus rapidement, car il vous suffira de répercuter les changements dans un modèle central (partagé) pour y remédier.
Vous n’aurez pas besoin de modifier le code à proprement parler, ni de passer en revue les configurations existantes pour les modifier (comme pour appliquer des correctifs, mais en plus effrayant). Vous pouvez modifier, tester et redéployer un modèle bien plus rapidement que vous ne pourriez modifier du code, des programmes d’installation ou l’ancien « guide d’installation » au format PDF.
Le cloud va évoluer, et vous allez devoir réagir. Vous devrez faire preuve d’agilité et en appliquer les principes afin de vous adapter rapidement aux changements que vous ne maîtrisez pas.
Une approche agile associée à un modèle déclaratif pour l’infrastructure dans le cloud public est le meilleur moyen de rétablir la stabilité des applications sans sacrifier la rapidité.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.