La nature distribuée des applications modernes dans les environnements hybrides et multiclouds fait de la mise en place d’une sécurité robuste et du maintien de la conformité une tâche ardue pour les entreprises. Les approches traditionnelles en matière de sécurité et de conformité se révèlent souvent insuffisantes face à ces architectures complexes. En offrant des fonctionnalités complètes de gestion et de visibilité, des évaluations des vulnérabilités en temps réel, une gestion simplifiée des configurations et une gestion automatisée des certificats, F5 NGINX One offre une solution unifiée qui aide les entreprises à mettre en œuvre des mesures de sécurité et de conformité cohérentes et robustes dans l’ensemble de leur infrastructure de mise à disposition d’applications.
Améliorer la visibilité et évaluer les vulnérabilités
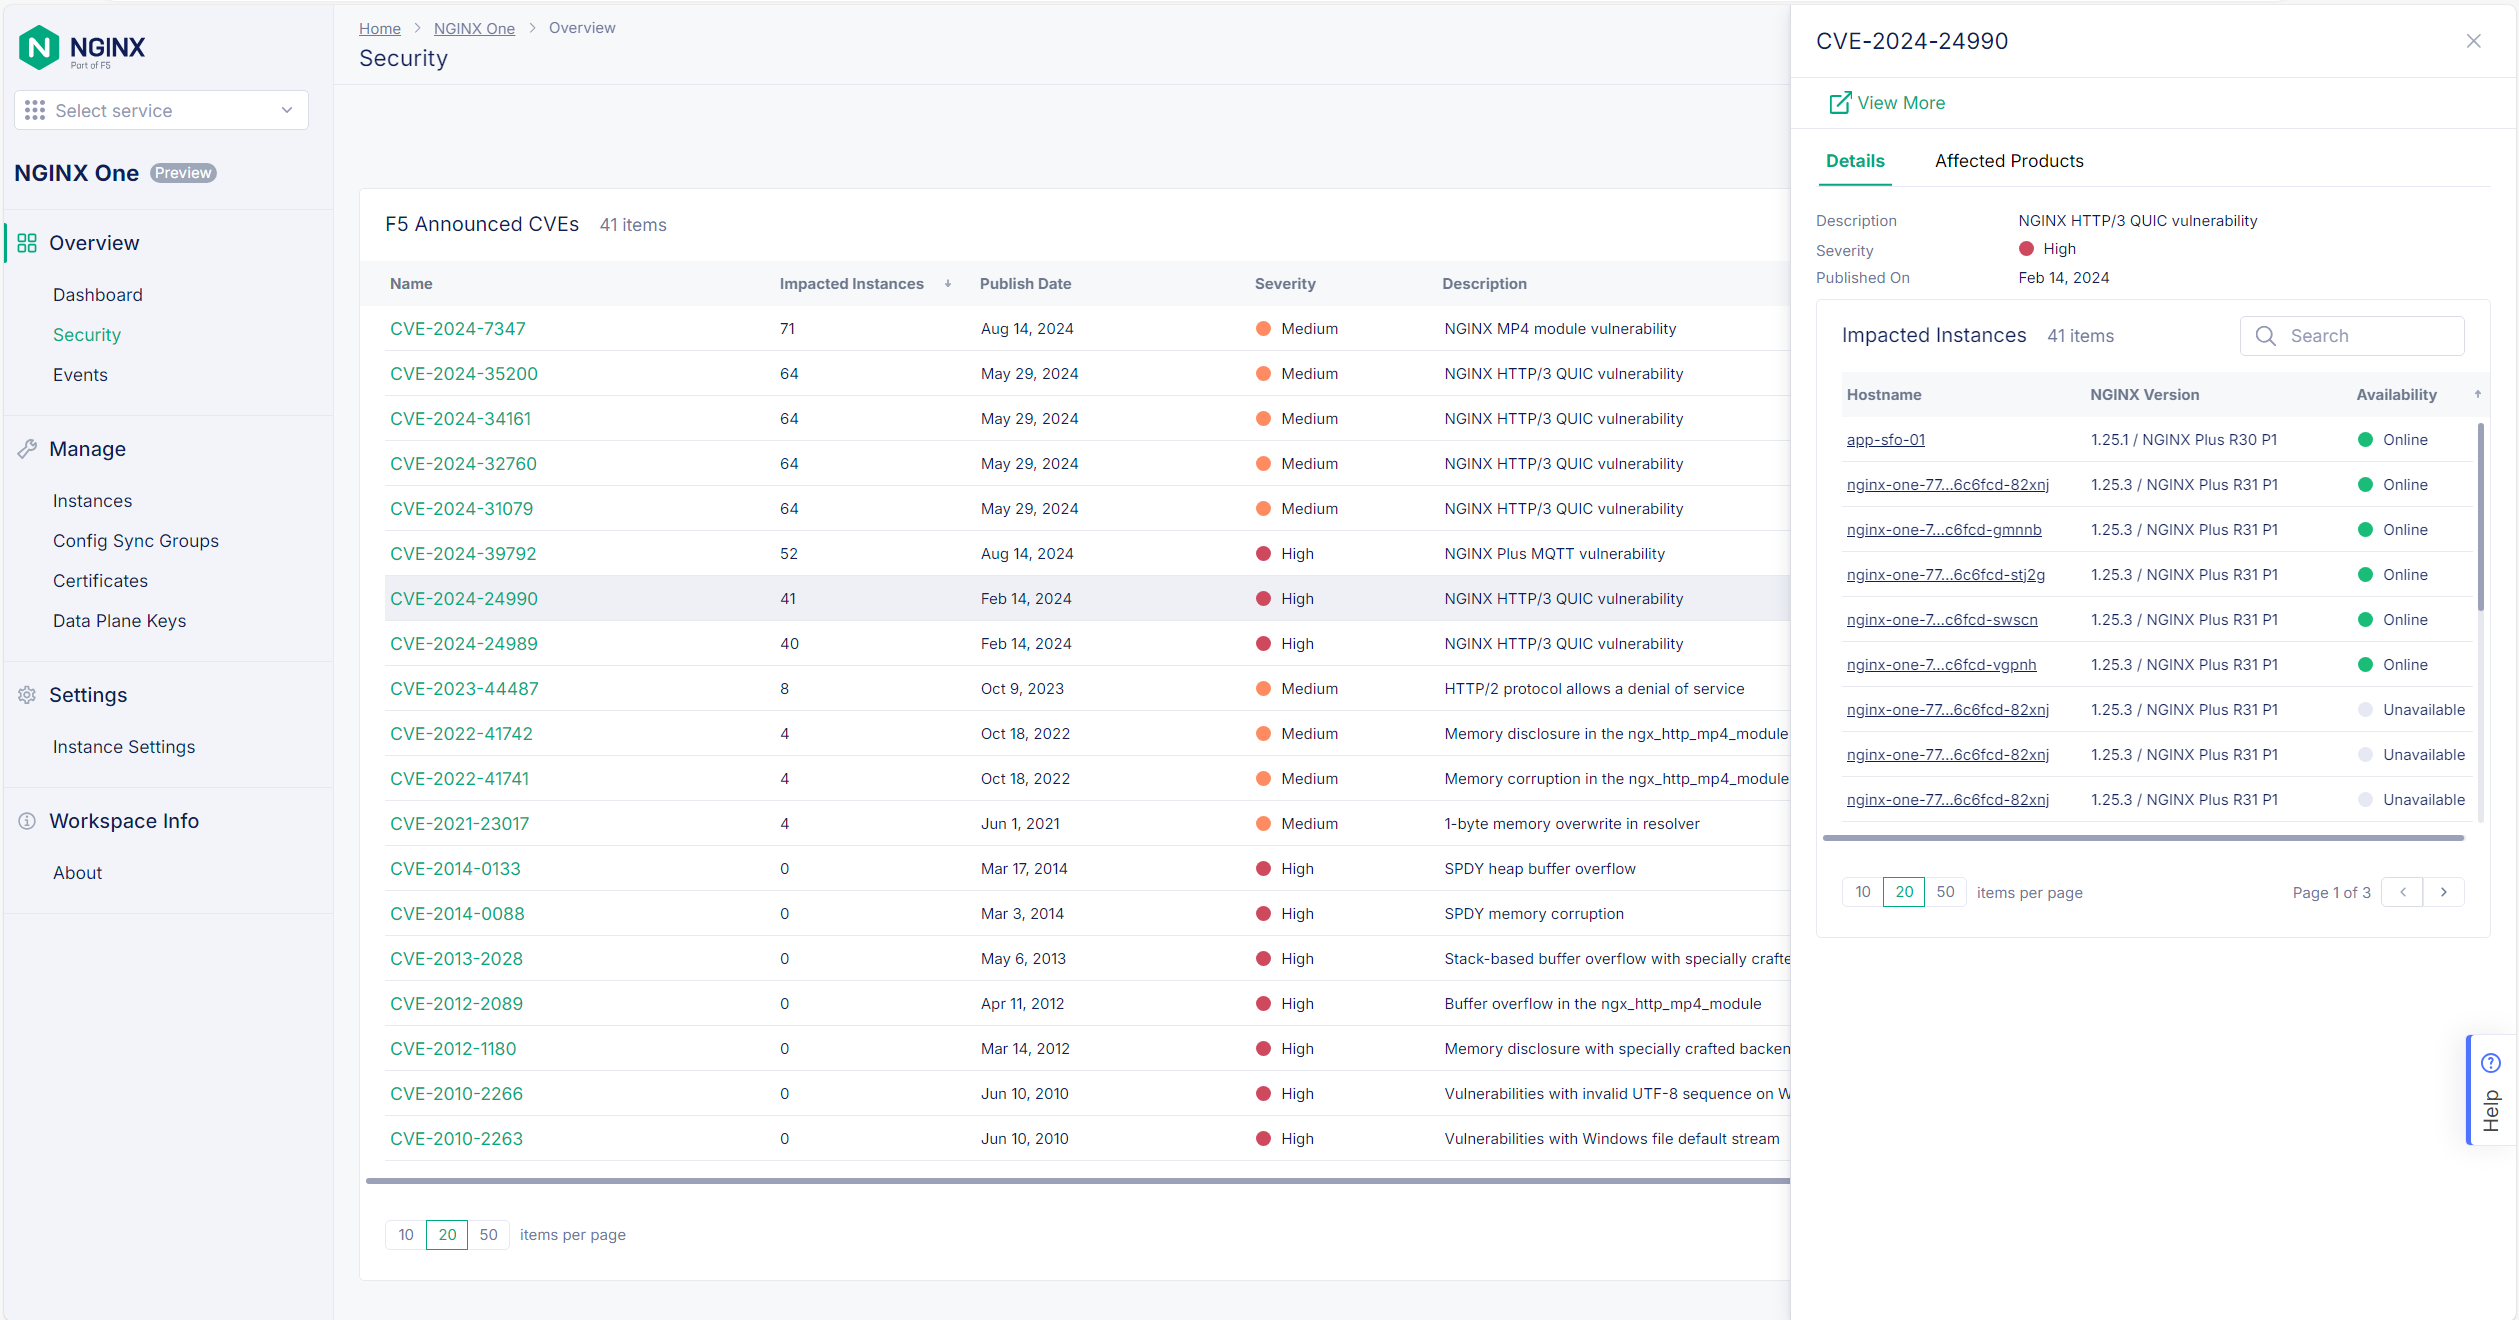
La première étape pour renforcer la sécurité et la conformité consiste à comprendre les ressources dont vous disposez et à identifier les vulnérabilités potentielles. NGINX One offre une visibilité complète sur toutes les instances NGINX de votre environnement, notamment sur les versions utilisées et les risques de sécurité associés.
Sans cette visibilité, l’évaluation des vulnérabilités est un processus long et complexe, qui nécessite souvent d’envoyer manuellement des e-mails aux équipes, d’attendre leurs réponses ou de s’appuyer sur des analyses périodiques effectuées par des outils de sécurité tiers. Ces analyses sont peu fréquentes et leurs résultats peuvent dater de plusieurs mois, ce qui complique le maintien d’une vue à jour de votre posture de sécurité.
NGINX One facilite considérablement l’évaluation des vulnérabilités. La plateforme surveille en permanence vos instances NGINX et fournit des informations en temps réel sur les risques de sécurité potentiels. Vous pouvez ainsi identifier rapidement les instances qui exécutent des versions obsolètes ou non corrigées et hiérarchiser les mesures correctives en fonction de la gravité des vulnérabilités.
Simplifier la gestion des configurations
Garantir la sécurité des configurations est tout aussi important que d’utiliser les dernières versions des logiciels. Des erreurs de configuration peuvent introduire des vulnérabilités, même si les logiciels sous-jacents sont à jour. NGINX One simplifie la gestion des configurations en fournissant une plateforme centralisée pour préparer, tester et déployer les modifications de configuration.
La vue côte à côte des différences (diff) de NGINX One vous permet de comparer facilement les configurations actuelles et proposées, afin de vous assurer que les modifications sont examinées en détail avant leur mise en production. Ce processus simplifié réduit le risque d’erreur humaine et contribue à maintenir des configurations cohérentes et sécurisées sur l’ensemble de votre parc NGINX.
Gestion des vulnérabilités en temps réel
NGINX One fait passer la gestion des vulnérabilités au niveau supérieur en fournissant des informations en temps réel sur les risques de sécurité potentiels. La plateforme ne se contente pas d’identifier les instances présentant des vulnérabilités connues en fonction de leur version : elle analyse également leur configuration réelle afin de déterminer si ces vulnérabilités sont effectivement exploitables.
Par exemple, si une instance NGINX exécute une version présentant une vulnérabilité connue liée à HTTP/2, NGINX One vérifiera la configuration pour déterminer si HTTP/2 est activé. Si c’est le cas, la correction de cette instance sera considérée comme prioritaire par rapport à celle d’autres instances exécutant la même version, mais sur lesquelles la vulnérabilité n’est pas activement exploitable.
Cette fonctionnalité de gestion des vulnérabilités en temps réel aide les organisations à hiérarchiser leurs efforts de remédiation et à allouer leurs ressources plus efficacement. Elle permet de traiter en priorité les risques de sécurité les plus critiques, réduisant ainsi l’exposition globale de l’infrastructure de mise à disposition des applications.
Automatisation de la gestion des certificats SSL/TLS
La gestion des certificats SSL/TLS est essentielle pour garantir la sécurité des communications entre les clients et les serveurs. Des certificats expirés ou mal configurés peuvent entraîner des failles de sécurité et des interruptions de service des applications. NGINX One automatise le processus de gestion des certificats, ce qui facilite le maintien de la conformité et la réduction des risques.
Avec NGINX One, vous pouvez gérer et surveiller de manière centralisée les certificats SSL/TLS sur l’ensemble de vos instances NGINX. La plateforme offre une vue d’ensemble complète de l’état des certificats, en indiquant notamment ceux qui sont valides, qui arrivent bientôt à expiration ou qui ont déjà expiré. Cette visibilité centralisée élimine la nécessité d’un suivi manuel et réduit le risque d’expiration inattendue des certificats.
NGINX One prend également en charge la génération et le renouvellement automatiques des certificats à l’aide du protocole ACME, ce qui simplifie davantage le processus de gestion des certificats et réduit le risque de non-conformité.
En offrant une visibilité en temps réel, des évaluations des vulnérabilités, une gestion des configurations et une gestion automatisée des certificats, NGINX One permet aux équipes de traiter les risques de sécurité de manière proactive et de maintenir une posture de cybersécurité robuste. Alors que les organisations continuent de faire face aux complexités de la mise à disposition d’applications modernes, NGINX One jouera un rôle crucial en les aidant à mettre en place une infrastructure de mise à disposition d’applications plus résiliente, sécurisée et conforme.
Pour découvrir plus en détail toutes les fonctionnalités de F5 NGINX One, consultez les articles de blog et ressources connexes suivants : commencez par une présentation de NGINX One. Découvrez comment NGINX One optimise la gestion et l’observabilité et améliore la disponibilité et les performances. Regardez également ces démonstrations sur DevCentral pour le voir en action.
À propos de l’auteur
Articles de blog associés
Tendances actuelles des technologies cloud natives, de l’ingénierie de plateforme et de l’IA
Découvrez les principaux enseignements tirés des réponses à l’enquête annuelle F5 NGINX sur les dernières tendances en matière de technologies cloud natives, de sécurité, d’ingénierie de plateforme et d’IA.

Quels contrôleurs Ingress NGINX sont affectés par les vulnérabilités CVE-2022-4886, CVE-2023-5043 et CVE-2023-5044 ?
Lorsque de nouvelles CVE sont signalées, il est facile de ne plus savoir si elles concernent un outil de contrôleur Ingress NGINX particulier, car il existe plusieurs projets. Cet article présente les CVE et explique comment distinguer les différents projets de contrôleurs Ingress afin de dissiper toute confusion.
Votre API est-elle en temps réel ? Testez sa latence avec l’outil rtapi de NGINX
Votre API répond-elle aux requêtes en moins de 30 ms ? Si ce n’est pas le cas, il ne s’agit pas d’une API en temps réel offrant la faible latence exigée par la grande majorité des organisations. Mesurez la latence de votre API avec l’outil rtapi de NGINX et découvrez comment NGINX peut l’aider à offrir une réactivité en temps réel.
Un testeur d’expressions régulières pour NGINX et NGINX Plus
Le testeur d’expressions régulières (regex) pour NGINX et NGINX Plus vous évite de tâtonner en vous indiquant si une expression régulière utilisée dans un bloc location ou map correspond aux valeurs comme prévu. Il génère la configuration appropriée et affiche les valeurs des groupes de capture.
Caches partagés avec les clusters de cache NGINX Plus, partie 1
Optimisez la capacité de votre cache web en le répartissant entre plusieurs serveurs de cache web NGINX ou NGINX Plus. Découvrez comment procéder dans cet article.
Introduction aux microservices
Les microservices suscitent actuellement beaucoup d’intérêt. Cet article de blog est le premier d’une série de sept consacrée à la conception, au développement et au déploiement de microservices.