
Alors que les architectures cloud natives accélèrent la transformation numérique, les ingénieurs et les architectes sont confrontés à des défis croissants pour moderniser la mise à disposition et la sécurité des applications. Il est essentiel de concilier évolutivité, efficacité opérationnelle et sécurité robuste afin de garantir des infrastructures pérennes, capables de répondre à l’évolution des besoins.
Microsoft Azure constitue le socle de l’innovation grâce à des technologies telles que Kubernetes, les microservices et les charges de travail d’IA. Toutefois, pour offrir des expériences applicatives exceptionnelles, il est nécessaire d’adopter des stratégies globales qui simplifient les opérations, réduisent les risques et répondent aux enjeux de flexibilité et d’évolutivité propres aux architectures complexes.
“« Ne partez pas du principe que vous êtes limité par les fonctionnalités intégrées du cloud. Des intégrations telles que F5 NGINXaaS for Azure permettent de bénéficier d’une mise à l’échelle flexible, de l’automatisation et d’une sécurité robuste au sein d’Azure. »”
Relever les défis des applications modernes
Les environnements applicatifs actuels exigent agilité, sécurité et évolutivité fluide. Les ingénieurs et les architectes sont confrontés à trois défis majeurs :
- Concilier agilité et contrôle : Les charges de travail dynamiques nécessitent une gestion avancée du trafic afin de garantir les performances, la visibilité et la gouvernance.
- Sécurisation des API et des systèmes distribués : Les API constituent des points d’entrée critiques, mais sont de plus en plus vulnérables à des menaces telles que l’accès non autorisé aux jetons et les attaques par script intersite (XSS).
- Réduire la complexité opérationnelle : La gestion d’infrastructures complexes couvrant des systèmes existants, des machines virtuelles et des conteneurs nécessite des outils permettant d’automatiser la mise à l’échelle et de rationaliser les flux de travail.
Les solutions qui répondent à ces défis doivent s’intégrer de manière transparente aux plateformes cloud afin d’éliminer les silos et de proposer des workflows unifiés. F5 NGINXaaS for Azure, entièrement géré et intégré nativement à l’écosystème Azure, illustre parfaitement comment relever directement ces défis.
Exploiter des outils intégrés pour unifier les opérations
Des services tels que NGINXaaS for Azure illustrent la manière dont les ingénieurs peuvent relever efficacement les défis opérationnels. Conçu pour étendre et compléter les services Azure grâce à une intégration native, NGINXaaS for Azure simplifie la gestion du trafic, l’équilibrage de charge et les communications avec les API, tout en offrant des possibilités flexibles de personnalisation et de programmation.
Par exemple, NGINXaaS for Azure fait office d’équilibreur de charge applicatif externe de couches 4 et 7 pour Azure Kubernetes Service (AKS), permettant un routage intelligent et une mise à l’échelle dynamique. Il accède de manière sécurisée aux certificats et aux secrets stockés dans Azure Key Vault, tandis que les métriques sont directement transmises à Azure Monitor afin de fournir des informations exploitables. De telles intégrations permettent aux équipes chargées des plateformes de rationaliser les opérations grâce à une pile cloud unifiée, tout en gardant le contrôle sur des infrastructures de plus en plus complexes.
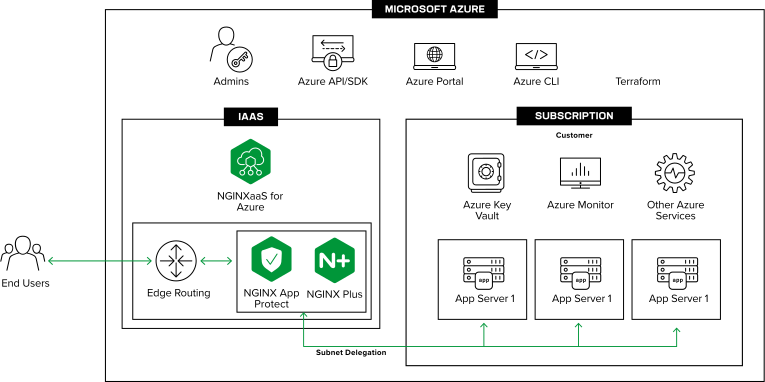
Figure 1 : F5 NGINXaaS simplifie la mise à disposition des applications grâce à une intégration native à Azure.
Pourquoi la sécurité est fondamentale
À mesure que les menaces évoluent et gagnent en sophistication, une sécurité robuste est indispensable pour garantir la fiabilité des opérations dans le cloud. Les ingénieurs doivent sécuriser les applications et les API, chiffrer les canaux de communication et appliquer des politiques cohérentes à l’ensemble des charges de travail.
Microsoft Azure applique des normes strictes de sécurité et de conformité à toutes les offres de son écosystème de partenaires. En utilisant des services natifs tels que Key Vault et les identités managées, les clients peuvent conserver toute confiance dans leur niveau de sécurité tout en simplifiant des processus tels que l’application des stratégies et la gestion des secrets.
Avec NGINXaaS for Azure, les entreprises peuvent appliquer des règles de validation des jetons, de limitation du débit et d’authentification afin de protéger de manière proactive les applications et les API. Le chiffrement de bout en bout garantit une connectivité sécurisée entre les services de mise à disposition des applications et les systèmes back-end, tandis que les fonctionnalités de pare-feu d’applications web (WAF) protègent contre les vulnérabilités telles que les injections SQL et les attaques XSS.
De plus, NGINXaaS for Azure prend automatiquement en charge les tâches complexes de sécurité opérationnelle, notamment l’application continue de correctifs, la résolution des CVE et l’isolation des environnements, le tout de manière transparente afin d’éliminer les vulnérabilités sans interruption.
Ces fonctionnalités complètent les outils natifs d’Azure et aident les architectes à mettre en place une posture de sécurité cohérente et fiable, qui réduit les risques tout en améliorant la rapidité et la flexibilité opérationnelles.
Automatiser pour gagner en efficacité et soutenir la croissance
La réussite de l’adoption d’une approche cloud native dépend en grande partie de la capacité à automatiser l’infrastructure et à réduire la complexité opérationnelle. Des outils tels que Terraform et Azure CLI, ainsi que les intégrations natives avec des services comme NGINXaaS for Azure, sont indispensables aux workflows d’infrastructure en tant que code (IaC). Ils permettent un provisionnement cohérent, des déploiements simplifiés et des pipelines CI/CD robustes.
Par exemple, NGINXaaS for Azure automatise la mise à l’échelle en fonction des besoins de la charge de travail, ce qui réduit les coûts tout en optimisant la consommation des ressources. Il permet également aux ingénieurs d’effectuer des déploiements par programmation, accélérant ainsi le provisionnement et améliorant l’efficacité. Par ailleurs, NGINXaaS for Azure n’impose pas aux équipes chargées de la plateforme la charge supplémentaire liée à l’exploitation et à la maintenance de l’infrastructure sous-jacente, notamment le déploiement, la supervision, l’application de correctifs et la mise à niveau des machines virtuelles, des systèmes d’exploitation et des instances de contrôleur de mise à disposition d’applications (ADC).
Lorsque les organisations investissent dans l’automatisation et les outils programmables, elles créent des infrastructures qui sont non seulement efficaces aujourd’hui, mais aussi durables à long terme, ce qui leur permet d’être prêtes à évoluer au rythme de l’innovation, des nouvelles charges de travail et des exigences changeantes du secteur.
Se préparer à l’IA et à l’avenir
Les charges de travail pilotées par l’IA redéfinissent la mise à disposition des applications et nécessitent des infrastructures capables de prendre en charge des environnements dynamiques à haut débit. Des outils tels que F5 NGINXaaS sont particulièrement adaptés pour aider les organisations à répondre à ces exigences, grâce à leur évolutivité, à leur gestion intelligente du trafic et à leur intégration étroite avec les écosystèmes Azure.
Pour préparer l’avenir, les ingénieurs et les architectes doivent faire de l’agilité, de la sécurité et de l’automatisation des priorités dans l’ensemble de leurs architectures. La conception de systèmes capables de prendre en charge avec souplesse les systèmes existants, les microservices et les charges de travail d’IA sera essentielle pour prospérer dans l’environnement cloud natif de demain.
Points clés à retenir
- Adoptez des opérations unifiées : Exploitez des outils tels que F5 NGINXaaS pour rationaliser les workflows grâce à des services Azure natifs comme AKS, Azure Monitor et Key Vault.
- Donnez la priorité à la sécurité : Mettez en œuvre des politiques robustes et cohérentes en matière d’authentification, d’autorisation, de contrôle des accès, de chiffrement et de pare-feu applicatif (WAF) afin de protéger les applications et les API.
- Automatisez pour une mise à l’échelle efficace : Exploitez des solutions entièrement gérées de contrôleur de mise à disposition d’applications en tant que service (ADCaaS) et utilisez des outils d’infrastructure en tant que code comme Terraform afin d’optimiser la mise à l’échelle et de simplifier les opérations.
- Concevez pour gagner en agilité : Concevez des architectures capables de prendre en charge les charges de travail existantes, les microservices dynamiques et les futures applications basées sur l’IA.
En combinant les puissantes fonctionnalités de Microsoft Azure aux services innovants de mise à disposition d’applications NGINXaaS for Azure, les entreprises peuvent créer des infrastructures évolutives, sécurisées et pérennes. À mesure que l’adoption des technologies cloud natives s’accélère, les leaders d’opinion dans les domaines de l’ingénierie et de l’architecture peuvent adopter des outils qui réduisent la complexité et leur permettent de se concentrer sur l’essentiel : offrir des expériences utilisateur exceptionnelles et stimuler l’innovation continue.
Passez à l’étape suivante pour optimiser vos applications Azure : découvrez dès aujourd’hui comment les technologies NGINXaaS for Azure peuvent accélérer votre parcours vers le cloud.
À propos des auteurs
Articles de blog associés

Tendances actuelles des technologies cloud natives, de l’ingénierie de plateforme et de l’IA
Découvrez les principaux enseignements tirés des réponses à l’enquête annuelle F5 NGINX sur les dernières tendances en matière de technologies cloud natives, de sécurité, d’ingénierie de plateforme et d’IA.

Quels contrôleurs Ingress NGINX sont affectés par les vulnérabilités CVE-2022-4886, CVE-2023-5043 et CVE-2023-5044 ?
Lorsque de nouvelles CVE sont signalées, il est facile de ne plus savoir si elles concernent un outil de contrôleur Ingress NGINX particulier, car il existe plusieurs projets. Cet article présente les CVE et explique comment distinguer les différents projets de contrôleurs Ingress afin de dissiper toute confusion.
Votre API est-elle en temps réel ? Testez sa latence avec l’outil rtapi de NGINX
Votre API répond-elle aux requêtes en moins de 30 ms ? Si ce n’est pas le cas, il ne s’agit pas d’une API en temps réel offrant la faible latence exigée par la grande majorité des organisations. Mesurez la latence de votre API avec l’outil rtapi de NGINX et découvrez comment NGINX peut l’aider à offrir une réactivité en temps réel.

Un testeur d’expressions régulières pour NGINX et NGINX Plus
Le testeur d’expressions régulières (regex) pour NGINX et NGINX Plus vous évite de tâtonner en vous indiquant si une expression régulière utilisée dans un bloc location ou map correspond aux valeurs comme prévu. Il génère la configuration appropriée et affiche les valeurs des groupes de capture.
Caches partagés avec les clusters de cache NGINX Plus, partie 1
Optimisez la capacité de votre cache web en le répartissant entre plusieurs serveurs de cache web NGINX ou NGINX Plus. Découvrez comment procéder dans cet article.
Introduction aux microservices
Les microservices suscitent actuellement beaucoup d’intérêt. Cet article de blog est le premier d’une série de sept consacrée à la conception, au développement et au déploiement de microservices.