Grâce au cloud, la mise à l’échelle automatique des applications est devenue presque synonyme de scalabilité. Si vous ne pouvez pas prendre en charge la mise à l’échelle automatique, la plupart des gens considéreront que votre solution n’est pas scalable.
La mise à l’échelle automatique des applications, quel que soit l’environnement — cloud, conteneurisé ou même traditionnel — repose en grande partie sur la coordination d’actions spécifiques entre plusieurs systèmes. Cette coordination s’effectue au moyen d’API, qui constituent la pierre angulaire des environnements cloud comme des environnements conteneurisés.
Jusqu’à récemment, la mise à l’échelle automatique des applications avec Mesos était une opération essentiellement manuelle. Cela convenait probablement à plus de la moitié (51 %) des utilisateurs de Mesos (selon leur enquête) qui se tournaient vers les conteneurs pour déployer des applications monolithiques et héritées. Mais pour ceux qui adoptent Mesos afin d’optimiser l’utilisation des ressources et de gagner en agilité grâce à l’évolutivité, cette approche n’est pas viable. Chaque fois que vous devez recourir à des méthodes manuelles pour mettre les applications à l’échelle, vous vous exposez à des erreurs humaines et à des coûts d’exploitation qui augmentent le coût par transaction. Après tout, personne ne travaille gratuitement, et si vos équipes consacrent du temps à augmenter ou à réduire la capacité des applications, elles ne peuvent pas travailler sur d’autres projets susceptibles d’être essentiels à la croissance et à la réussite de l’organisation. Le coût par transaction est également un indicateur important dans les environnements cloud et conteneurisés, dont l’efficacité est notamment recherchée pour maintenir ces coûts à un niveau bas. Plus le coût par transaction est élevé, plus les gains en rentabilité ou en productivité sont faibles. Or, ces deux éléments constituent aujourd’hui des indicateurs importants de la santé d’une entreprise.
Gaurav Kumar, ingénieur au sein de l’une des premières entreprises à avoir adopté Mesos, a relevé ce défi dans l’esprit de l’open source : il en a créé un. Car les API et l’open source permettent aux communautés et aux clients de faire ce genre de choses.
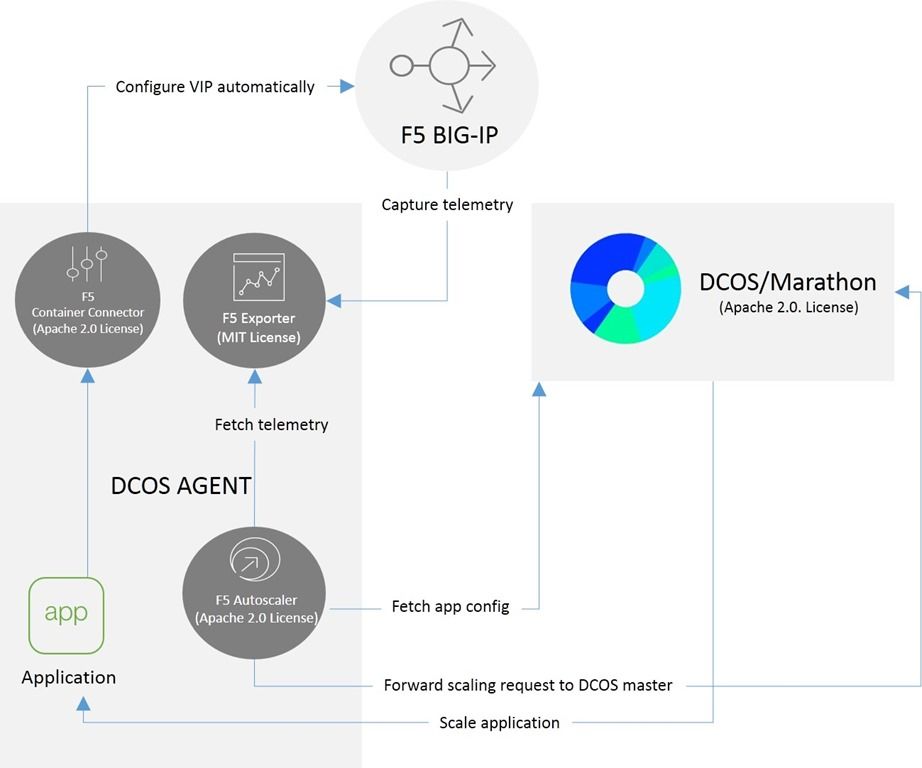
Pour permettre la mise à l’échelle automatique des applications dans Mesos avec un F5 BIG-IP deux solutions open source existantes étaient nécessaires :
- F5 Container Connector for Marathon, qui se charge d’écouter les événements Marathon, puis de configurer un BIG-IP de manière appropriée.
- Un exportateur Prometheus pour les métriques BIG-IP dérivé d’un projet open source existant, BIG-IP Exporter, qui collecte les données de télémétrie pertinentes (nombre de connexions TCP, requêtes HTTP, etc.) à partir d’un BIG-IP.
Kumar a ensuite développé le troisième volet de cette solution, le « composant de mise à l’échelle automatique basé sur F5 pour les services DCOS/Marathon » (appelé « F5 Autoscaler »).
Le composant F5 Autoscaler récupère les statistiques de F5 Exporter et les compare aux seuils définis. Lorsque l’un de ces seuils est atteint, F5 Autoscaler envoie au nœud maître DCOS une demande de mise à l’échelle afin d’ajouter un membre au pool. Marathon traite cette demande comme à son habitude, en déployant une nouvelle instance de conteneur/application, puis en informant le BIG-IP par l’intermédiaire de F5 Container Connector for Marathon, qui configure le BIG-IP avec le nouveau membre du pool.
Et voilà ! Des applications à mise à l’échelle automatique.
Cette solution illustre parfaitement comment l’open source permet aux organisations d’aller au-delà de la simple réduction des coûts et des délais de mise sur le marché. Il fournit un cadre pour relever de véritables défis commerciaux.
Logiciels open source mis en avant dans cet article :
- Autoscaler Marathon F5 (github) (Docker) – Contribution de Gaurav Kumar
- F5 Exporter (github) – Contribution de ExpressenAB
- Exportateur Prometheus F5 (github) – Contribution de Gaurav Kumar
- F5 Container Connector (github) (Docker) – Contribution de F5 Networks
- DC/OS
- Marathon
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.