- Ansible 2.5 est désormais disponible
- De nouveaux modules F5 ont été ajoutés avec davantage de profils de sécurité, la prise en charge des licences et des fonctionnalités de surveillance
- Vous trouverez plus d’informations sur notre gamme de modules F5 Ansible sur Github
L’automatisation est une composante essentielle de l’approche DevOps en matière de déploiements, qui se généralise actuellement dans les systèmes d’information des entreprises. Si seules quelques organisations — courageuses pour certains, inconscientes pour d’autres — utilisent l’automatisation dans 100 % des cas pour mettre en production des changements mineurs comme majeurs, la majorité y a déjà recours, au moins partiellement. Cette utilisation continuera de se développer à mesure que la transformation numérique contraindra les services informatiques à évoluer à un rythme que seule l’automatisation permettra de suivre.
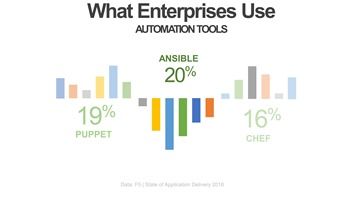
Cela signifie que les équipes chargées des opérations réseau doivent elles aussi se mettre à l’automatisation en utilisant les outils du métier. Selon notre dernier rapport « State of Application Delivery », ces outils sont principalement Ansible, Puppet et Chef.
Mais avant que les équipes NetOps puissent le faire, il incombe à ceux d’entre nous qui fournissent les services réseau et applicatifs nécessaires (et souvent indispensables) au déploiement sécurisé d’applications à grande échelle de prendre en charge ces ensembles d’outils.
Et c’est précisément la raison de cet article. Depuis déjà un certain temps, F5 accompagne les équipes NetOps dans leur transition vers l’automatisation en leur proposant des modules Ansible. La sortie d’Ansible 2.5 ne fait pas exception, et nous sommes heureux d’annoncer que nous avons amélioré les modules F5 existants et en avons ajouté de nouveaux afin d’étendre la prise en charge de la sécurité (et peut-être même d’inciter les équipes SecOps à se lancer dans l’automatisation).
Si vous ne connaissez pas encore l’automatisation avec Ansible, voici une présentation en trente secondes : Ansible est un moteur open source sans agent qui automatise la configuration d’un ou plusieurs hôtes selon les directives définies dans un playbook.
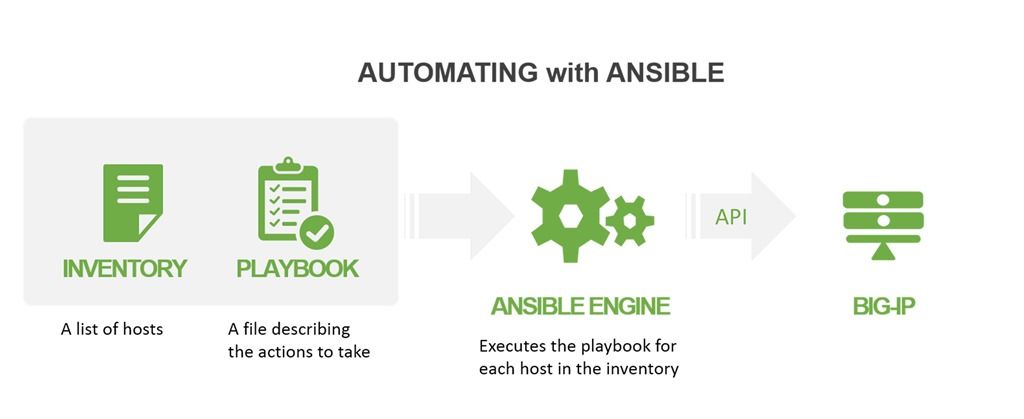
Il s’agit d’un modèle déclaratif, ce qui signifie que le playbook décrit des actions et fournit des valeurs (telles que des noms d’hôtes, des adresses IP ou des paramètres spécifiques comme un algorithme d’équilibrage de charge), et rien d’autre. Les modules Ansible sont chargés de lire le playbook et d’exécuter les commandes nécessaires pour obtenir le résultat souhaité. Le moteur Ansible peut être exécuté sur un ordinateur de bureau, un ordinateur portable ou un serveur.
Cette solution convient parfaitement aux organisations qui adoptent une approche d’infrastructure en tant que code pour leurs déploiements, tout en protégeant les utilisateurs des évolutions apportées aux modules au fil du temps. Ainsi, même si une modification majeure de BIG-IP nécessite une mise à jour du module Ansible, les playbooks existants ne devraient pas être affectés. Pour en savoir plus, consultez BIG-IP et Ansible sur DevCentral ; vous y trouverez également des exemples de playbooks et de l’aide pour utiliser les deux solutions.
Que vous débutiez ou que vous soyez un pro d’Ansible, vous voudrez savoir quelles sont les nouveautés d’Ansible 2.5 concernant BIG-IP. Je vous explique tout. Nous avons notamment ajouté des modules prenant en charge la haute disponibilité, les profils ASM de BIG-IP, les politiques BIG-IP AFM et iApp LX. Ils viennent compléter les modules existants, qui couvrent un large éventail de fonctionnalités d’équilibrage de charge et de sécurité disponibles avec BIG-IP. Vous trouverez ci-dessous la liste complète, avec des liens cliquables.
Ansible figure parmi les outils les plus populaires pour l’automatisation des réseaux et des services applicatifs. Nous sommes ravis de faire partie de la communauté Ansible et d’aider les équipes NetOps à adopter, avec DevOps, un modèle de déploiement davantage automatisé et piloté par logiciel.
Automatisez tout !
Voici une liste non exhaustive des nouveautés d’Ansible 2.5 :
Module Ansible | Description |
Gère les listes d’adresses AFM sur un BIG-IP | |
Gère les listes de ports AFM sur un BIG-IP | |
Importe des stratégies ASM à partir d’un fichier ou d’un modèle existant | |
Gère les licences dans un pool de clés d’enregistrement BIG-IQ | |
Gère les pools de clés d’enregistrement sur BIG-IQ | |
Appairage haute disponibilité de BIG-IP | |
Déploie des packages iApps LX sur le BIG-IP | |
Gère les règles de stratégie LTM sur un BIG-IP | |
Gère les moniteurs UDP F5 BIG-IP LTM | |
Gère les moniteurs HTTPS F5 BIG-IP LTM | |
Gère les groupes de trafic sur BIG-IP | |
Gère les invités vCMP sur un BIG-IP | |
Gère les profils SSL client sur un BIG-IP |
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.